



Проукраинские хакеры слили базы данных Российской газеты

Проукраинские хакеры слили базы данных Российской газеты

Проукраинские хакеры слили базы данных Российской газеты

В Сеть попали данные двух подразделов сайта “Российской газеты”: Юридические консультации, а также внутренняя секция медиаресурса. Исследователи безопасности утверждают, что образцы слитых баз работают по форме восстановления пароля.

Взлом старейшего отечественного издания “Российская газета” произошел 8 марта, пишет телеграм-канал “Утечки информации”. По информации исследователей, речь идет о базах двух подразделов — pravo.rg.ru и works.rg.ru.

Первый называется “Юридические консультации” и является уникальным проектом “Российской газеты”, на котором юристы дают бесплатные консультации и публикуют статьи на тему права.

“Среди экспертов раздела — чиновники, госслужащие, юристы, адвокаты, нотариусы”, — говорится на сайте издания.

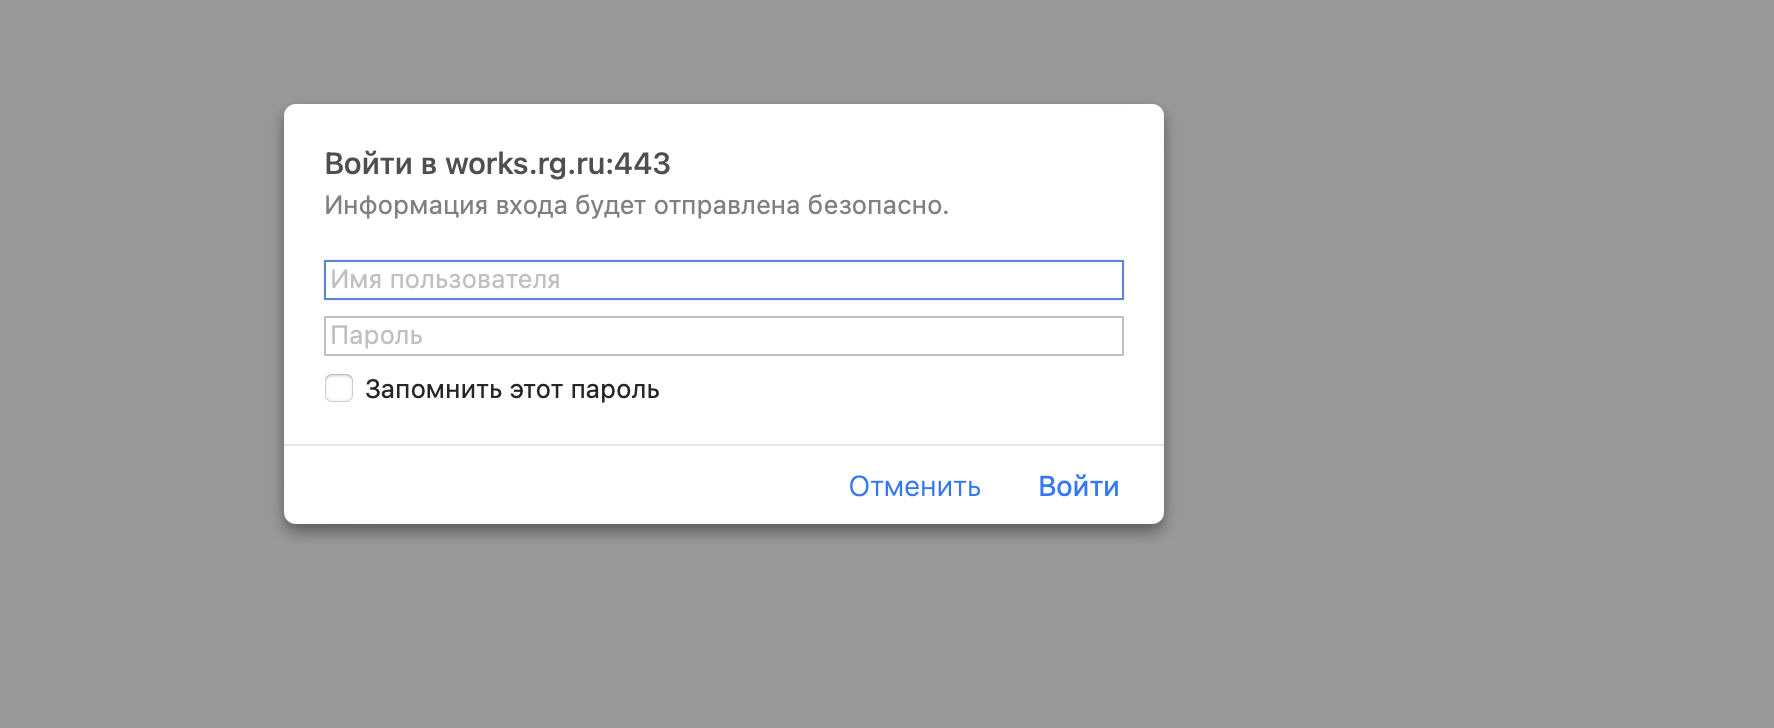
Второй “слитый” подраздел — база внутренней коммуникации “Российской газеты”.

На странице можно получить доступ к админкам и войти в личный кабинет. На момент публикации материала вкладка поменяла привычный дизайн. Если раньше предлагались различные опции входа, то сейчас остался единственно возможный вариант доступа к системе.


Как пишут “Утечки”, выборочная проверка случайных записей “утекших” образцов позволила восстановить пароль на works.rg.ru, а зарегистрированные адреса электронной почты совпадали с теми, что представили хакеры.

Дамп содержит также имена, хешированные пароли, адреса и номера телефонов.

По предварительным сведениям, за взломом “Российской газеты” стоят хакеры из Ukrainian Hacker Group. Они же "слили" базы сайта ИТ-издательства “Открытые системы”.

Добавим, накануне в Сеть попали данные пользователей сервиса СберСпасибо. Речь о 14 ГБ с номерами телефонами и электронными адресами, зарегистрированными в системе лояльности. Слив стал третьим за последние две недели дампом, связанным со Сбером. До этого хакеры заявляли об утечках из СберЛогистики и СберПраво. Эти факты в пресс-службе банка отрицают.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru