



Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Киберпреступники, стоящие за атаками программы-вымогателя IceFire, переключились и на Linux. Специально для этих целей злоумышленники разработали соответствующий шифровальщик, на который обратили внимание исследователи из SentinelLabs.

По словам специалистов, в ходе новых атак операторам IceFire уже удалось взломать сети нескольких СМИ и организаций сферы развлечений. Согласно отчёту, кампания стартовала в середине февраля.

Как только злоумышленники проникают в сеть жертвы, они разворачивают новый вариант вредоносной программы, шифрующий системы Linux. При запуске IceFire принимается за определённые файлы, добавляя им расширение «.ifire».

Интересно, что по завершении процесса шифрования вредонос пытается замести следы и удалить свой бинарник из системы. IceFire не шифрует все файлы, специально исключая ряд путей. Это делается для того, чтобы не пострадали критические системные компоненты.

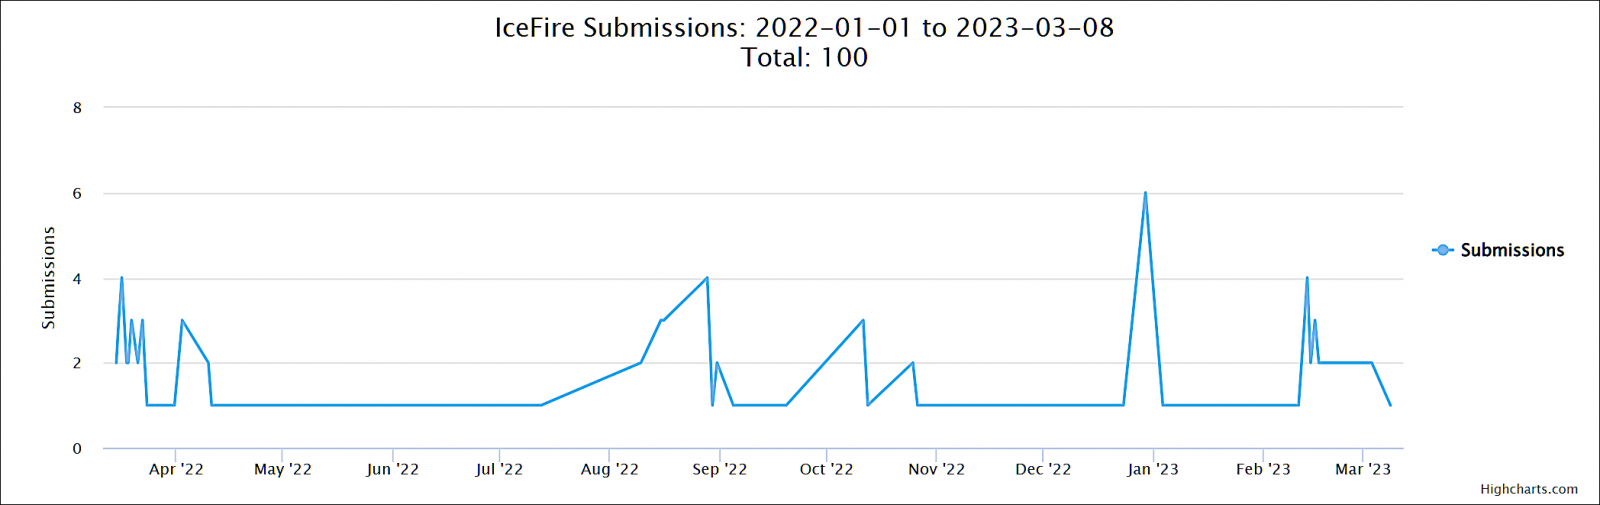
Операторы IceFire действуют с марта 2022 года, тем не менее их активность зачастую была скачкообразная:


Следует учитывать, что шифровальщик эксплуатирует уязвимость десериализации в софте IBM Aspera Faspex (CVE-2022-47986).

«В сравнении с Windows-версией заточенный под Linux образец сложнее развернуть в системе жертвы. Поскольку многие Linux-системы представляют собой серверы, фишинг и атаки вида drive-by-download работают хуже», — пишет SentinelLabs.

«Чтобы обойти эти ограничения, злоумышленники задействуют уязвимости в софте».

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru