



Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Эксперты SentinelOne выявили новую спам-кампанию, нацеленную на засев RAT-трояна Remcos с помощью загрузчика DBatLoader. Вредоносные письма распространяются в основном в странах Восточной Европы.

Текущие атаки примечательны тем, что используют способ обхода контроля учетных записей Windows (UAC), опубликованный почти три года назад. По всей видимости, эффективности он не утратил.

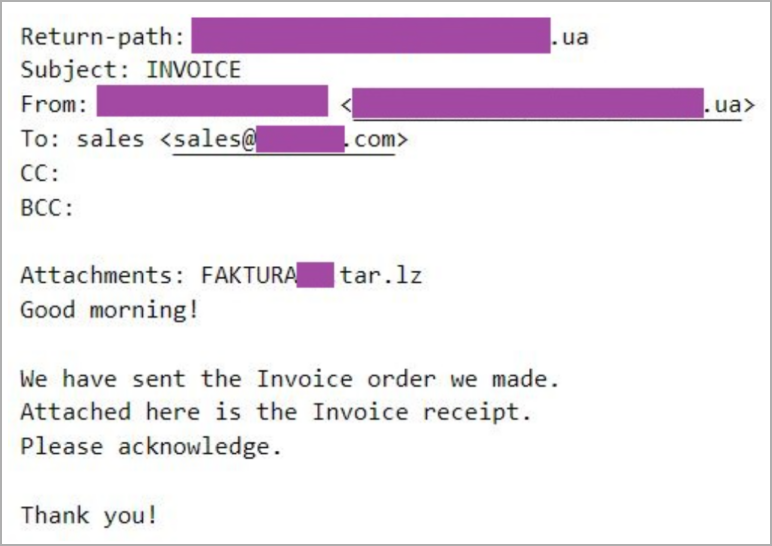
Рассылка поддельных писем в рамках данной кампании ведется из TLD-доменов, соответствующих стране получателя. Вредоносные вложения обычно выдаются за инвойс, детали тендера или другой финансовый документ. Само сообщение лаконично и призвано привлечь внимание к прикрепленному архивному файлу, содержащему зловреда.


Первичная полезная нагрузка DBatLoader замаскирована под документ Microsoft Office, LibreOffice либо PDF, снабженный двойным расширением и/или иконкой приложения, вводящей в заблуждение. При запуске зловред загружает из публичного облака (Microsoft OneDrive, Google Диск) пейлоад второй ступени — стейджер.

В рамках подготовки запуска Remcos вредоносный загрузчик создает и исполняет BAT-скрипт, нейтрализующий UAC по методу, который Дэниел Геберт (Daniel Gebert) продемонстрировал на Windows 10 в 2020 году. Для обхода такой защиты исследователь использовал подмену DLL и имитацию доверенной директории.

Дело в том, что Windows слепо доверяет некоторым каталогам (вроде C:\Windows\System32\), позволяя исполняемым файлам повышать привилегии без вывода предупреждений UAC. Имитация папки с умышленно внесенным пробелом (например, C:\Windows \System32) способна ввести в заблуждение ОС: некоторые Windows-программы, в том числе Проводник, в таких случаях не видят различий.

Используемый DBatLoader скрипт создает такой мок-объект и копирует туда KDECO.bat, легитимный файл easinvoker.exe и вредоносную библиотеку netutils.dll. Утилита easinvoker.exe, по словам экспертов, позволяет провести подмену DLL, и зловредная netutils, запускающая KDECO.bat, в данном случае исполняется в ее контексте, притом незаметно для пользователя.

Чтобы не вызвать подозрений у штатного антивируса, вредоносный загрузчик добавляет исключение в список Microsoft Defender. Зловред также прописывается в системе на автозапуск, создавая новый ключ реестра.

Целевой пейлоад, remcos.exe, запускается на исполнение путем инъекции в процесс. Обнаруженные образцы трояна обладали функциями кейлогера, умели делать снимки экрана, а также использовали бесплатный сервис DuckDNS для связи с C2.

Для защиты от подобных атак Sentinel One советует включить UAC-настройку «Всегда уведомлять» и мириться с тем, что она слишком назойлива и создает много шума. Админам также рекомендуется отслеживать создание подозрительных файлов и исполнение процессов из доверенных папок с хвостовыми пробелами, особенно со строкой «\Windows» в пути к файлу.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru