



Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Ранее неизвестная сложная вредоносная программа используется в атаках на маршрутизаторы бизнес-класса. Конечная цель операторов вредоноса, которые ведут кампанию как минимум с июля 2022 года, — тайно шпионить за жертвами.

Исследователи из Lumen Black Lotus Labs дали имя этой кибероперации — Hiatus. Злоумышленники используют два вредоносных бинарника: троян для удалённого доступа HiatusRAT и один из вариантов утилиты tcpdump для захвата пакетов на целевом устройстве.

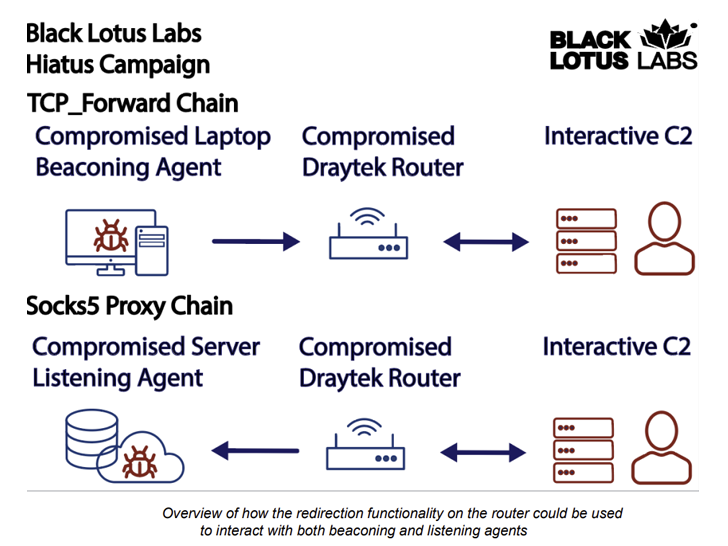
«Как только атакующим удаётся пробить систему, троян HiatusRAT открывает удалённый доступ к ней. Функциональность вредоносной программы позволяет конвертировать заражённое устройство в прокси», — пишут эксперты в отчёте.

«Бинарник, предназначенный для захвата пакетов, позволяет операторам мониторить трафик на портах, связанных с электронной почтой и обменом файлами».

Основная цель злоумышленников — уже неподдерживаемые модели маршрутизаторов DrayTek Vigor 2960 и 3900. К середине февраля атакующим удалось пробить около 100 устройств. Пострадали организации сферы ИТ, а также государственные и фармацевтические компании.

Поскольку уязвимые устройства являются маршрутизаторами с высокой пропускной способностью и могут поддерживать сотни VPN-соединений одновременно, специалисты предположили, что цель операторов — установить незаметную прокси-сеть и шпионить за жертвами.


Изначальный вектор взлома роутеров неизвестен, однако исследователи рассказали, что атакующие разворачивают bash-скрипт, загружающий и выполняющий HiatusRAT.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru