



Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

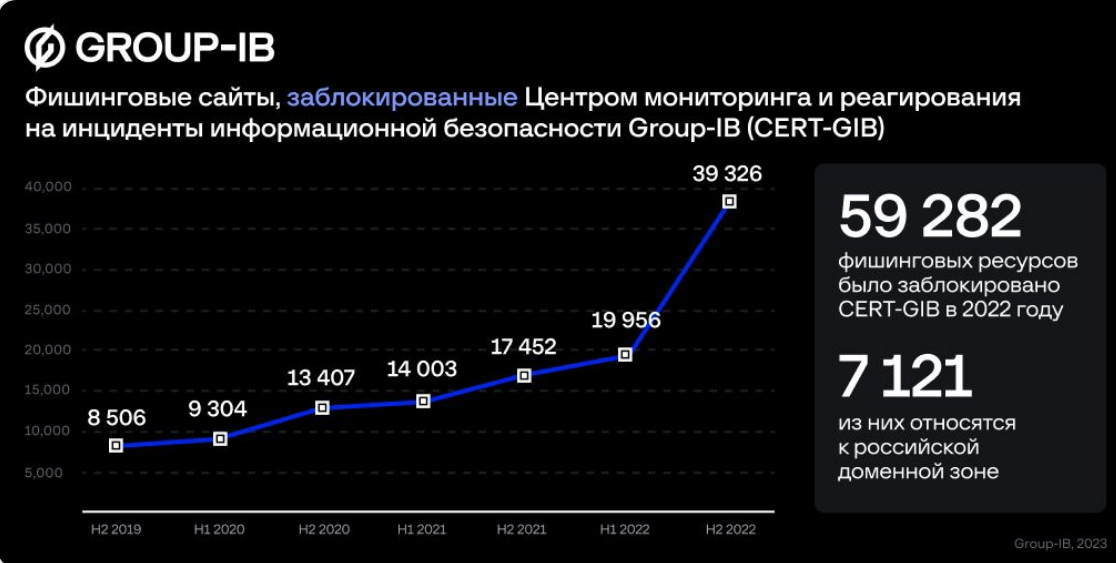
В прошлом году специалисты Group-IB по реагированию на киберинциденты (СERT-GIB) заблокировали более 59 000 фишинговых сайтов, в том числе 7 121 в российском сегменте интернета. В 2021 году показатели составили 31 455 и 3210 соответственно.

В целом в TLD-зонах RU и РФ выявлено 20 170 фишинговых доменов — против 15 363 годом ранее. Из трендов эксперты отметили активизацию фищеров в Telegram.


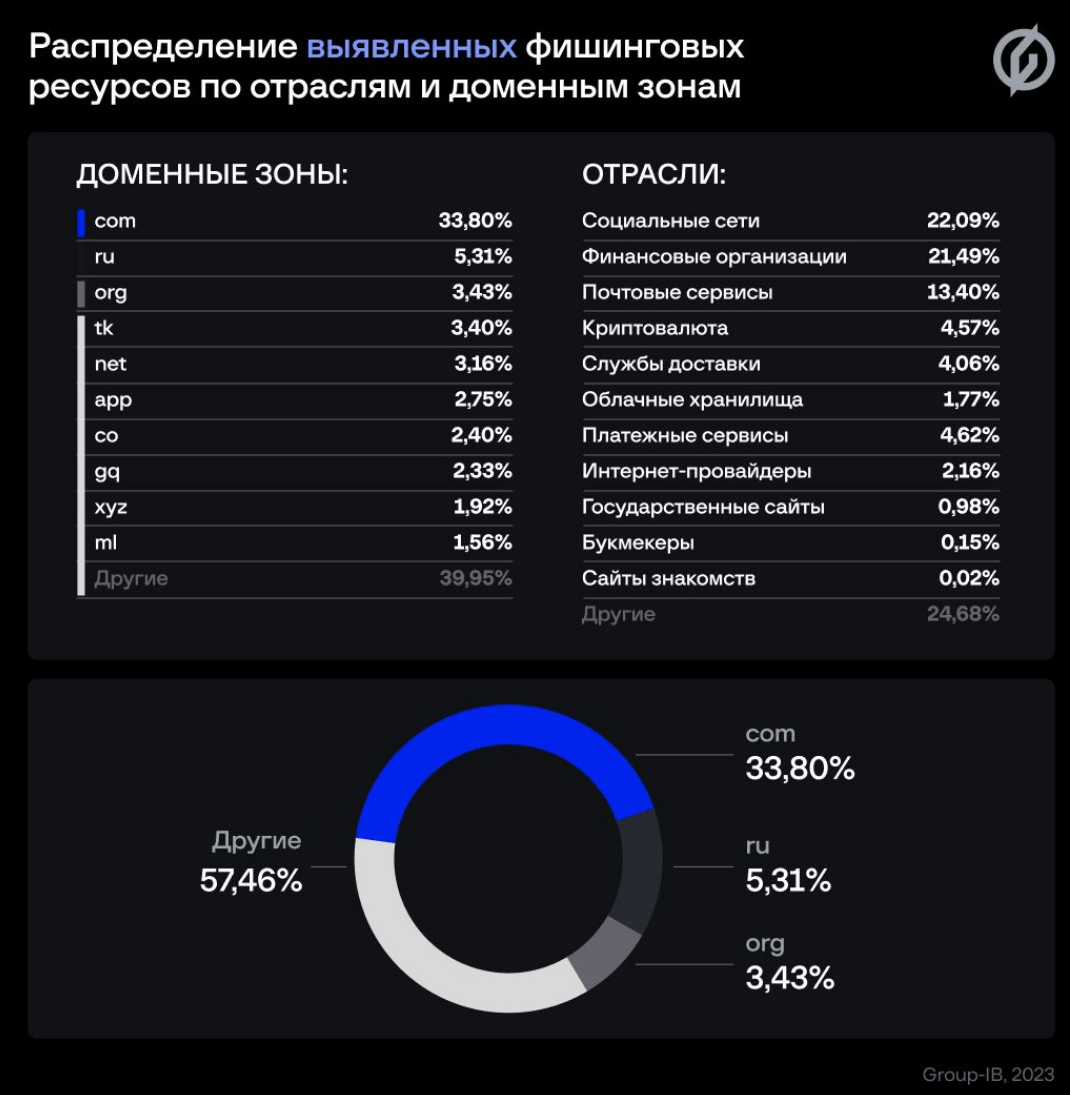
Свои ловушки злоумышленники чаще всего маскировали под социальные сети, банки, почтовые сервисы, а для размещения предпочитали пользоваться услугами провайдеров США, России и Германии. Каждый третий фишинговый сайт, по данным GIB, хостился в TLD-зоне COM.


Фишеры, облюбовавшие Telegram, распространяли от имени жертв сообщения с просьбой проголосовать за участника конкурса детских рисунков или онлайн-викторины. В погоне за ключами к аккаунтам злоумышленники также сулили бесплатную подписку на премиум-пакет мессенджера, прилагая ссылку для активации «подарка». В этом году мошеннические IM-сообщения начали имитировать извещения службы поддержки о временной блокировке учетной записи.

«Фишинг остается наиболее распространенной угрозой в интернете, ее масштабы продолжают расти, — комментирует Иван Лебедев, руководитель группы СERT-GIB по защите от фишинга. — Подобные сайты составляют 98-99% заблокированных ресурсов киберпреступников. В первую очередь это ресурсы, которые играют роль одного их основных элементов популярной схемы «Мамонт» (FakeCourier) и её версий, где у жертвы под предлогом фейковой покупки, доставки, аренды или свидания похищают деньги и данные банковских карт».

Чтобы не стать жертвой фишинга, Group-IB рекомендует придерживаться следующих правил:

  • проявлять осмотрительность при посещении сайтов, даже при загрузке приложений из официальных магазинов;
  • тщательно проверять имена доменов, по возможности использовать официальные приложения;
  • проверять все реквизиты переводов и платежей при оформлении покупок онлайн, не разглашать одноразовые коды, ПИН и CVV;
  • не переходить по подозрительным ссылкам от неизвестных отправителей.
Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru