



В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

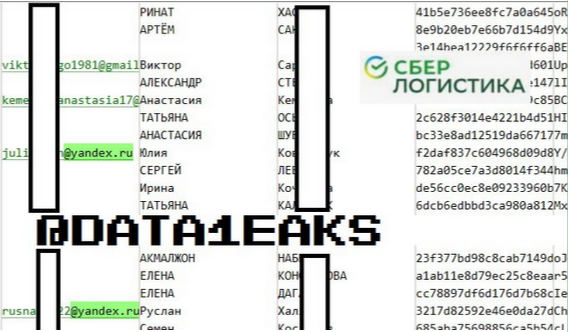
В телеграм-каналах, отслеживающих утечки информации в рунете, появилось сообщение о новой публикации хактивистов. Автор слива утверждает, что получил доступ к ПДн клиентов и сотрудников службы доставки «СберЛогистика».

В двух файлах, выложенных в общий доступ, суммарно содержится около 1,4 млн строк с номерами телефонов и адресами электронной почты. Новейшие записи внесены в базу 3 февраля этого года.

Согласно @data1eaks, файл users.csv содержит 671 476 строк со следующими данными:

  • Ф.И.О. клиента;
  • имейл (127 606 уникальных адресов);
  • телефон (668 601 уникальных номеров);
  • хеш пароля с солью.

В файл emp.csv включены данные более 10,6 тыс. сотрудников «СберЛогистики». Он содержит 691 550 строк с такой информацией:

  • Ф.И.О.;
  • номер телефона (10 335 уникальных);
  • адрес корпоративной почты (@sblogistica.ru);
  • филиал и должность;
  • прочая техническая информация и операционные действия.


По данным канала «Утечки информации», автор новой скандальной публикации — тот же источник, который ранее сливал аналогичную информацию «Почты России», портала GeekBrains, службы доставки Delivery Club и многих других российских сервисов.

Пресс-служба СберЛогистики прокомментировала предполагаемую утечку данных:

«Информация не соответствует действительности. Банк успешно отражает любые атаки и обладает самой современной системой защиты информации. Денежные средства клиентов надежно защищены, данные находятся в безопасности. На хакерских ресурсах в Интернете представлены различные данные, имеющие отношение к клиентам Сбербанка. Это компиляции различных баз данных, полученные в результате взлома компаний-подрядчиков дочерних компаний Сбера. Никакой чувствительной финансовой информации в них нет. Как правило, спекуляции на тему утечек спровоцированы мошенниками, которые торгуют компиляциями данных, рекомендуем не обращать на них внимания».

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru