



Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

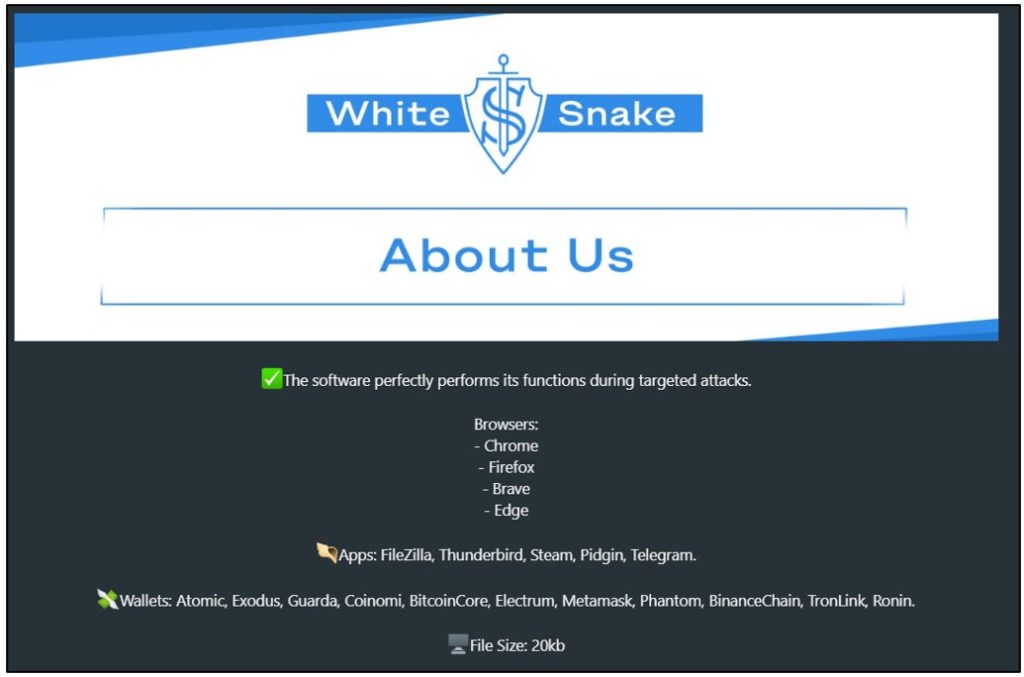
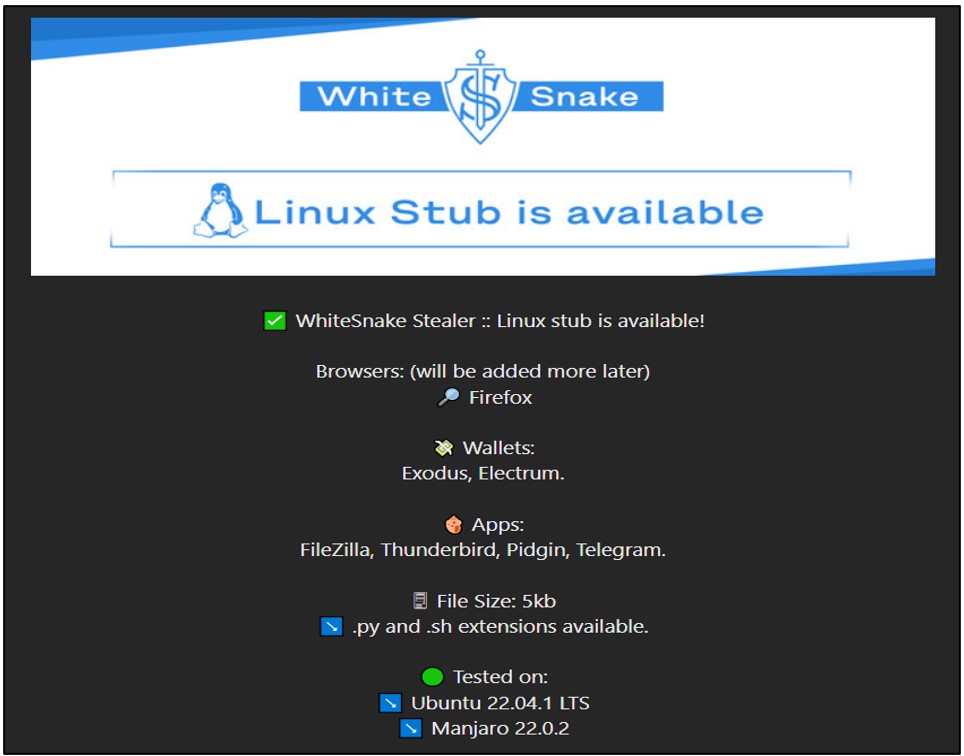
В ИБ-компании Cyble проанализировали образец нового инфостилера для Windows, распространяемого через спам-рассылки. Судя по рекламным объявлениям в даркнете, WhiteSnake существует также в Linux-версии, но ее функциональность пока ограничена.

Новый зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Первую рекламу сервиса на его основе исследователи обнаружили на хакерских форумах в начале текущего месяца. Наблюдения показали, что вредоносный код обновляется почти каждый день и, видимо, находится в стадии активной разработки.


Судя по анонсу, версия WhiteSnake для Linux по функциям идентична Windows-варианту, но некоторые возможности пока не реализованы, и размер предлагаемого файла заметно меньше — всего 5 Кбайт.


Выявленная атака начинается со спам-письма. Прикрепленный экзешник замаскирован под документ PDF; при его активации в папку временных файлов сбрасывается tmp46D2.tmp.bat и запускается на исполнение.

Этот BAT-файл выполняет PowerShell-скрипт, загружающий из CDN-сети Discord другой BAT-файл (build.bat) — дроппер WhiteSnake. После извлечения и расшифровки вредонос сохраняется в папке %temp% как build.exe.

По свидетельству Cyble, полезная нагрузка build.exe представляет собой 32-битный NET-бинарник с возможностью установки через GUI. Уровень детектирования WhiteSnake на VirusTotal в настоящее время составляет 44 / 69 (результат от 27 февраля).

При исполнении build.exe вначале создает мьютекс, чтобы исключить дублирование запуска, а затем проверяет окружение на наличие виртуальных машин.

Анализ кода подтвердил наличие функций кражи куки-файлов и учетных данных из различных браузеров:

Вредонос также умеет воровать важные файлы из следующих программ-криптокошельков:

  • Atomic,
  • Guarda,
  • Coinomi,
  • Bitcoin,
  • Electrum,
  • Exodus.

Его также интересуют криптоплагины для браузеров, мессенджеры (Discord, Pidgin, Steam, Telegram), почтовые и FTP-клиенты, а также иной софт — например, Snowflake. Украденные данные вместе с информацией о системе (включает скриншоты) троян в зашифрованном виде (RC4) отсылает телеграм-боту.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru