



Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

Троян-инфостилер WhiteSnake способен атаковать и Windows, и Linux

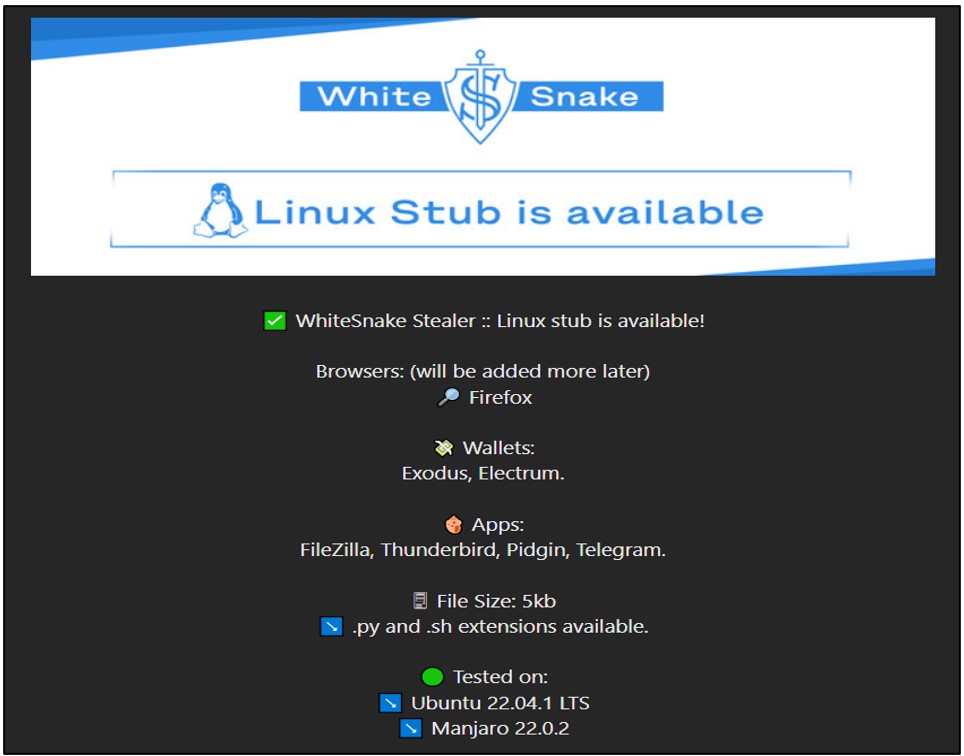
В ИБ-компании Cyble проанализировали образец нового инфостилера для Windows, распространяемого через спам-рассылки. Судя по рекламным объявлениям в даркнете, WhiteSnake существует также в Linux-версии, но ее функциональность пока ограничена.

Новый зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Первую рекламу сервиса на его основе исследователи обнаружили на хакерских форумах в начале текущего месяца. Наблюдения показали, что вредоносный код обновляется почти каждый день и, видимо, находится в стадии активной разработки.


Судя по анонсу, версия WhiteSnake для Linux по функциям идентична Windows-варианту, но некоторые возможности пока не реализованы, и размер предлагаемого файла заметно меньше — всего 5 Кбайт.


Выявленная атака начинается со спам-письма. Прикрепленный экзешник замаскирован под документ PDF; при его активации в папку временных файлов сбрасывается tmp46D2.tmp.bat и запускается на исполнение.

Этот BAT-файл выполняет PowerShell-скрипт, загружающий из CDN-сети Discord другой BAT-файл (build.bat) — дроппер WhiteSnake. После извлечения и расшифровки вредонос сохраняется в папке %temp% как build.exe.

По свидетельству Cyble, полезная нагрузка build.exe представляет собой 32-битный NET-бинарник с возможностью установки через GUI. Уровень детектирования WhiteSnake на VirusTotal в настоящее время составляет 44 / 69 (результат от 27 февраля).

При исполнении build.exe вначале создает мьютекс, чтобы исключить дублирование запуска, а затем проверяет окружение на наличие виртуальных машин.

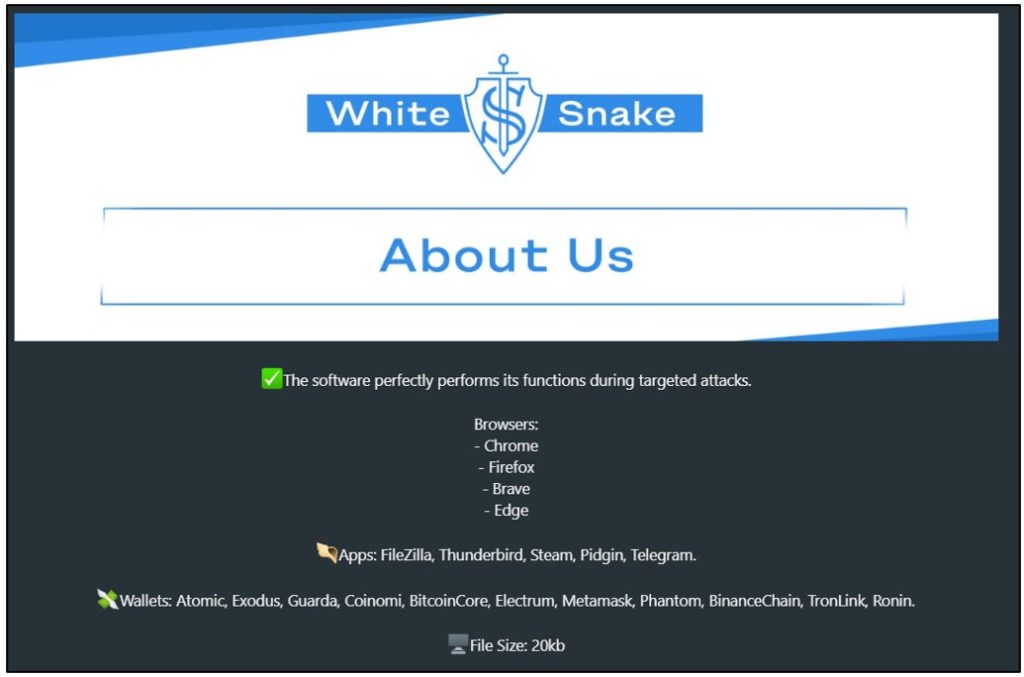
Анализ кода подтвердил наличие функций кражи куки-файлов и учетных данных из различных браузеров:

Вредонос также умеет воровать важные файлы из следующих программ-криптокошельков:

  • Atomic,
  • Guarda,
  • Coinomi,
  • Bitcoin,
  • Electrum,
  • Exodus.

Его также интересуют криптоплагины для браузеров, мессенджеры (Discord, Pidgin, Steam, Telegram), почтовые и FTP-клиенты, а также иной софт — например, Snowflake. Украденные данные вместе с информацией о системе (включает скриншоты) троян в зашифрованном виде (RC4) отсылает телеграм-боту.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru