



NPM-пакет с миллионными загрузками можно угнать из-за уязвимости

NPM-пакет с миллионными загрузками можно угнать из-за уязвимости

NPM-пакет с миллионными загрузками можно угнать из-за уязвимости

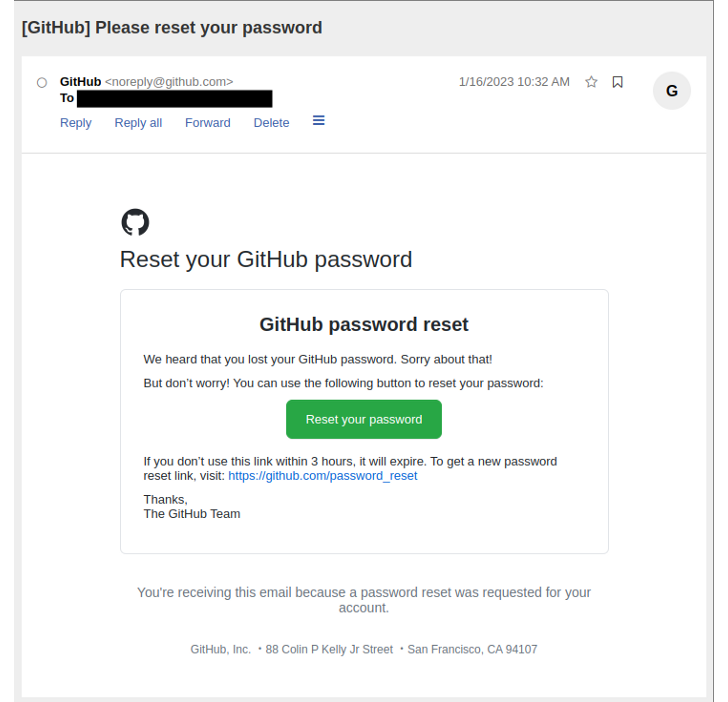
В популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи. О проблеме рассказали исследователи из компании Illustria, которым удалось с помощью бага сбросить пароль GitHub-аккаунта.

«Контроль над пакетом можно перехватить, восстановив истёкшее доменное имя одного из мейнтейнеров и сбросив пароль», — гласит отчёт Illustria.

Как правило, защитные механизмы npm позволяют использовать только один адрес электронной почты аккаунта. Тем не менее специалистам Illustria удалось восстановить пароль от целевой учётной записи с помощью интересной лазейки.

Выявленный вектор атаки позволяет злоумышленникам получить доступ к пакету, связанному с затронутым GitHub-аккаунтом. Такой доступ можно использовать для публикации троянизированных версий пакетов.

Атакующим может помочь функциональность GitHub Action, подразумевающая, что в репозитории изменённые версии пакетов будут публиковаться автоматически при изменении кода.

«Даже если для аккаунта мейнтейнера настроена двухфакторная аутентификация, токен автоматизации обойдёт её», — объясняет Богдан Кортнов, сооснователь Illustria.


Illustria пока не раскрывает имя пакета, но уже сообщила ответственным лицам о проблеме.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru