



Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Проведенный в Minerva Labs анализ одного из семплов, загруженных на VirusTotal, показал, что вредонос до зубов вооружен средствами противодействия анализу. Новобранец также умеет загружать и исполнять дополнительные файлы.

Исследователей поразило количество техник, позволяющих определить запуск в песочнице, виртуальной машине или из-под отладчика: их оказалось полтора десятка. Реализации проверок на наличие антивирусов в коде не обнаружено.

Вредонос также проверяет дефолтный язык системы, используя Windows-функцию GetUserDefaultLangID (winnls.h). Если это русский, украинский, белорусский, таджикский, словенский, грузинский, казахский или узбекский (кириллица), исполнение откатывается.

Больше всего экспертов заинтересовало использование API-функции Beep (utilapiset.h) для задержки исполнения: с этой целью зловреды обычно используют Sleep API. Характерное отличие подсказало кодовое имя для новой угрозы — в Minerva ее нарекли Beep.

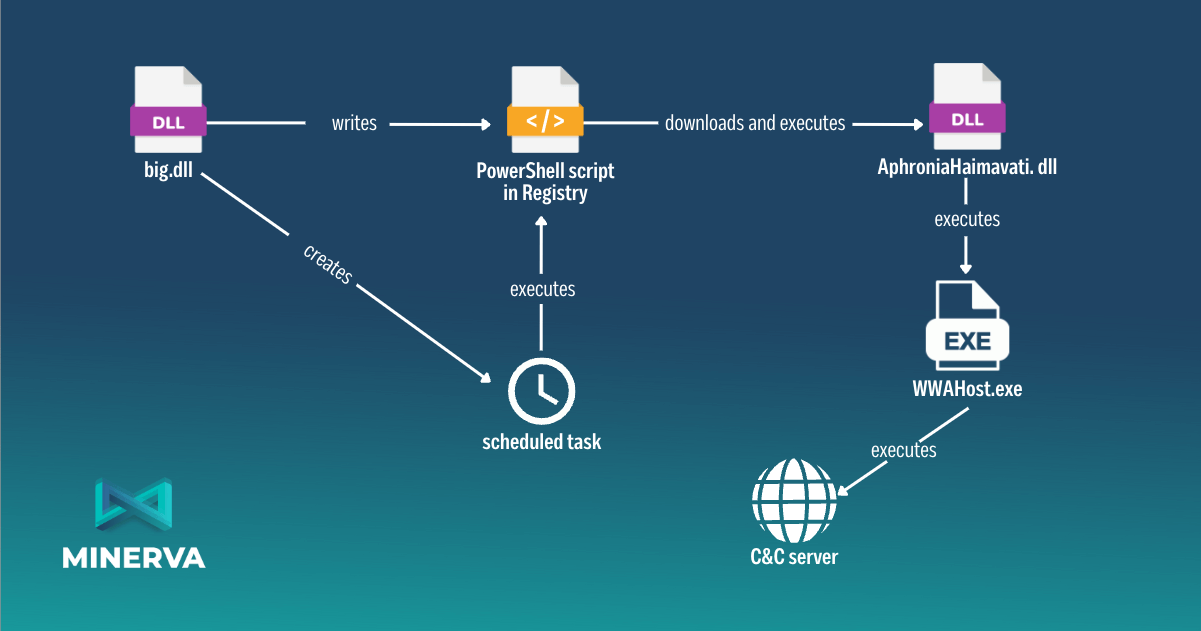
Вредоносная программа состоит из трех компонентов:

  • дроппер (big.dll, детектируют 55 из 70 антивирусов VirusTotal, результат на 15 февраля);
  • инжектор (AphroniaHaimavati.dll, 48 из 70);
  • полезная нагрузка.

Первый отвечает за создание нового ключа реестра и исполнение PowerShell-загрузчика. Сценарий при этом запускается каждые 13 минут (для этого в Windows создается новое запланированное задание), чтобы получить с удаленного сервера инжектор.

Этот модуль сначала проверяет окружение. Не найдя признаков враждебной среды, он извлекает и запускает полезную нагрузку, внедряя ее в легитимный процесс WWAHost.exe по методу process hollowing.


Пейлоад-компонент собирает и сливает на сторону системные данные. По команде с C2-сервера (расположен в США, адрес вшит в код) он может составить список запущенных процессов, собрать дополнительную информацию, запустить исполнение шелл-кода, DLL или файла EXE.

Список команд Beep включает 10 наименований, однако некоторые из них не реализованы. Исследователи пришли к выводу, что зловред находится на ранней стадии разработки.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru