



Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

Cloudflare отразила новую рекордную DDoS — 71 миллион запросов в секунду

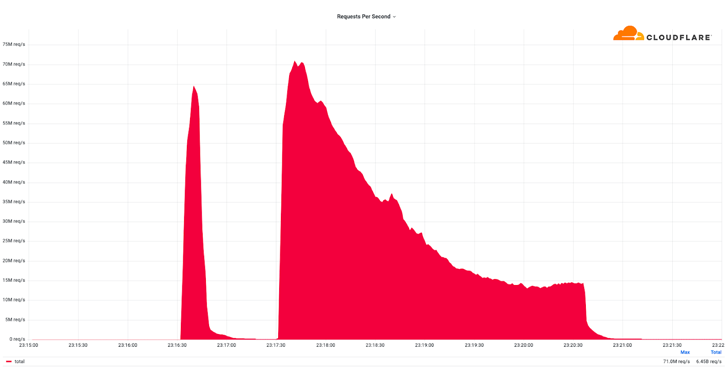
Специалисты компании Cloudflare сообщили об отражении новой рекордной DDoS-атаки, мощность которой составила 71 миллион запросов в секунду (RPS). Таким образом, этот показатель на 35% больше прошлого рекорда.

До недавнего времени первое место по мощности HTTPS DDoS держала кибератака, о которой рассказали эксперты Google летом 2022 года. Тогда клиент Google Cloud Armor стал мишенью для злоумышленников, запустивших DDoS в 46 миллионов запросов в секунду (requests per second, RPS).

«Мощность зафиксированной нами атаки в пике составила 50-70 миллионов запросов в секунду. Самый мощный скачок превысил 71 млн RPS», — рассказывают исследователи из Cloudflare.

В компании отметили, что кибератаке подверглись веб-сайты клиентов. Сама DDoS исходила от ботнета, состоящего более чем из 30 000 IP-адресов, принадлежащих «множеству» облачных провайдеров.


Среди атакованных компаний были хостеры, игровые провайдеры, платформы для облачных вычислений и криптовалютные организации.

«Учитывая огромное количество запросов, серверы бы не смогли обработать их вместе с легитимными от пользователей», — продолжают в Cloudflare.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru