



С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

В конце прошлой недели клиентов Namecheap накрыл поток поддельных писем, нацеленных на кражу ПДн и ключей к криптокошелькам. Рассылка проводилась с платформы SendGrid (собственность Twilio), которую регистратор доменных имен использует для отправки одноразовых кодов аутентификации, нотификаций о возобновлении подписки и маркетинговых сообщений.

Фишинговые письма имитировали уведомления веб-сервисов DHL и MetaMask. После первых жалоб в Twitter компания Namecheap отключила рассылку почты с SendGrid, поставила в известность провайдера и запустила расследование.

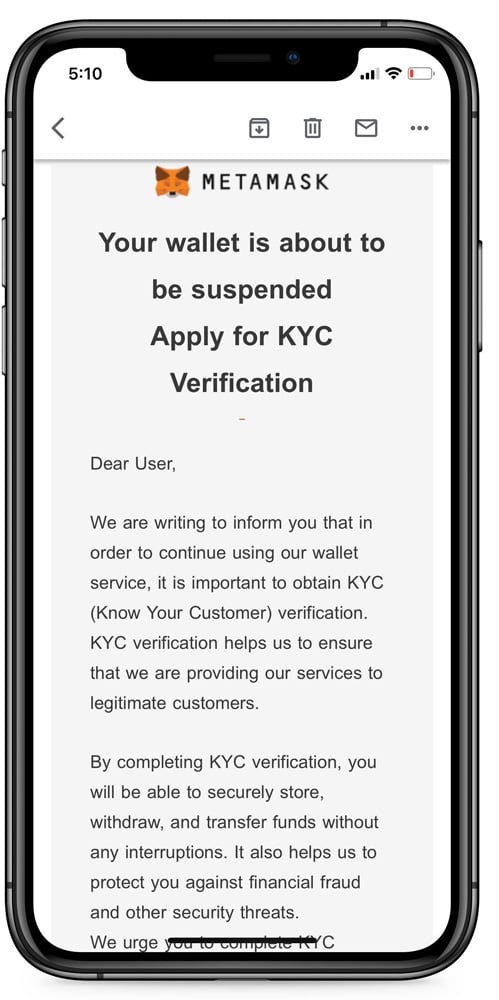
Одно из фейковых писем, якобы от MetaMask, получили и в BleepingComputer. Подписчика просят пройти проверку на благонадежность (процедуру KYC, «Знай своего клиента») во избежание блокировки криптокошелька.


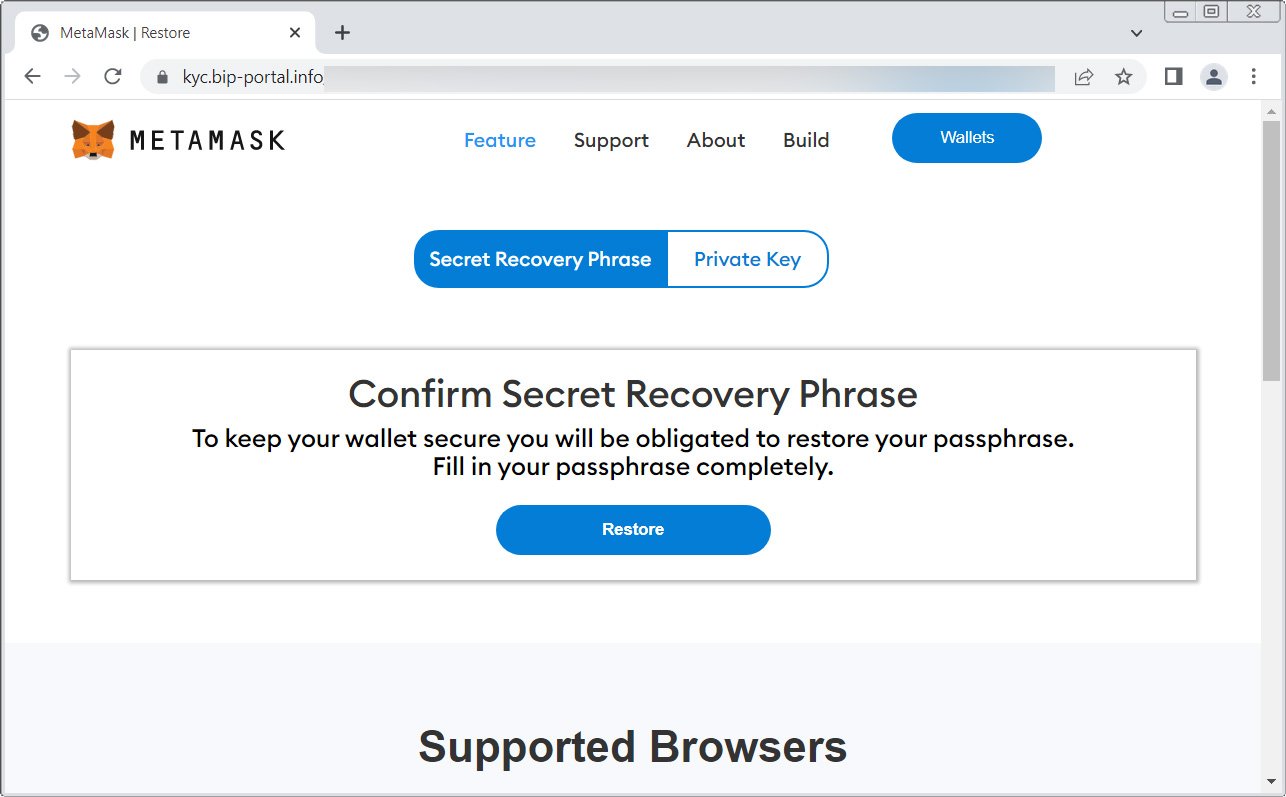
Фальшивка содержит маркетинговую ссылку Namecheap, перенаправляющую получателя на фишинговую страницу, замаскированную под сайт MetaMask. Визитеров здесь просят ввести секретный ключ или контрольную фразу для восстановления доступа:


Поддельные письма от имени DHL, как выяснили эксперты, сообщают о проблемах с доставкой посылки из-за неуплаты комиссии. Встроенная ссылка ведет на фишинговую страницу.

В воскресенье вечером, 12 февраля, Namecheap опубликовала заявление, заверив пользователей, что ее системы не скомпрометированы и клиентские аккаунты и ПДн в безопасности. К утру компания сообщила, что доставка ее писем возобновлена.

Имя провайдера почтовых услуг в анонсах не указано, но в твитах регистратор ранее указывал, что использует SendGrid, да и в заголовках фишинговых писем это имя присутствует. В ответ на запрос BleepingComputer о комментарии представитель Twilio заявил, что их ИБ-служба участвует в расследовании, но взлома или компрометации систем SendGrid они тоже не обнаружили.

Компания MetaMask, со своей стороны, предостерегла пользователей от ввода секретов на каком-либо сайте. Веб-сервис не собирает KYC-данные и не рассылает имейл-сообщения об аккаунтах. При получении подобного письма его следует немедленно удалить, а ссылки проигнорировать.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru