



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

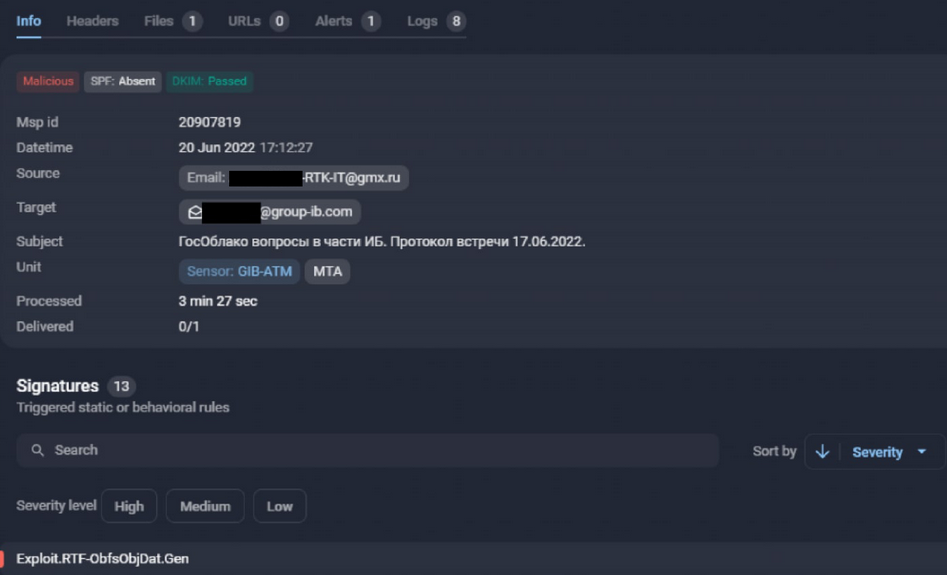
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru