



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

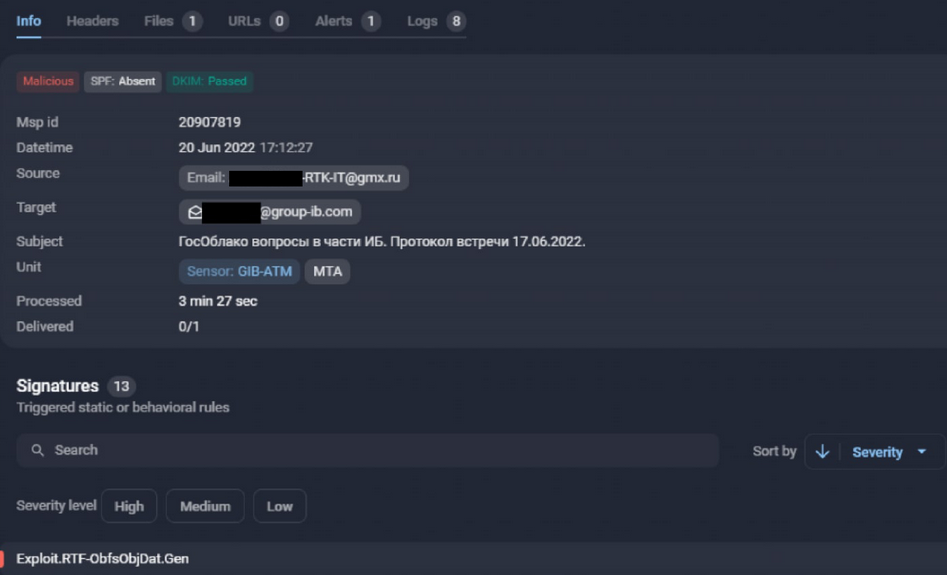
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru