



Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

В каталоге софта Python Package Index (PyPI) нашли пять вредоносных пакетов, крадущих пароли, cookies аутентификации Discord и данные криптовалютных кошельков. Разработчикам приложений стоит быть начеку.

Напомним, что на сегодняшний день в PyPI размещены 200 тысяч пакетов. Каталог позволяет девелоперам выбрать дополнения, подходящие под их задачи и проекты.

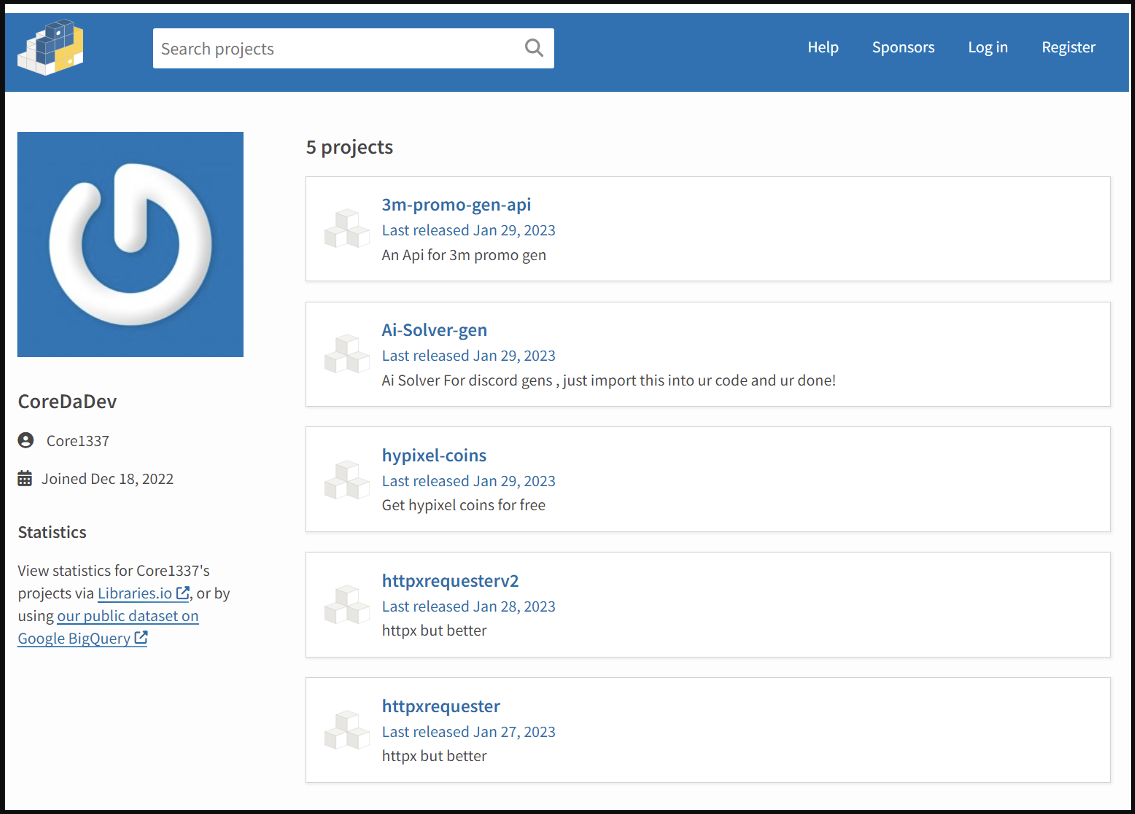
Между 27 и 29 января 2023 года неизвестные злоумышленники загрузили в PyPI вредоносные пакеты, в которых содержался троян W4SP Stealer, заточенный под кражу информации жертвы.

Специалисты утверждают, что все злонамеренные пакеты в настоящий момент удалены, однако это не отменяет того, что их успели скачать сотни ничего не подозревающих разработчиков. Вот список со статистикой загрузок:

  1. 3m-promo-gen-api – 136 скачиваний.
  2. Ai-Solver-gen – 132 скачиваний.
  3. hypixel-coins – 116 скачиваний.
  4. httpxrequesterv2 – 128 скачиваний.
  5. httpxrequester – 134 скачиваний.


Подавляющее большинство загрузок произошло в первые несколько дней после размещения пакетов в PyPI. Как выяснили исследователи из команды Fortinet, скрывающийся в пакетах вредонос после попадания в систему пытается выкрасть сохраненные в браузерах пароли, cookies и данные криптокошельков. Специалисты BleepingComputer узнали этот троян — W4SP.

В ноябре мы сообщали об очередном проникновении W4SP в PyPI. Тогда он суммарно собрал свыше 5700 загрузок. Зловред интересуется данными, сохраненными в Google Chrome, Opera, Brave Browser, Yandex Browser и Microsoft Edge.

Помимо этого, троян атакует ряд веб-сайтов в попытке добраться до конфиденциальной информации пользователя, которая бы помогла скомпрометировать его аккаунт. Среди атакуемых ресурсов есть следующие:

  • Coinbase.com
  • Gmail.com
  • YouTube.com
  • Instagram.com
  • PayPal.com
  • Telegram.com
  • Hotmail.com
  • Outlook.com
  • Aliexpress.com
  • ExpressVPN.com
  • eBay.com
  • Playstation.com
  • xbox.com
  • Netflix.com
  • Uber.com

Далее вредоносная программа использует функцию «upload» для загрузки украденных данных. Вебхук Discord помогает злоумышленникам разместить сведения на своем сервере.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru