



Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

В каталоге софта Python Package Index (PyPI) нашли пять вредоносных пакетов, крадущих пароли, cookies аутентификации Discord и данные криптовалютных кошельков. Разработчикам приложений стоит быть начеку.

Напомним, что на сегодняшний день в PyPI размещены 200 тысяч пакетов. Каталог позволяет девелоперам выбрать дополнения, подходящие под их задачи и проекты.

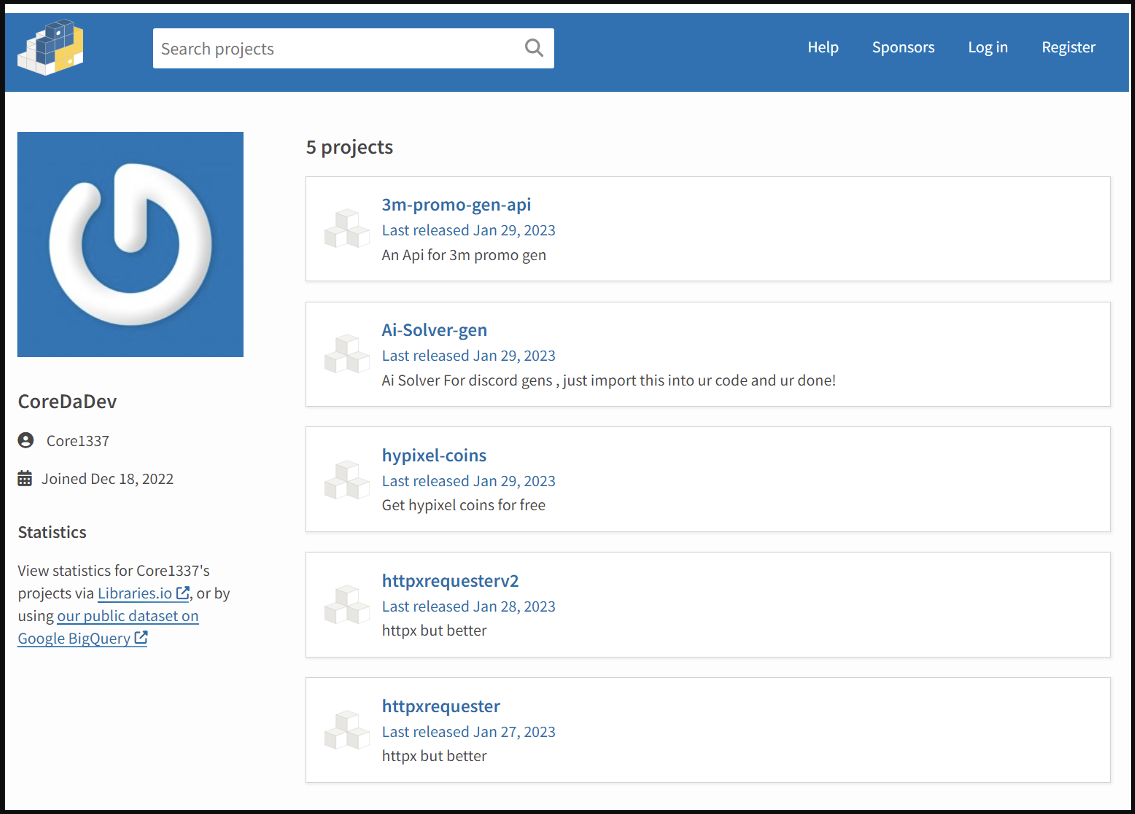
Между 27 и 29 января 2023 года неизвестные злоумышленники загрузили в PyPI вредоносные пакеты, в которых содержался троян W4SP Stealer, заточенный под кражу информации жертвы.

Специалисты утверждают, что все злонамеренные пакеты в настоящий момент удалены, однако это не отменяет того, что их успели скачать сотни ничего не подозревающих разработчиков. Вот список со статистикой загрузок:

  1. 3m-promo-gen-api – 136 скачиваний.
  2. Ai-Solver-gen – 132 скачиваний.
  3. hypixel-coins – 116 скачиваний.
  4. httpxrequesterv2 – 128 скачиваний.
  5. httpxrequester – 134 скачиваний.


Подавляющее большинство загрузок произошло в первые несколько дней после размещения пакетов в PyPI. Как выяснили исследователи из команды Fortinet, скрывающийся в пакетах вредонос после попадания в систему пытается выкрасть сохраненные в браузерах пароли, cookies и данные криптокошельков. Специалисты BleepingComputer узнали этот троян — W4SP.

В ноябре мы сообщали об очередном проникновении W4SP в PyPI. Тогда он суммарно собрал свыше 5700 загрузок. Зловред интересуется данными, сохраненными в Google Chrome, Opera, Brave Browser, Yandex Browser и Microsoft Edge.

Помимо этого, троян атакует ряд веб-сайтов в попытке добраться до конфиденциальной информации пользователя, которая бы помогла скомпрометировать его аккаунт. Среди атакуемых ресурсов есть следующие:

  • Coinbase.com
  • Gmail.com
  • YouTube.com
  • Instagram.com
  • PayPal.com
  • Telegram.com
  • Hotmail.com
  • Outlook.com
  • Aliexpress.com
  • ExpressVPN.com
  • eBay.com
  • Playstation.com
  • xbox.com
  • Netflix.com
  • Uber.com

Далее вредоносная программа использует функцию «upload» для загрузки украденных данных. Вебхук Discord помогает злоумышленникам разместить сведения на своем сервере.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru