



Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Исследователи не рекомендуют покупать Android-смартфон в Китае, поскольку на таких устройствах часто встречаются предустановленные приложения, отправляющие конфиденциальные данные на сторонние домены. Разрешения владельца девайса при этом, конечно, никто не спрашивает.

К такому выводу пришли специалисты Эдинбургского университета и Тринити-колледжа, посвятившие проблеме дешёвых китайских моделей смартфонов новое исследование. Эксперты отмечают, что утечка информации ставит пользователей мобильных устройств под угрозу отслеживания.

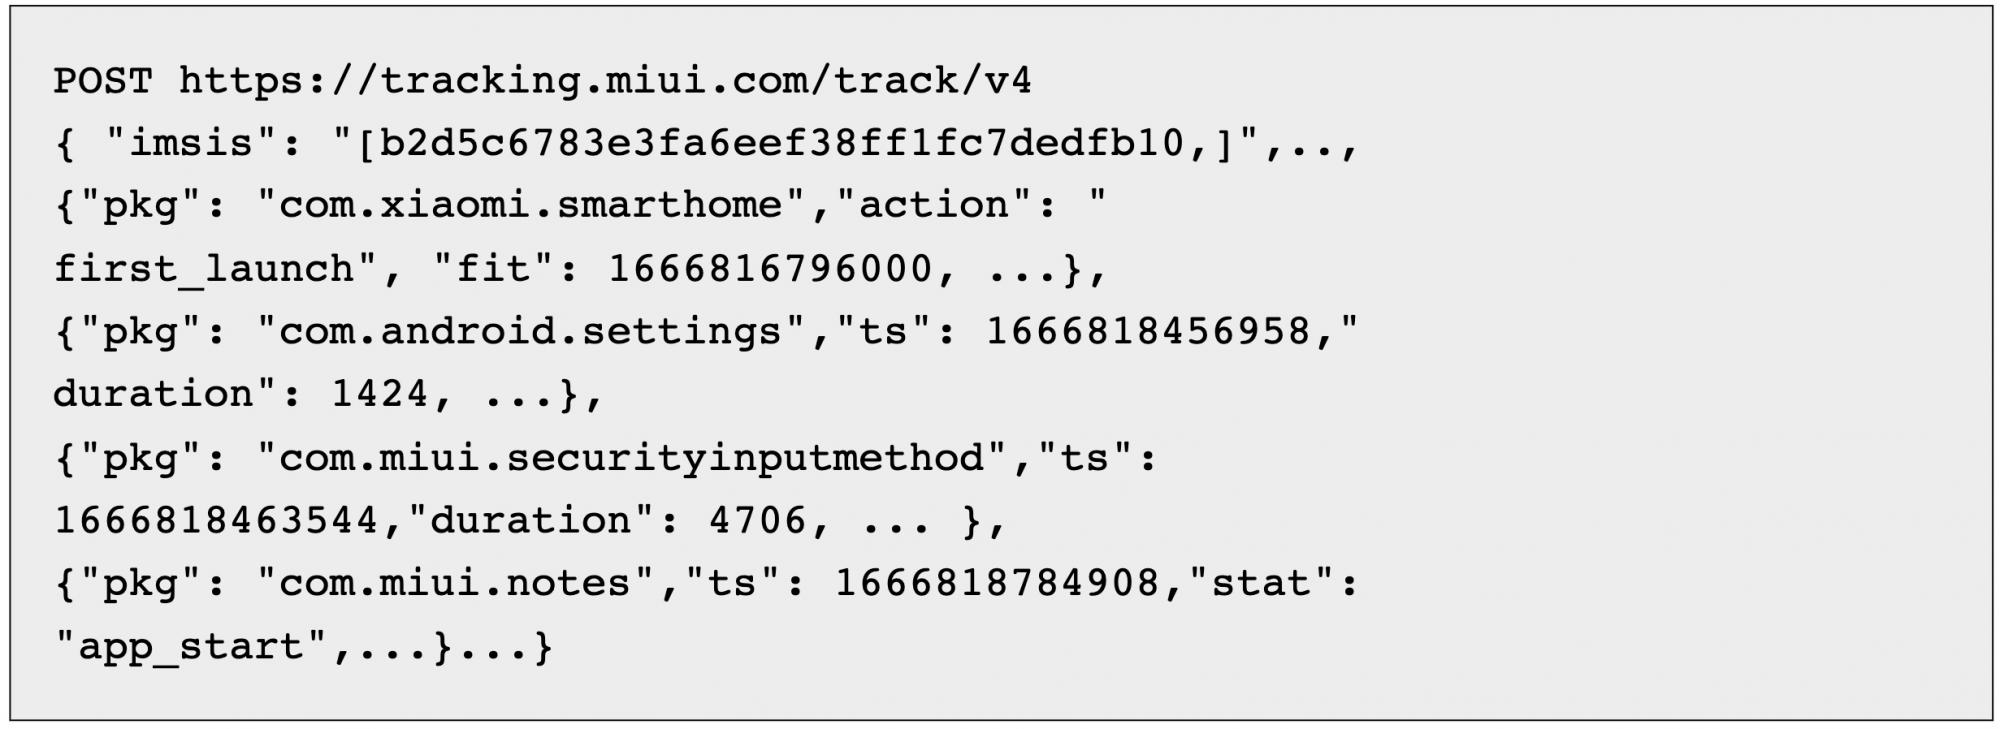
В частности, исследователям не понравились приложения, предустановленные на девайсы от известных китайских вендоров: OnePlus, Xiaomi и Oppo Realme. Особое внимание в отчёте уделяется информации, которую передаёт как сама ОС Android, так и системные программы.

Среди предустановленного софта можно найти код самих вендоров, а также сторонние разработки. В каждом смартфоне с китайской прошивкой установлены более 30 сторонних пакетов.

На Xiaomi Redmi Note 1, например, среди таких программ есть Baidu Input, IflyTek Input и Sogou. На OnePlus 9R и Realme Q3 Pro — Baidu Map и AMap, которые регулярно поддерживают активность в фоновом режиме. А кроме них, есть ещё различные приложения для онлайн-шопинга, видеостриминга и новостные агрегаторы.

«Смартфоны от трёх названных производителей отправляют подозрительное количество персональной информации не только самим вендорам, но и сервисам вроде Baidu», — подчёркивают эксперты.

«В ходе исследования мы установили, что передаются GPS-координаты, идентификатор пользователя в сети сотовой связи, телефонный номер, особенности использования приложений, история звонков и СМС-сообщений».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru