



На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

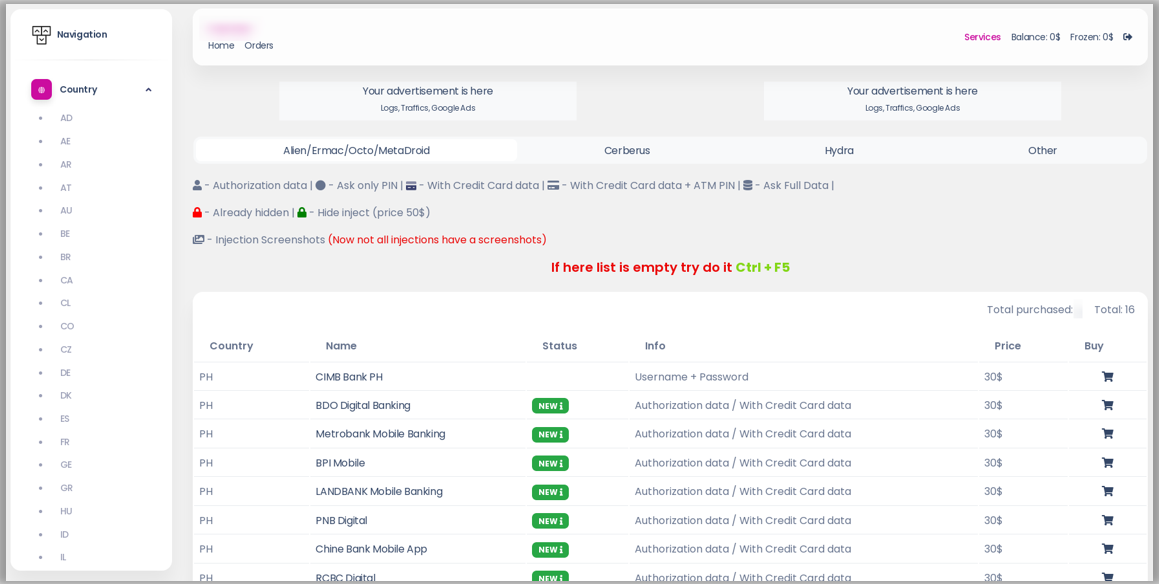
Один из участников русскоязычного форума для киберпреступников, известный под ником InTheBox, продаёт 1894 веб-инъекции для наложения фишинговых окон поверх легитимных. Такая техника может использоваться для кражи учётных и персональных данных из банковских приложений.

Накладываемые фишинговые формы, размещённые в предложении InTheBox, совместимы с рядом банковских Android-троянов. Их задача — выдавать себя за легитимный софт.

Как правило, такие трояны проверяют, установлены ли на устройстве определённые программы, после чего загружают с командного сервера веб-инъекции, заточенные под конкретное приложение.

Как только пользователь запустит легитимную программу, вредонос автоматически загрузит наложенное поверх окно, полностью повторяющее интерфейс атакуемого софта. InTheBox предлагает актуальные инъекции для сотен приложений.


Согласно отчёту Cyble, InTheBox продаёт следующие пакеты:

  • 814 веб-инъекции, совместимые с Alien, Ermac, Octopus и MetaDroid ($6512).
  • 495 веб-инъекций, совместимых с Cerberus ($3960).
  • 585 веб-инъекций, совместимых с Hydra ($4680).

Также имеется возможность приобрести «инжекты» отдельно, цена — 30 долларов за каждый. Ранее мы уже писали о деятельности InTheBox, благодаря которому в даркнете расцвел рынок веб-инжектов для мобильных зловредов.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru