



На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

На хакерском форуме продают 1894 фишинговые формы для атак на Android

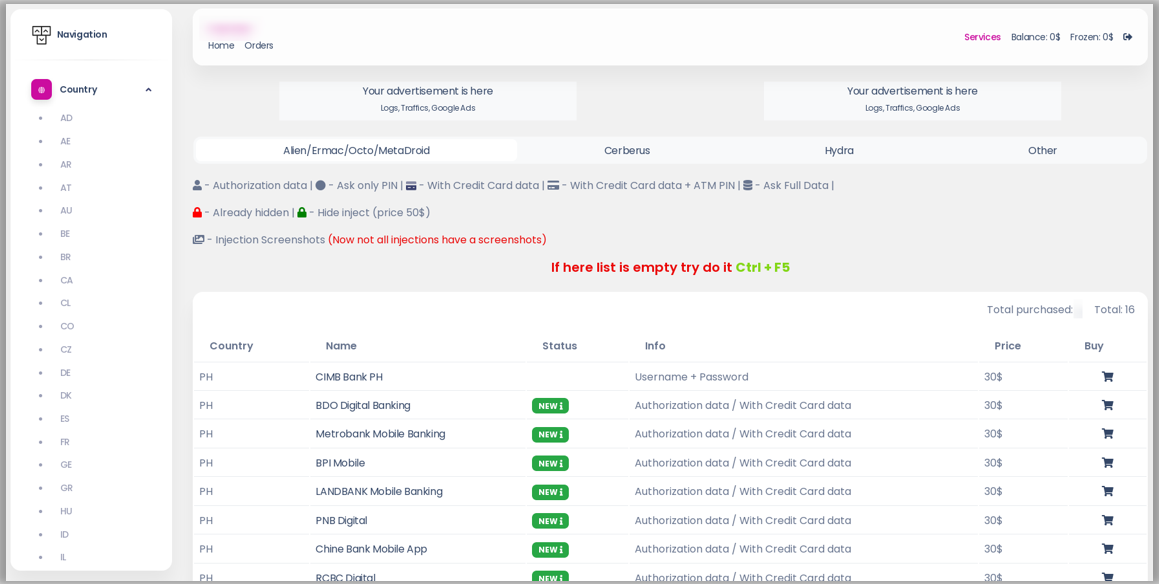
Один из участников русскоязычного форума для киберпреступников, известный под ником InTheBox, продаёт 1894 веб-инъекции для наложения фишинговых окон поверх легитимных. Такая техника может использоваться для кражи учётных и персональных данных из банковских приложений.

Накладываемые фишинговые формы, размещённые в предложении InTheBox, совместимы с рядом банковских Android-троянов. Их задача — выдавать себя за легитимный софт.

Как правило, такие трояны проверяют, установлены ли на устройстве определённые программы, после чего загружают с командного сервера веб-инъекции, заточенные под конкретное приложение.

Как только пользователь запустит легитимную программу, вредонос автоматически загрузит наложенное поверх окно, полностью повторяющее интерфейс атакуемого софта. InTheBox предлагает актуальные инъекции для сотен приложений.


Согласно отчёту Cyble, InTheBox продаёт следующие пакеты:

  • 814 веб-инъекции, совместимые с Alien, Ermac, Octopus и MetaDroid ($6512).
  • 495 веб-инъекций, совместимых с Cerberus ($3960).
  • 585 веб-инъекций, совместимых с Hydra ($4680).

Также имеется возможность приобрести «инжекты» отдельно, цена — 30 долларов за каждый. Ранее мы уже писали о деятельности InTheBox, благодаря которому в даркнете расцвел рынок веб-инжектов для мобильных зловредов.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru