



Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

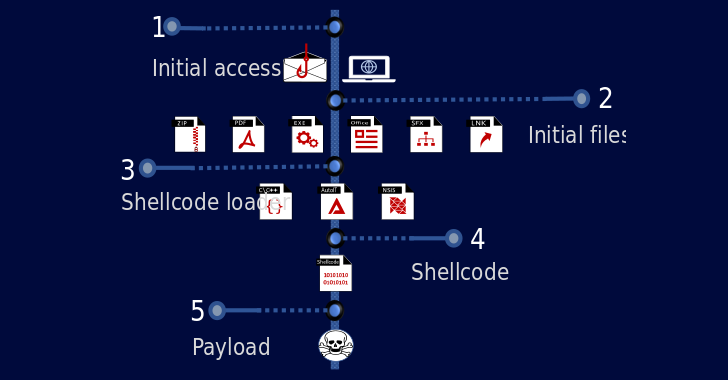
Основанный на шелл-коде упаковщик TrickGate более шести лет оставался незамеченным для исследователей в области кибербезопасности. С его помощью киберпреступники разворачивали ряд популярных вредоносов: TrickBot, Emotet, AZORult, Agent Tesla, FormBook, Cerber, Maze и REvil.

На пакер зловредных программ обратил внимание специалист Check Point Research Ари Олштейн. В отчёте Ари пишет следующее:

«TrickGate удавалось годами оставаться незамеченным благодаря своей трансформативности. Периодически в него вносятся определённые изменения».

Олштейн даже назвал пакер «мастером маскировки». TrickGate предлагают в качестве услуги киберпреступникам как минимум с конца 2016 года. Упаковщик может скрывать пейлоады за слоем обёрток кода, цель — обойти защитные системы.

Кроме того, пакеры могут работать и в качестве крипторов: шифровать вредоносные программы для обфускации. Интересно, что TrickGate с 2019 года мог отслеживаться под разными именами.


Данные телеметрии, которым располагает Check Point, указывают на то, что использующие TrickGate злоумышленники атаковали преимущественно промышленный сектор. В менее значительной степени — сферы здравоохранения, образования и госструктуры.

Эти атаки, как правило, стартовали с фишинговых писем, оснащённых вредоносными вложениями. Также в письмах встречались ссылки на загрузку вредоноса.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru