



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

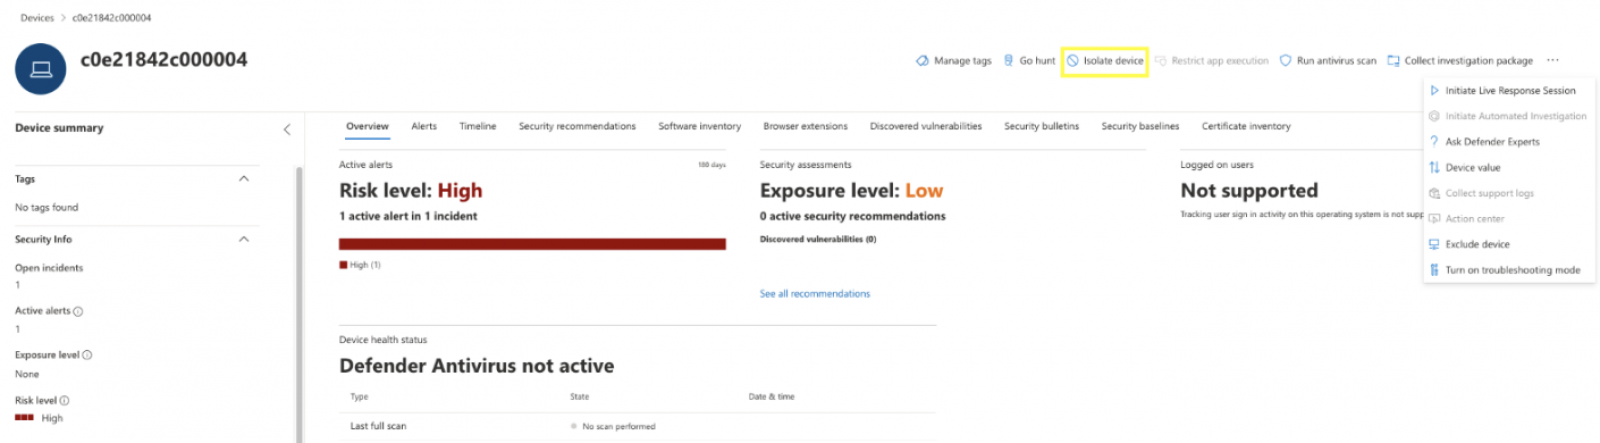
Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru