



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

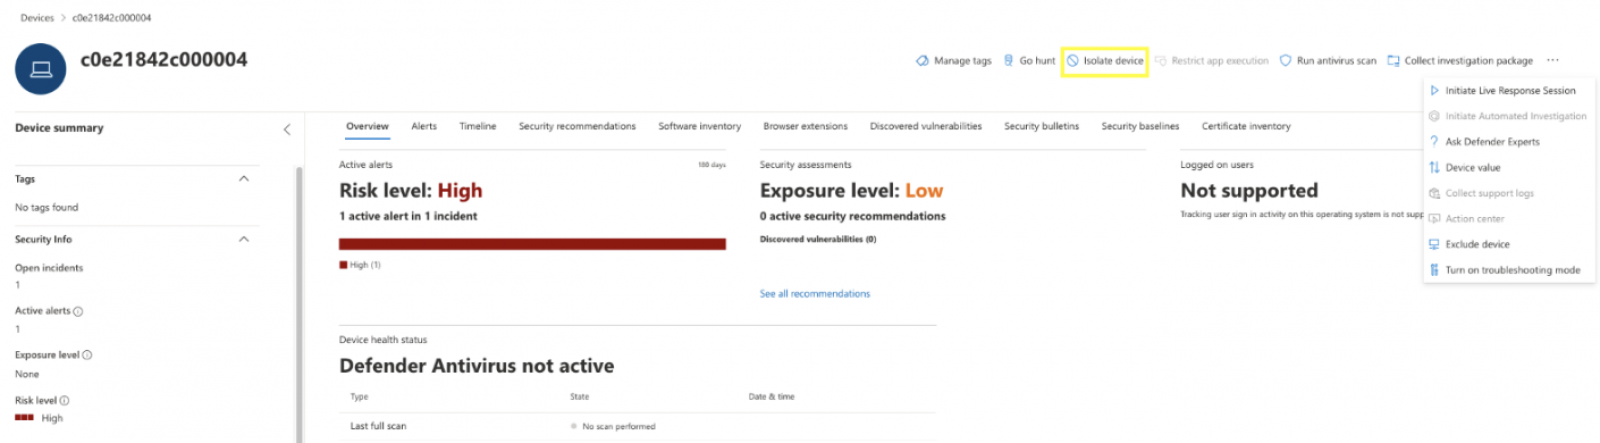
В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru