



Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

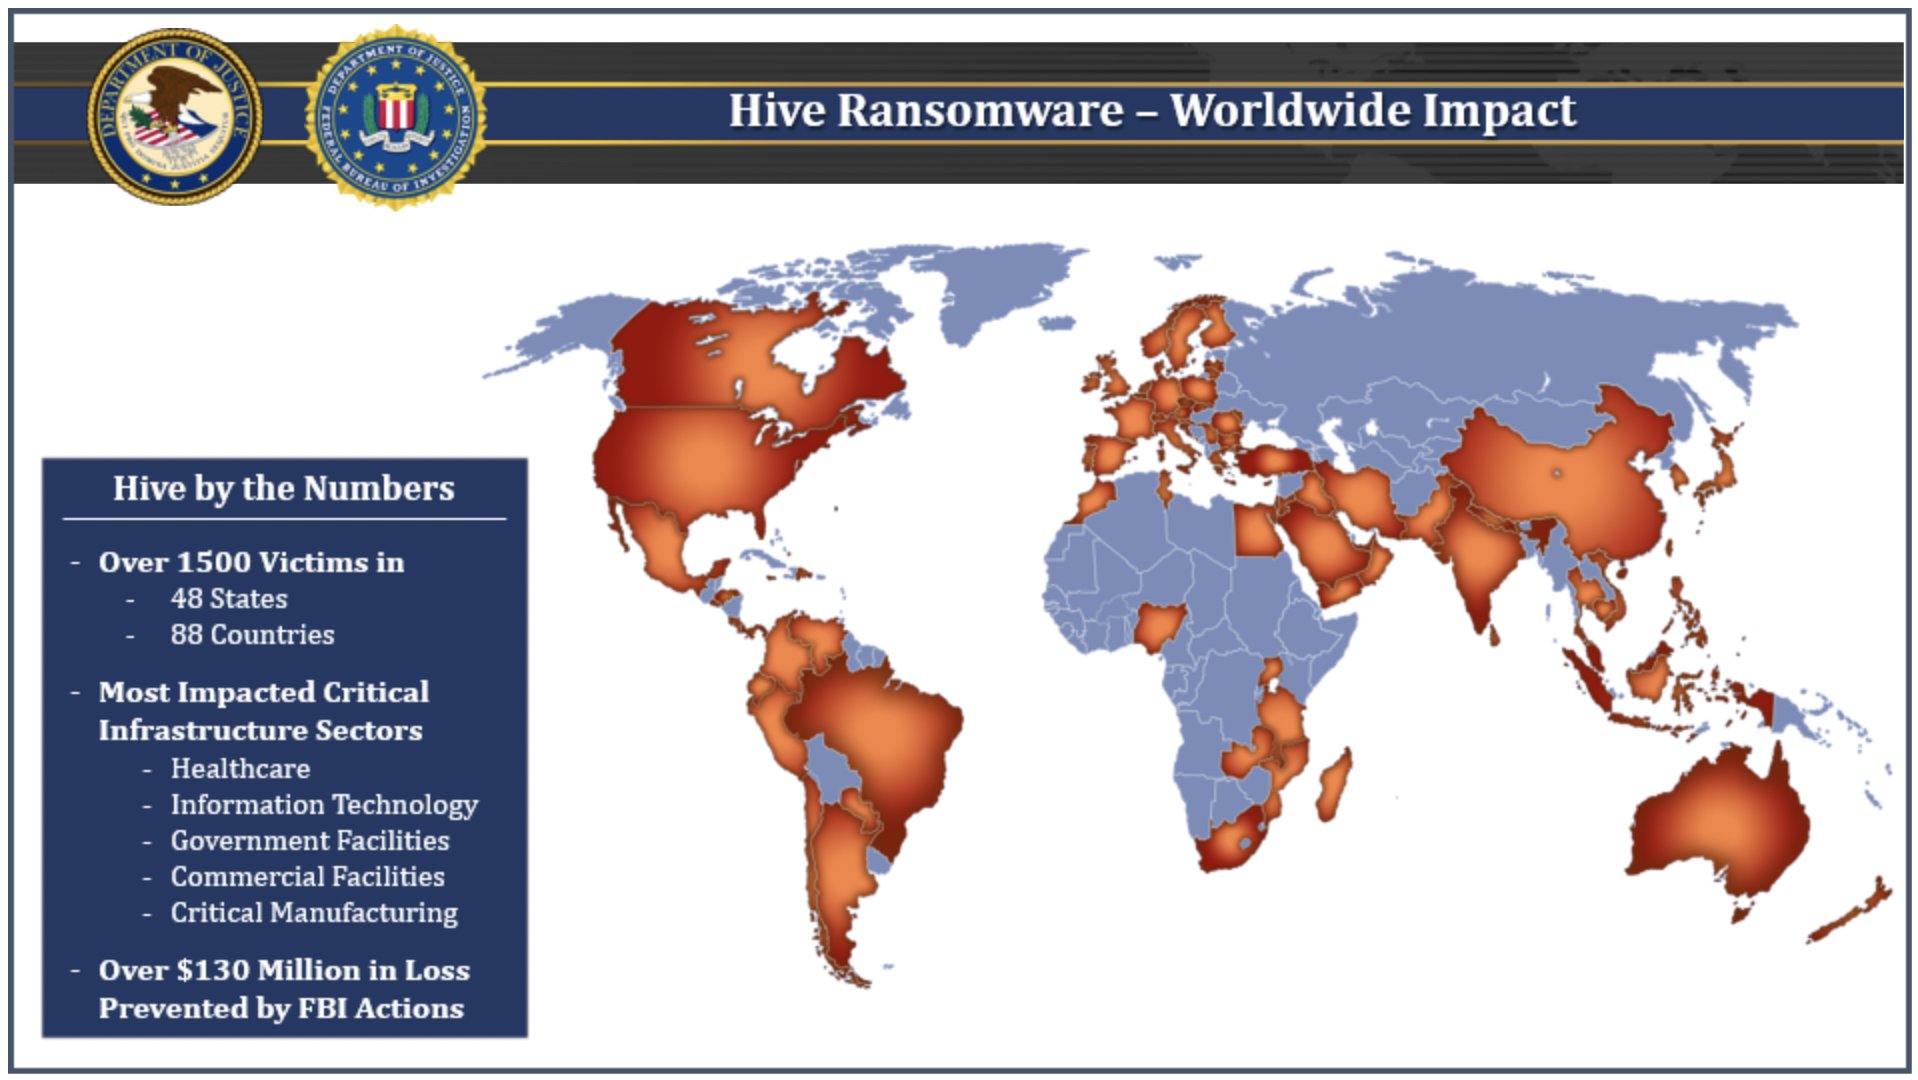
Минюст США сообщил об успешном завершении трансграничной операции по пресечению вымогательства с помощью вредоносной программы Hive. По данным американцев, за полтора года шифровальщик проник в сети более 1500 жертв в 80 странах, в том числе в больницы, школы, финансовые институты, на критически важные объекты (КИИ).

Совместный поход правоохраны против Hive начался в конце июля прошлого года. Агенты ФБР проникали в сети операторов зловреда, находили ключи расшифровки и передавали их жертвам заражения.

За истекший период в ходе вымогательских атак было собрано более 300 дешифраторов; обнаружены также 1000+ ключей, способных помочь жертвам прошлых ransomware-кампаний. В итоге суммарно удалось предотвратить потерю $130 млн в виде выкупа.

На последнем этапе операции при поддержке силовиков Германии и Нидерландов были захвачены серверы и сайты кибергруппы, стоящей за Hive. Объявив об успехе, власти США подтвердили готовность платить до $10 млн за информацию об авторах атак на КИИ, в том числе об операторах Hive.

Кросс-платформенный вредонос предоставлялся в пользование как услуга (Ransomware-as-a-Service, RaaS). Аффилиаты криминального сервиса обычно прибегали к двойному шантажу — дополнительно воровали данные из сетей жертв и угрожали публикацией в случае неуплаты выкупа; с этой целью в рамках RaaS был создан специальный сайт утечек.

Атаки Hive зачастую приводили к нарушению рабочих процессов жертвы. По данным Федерального агентства кибербезопасности США (Cybersecurity and Infrastructure Security Agency, CISA), первоначальный доступ к сетям злоумышленники получали разными методами — взломом учеток RDP или VPN, через эксплойт уязвимостей 2FA-решения FortiToken, с помощью поддельных писем с вредоносными вложениями.


В расследовании, кроме спецслужб США, принимали участие Европол и правоохранительные органы 11 стран — Германии, Нидерландов, Канады, Норвегии, Швеции, Великобритании, Франции, Испании, Португалии, Румынии, Литвы.

Помощь жертвам, оказанная усилиями ФБР в рамках данной операции, безусловно, бесценна, однако не стоит забывать, что файлы, зашифрованные Hive, можно вернуть и самостоятельно. Эксперты создали декрипторы с учетом всех известных версий зловреда. Эти утилиты доступны бесплатно, в том числе на ИБ-сайте NoMoreRansom.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru