



Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

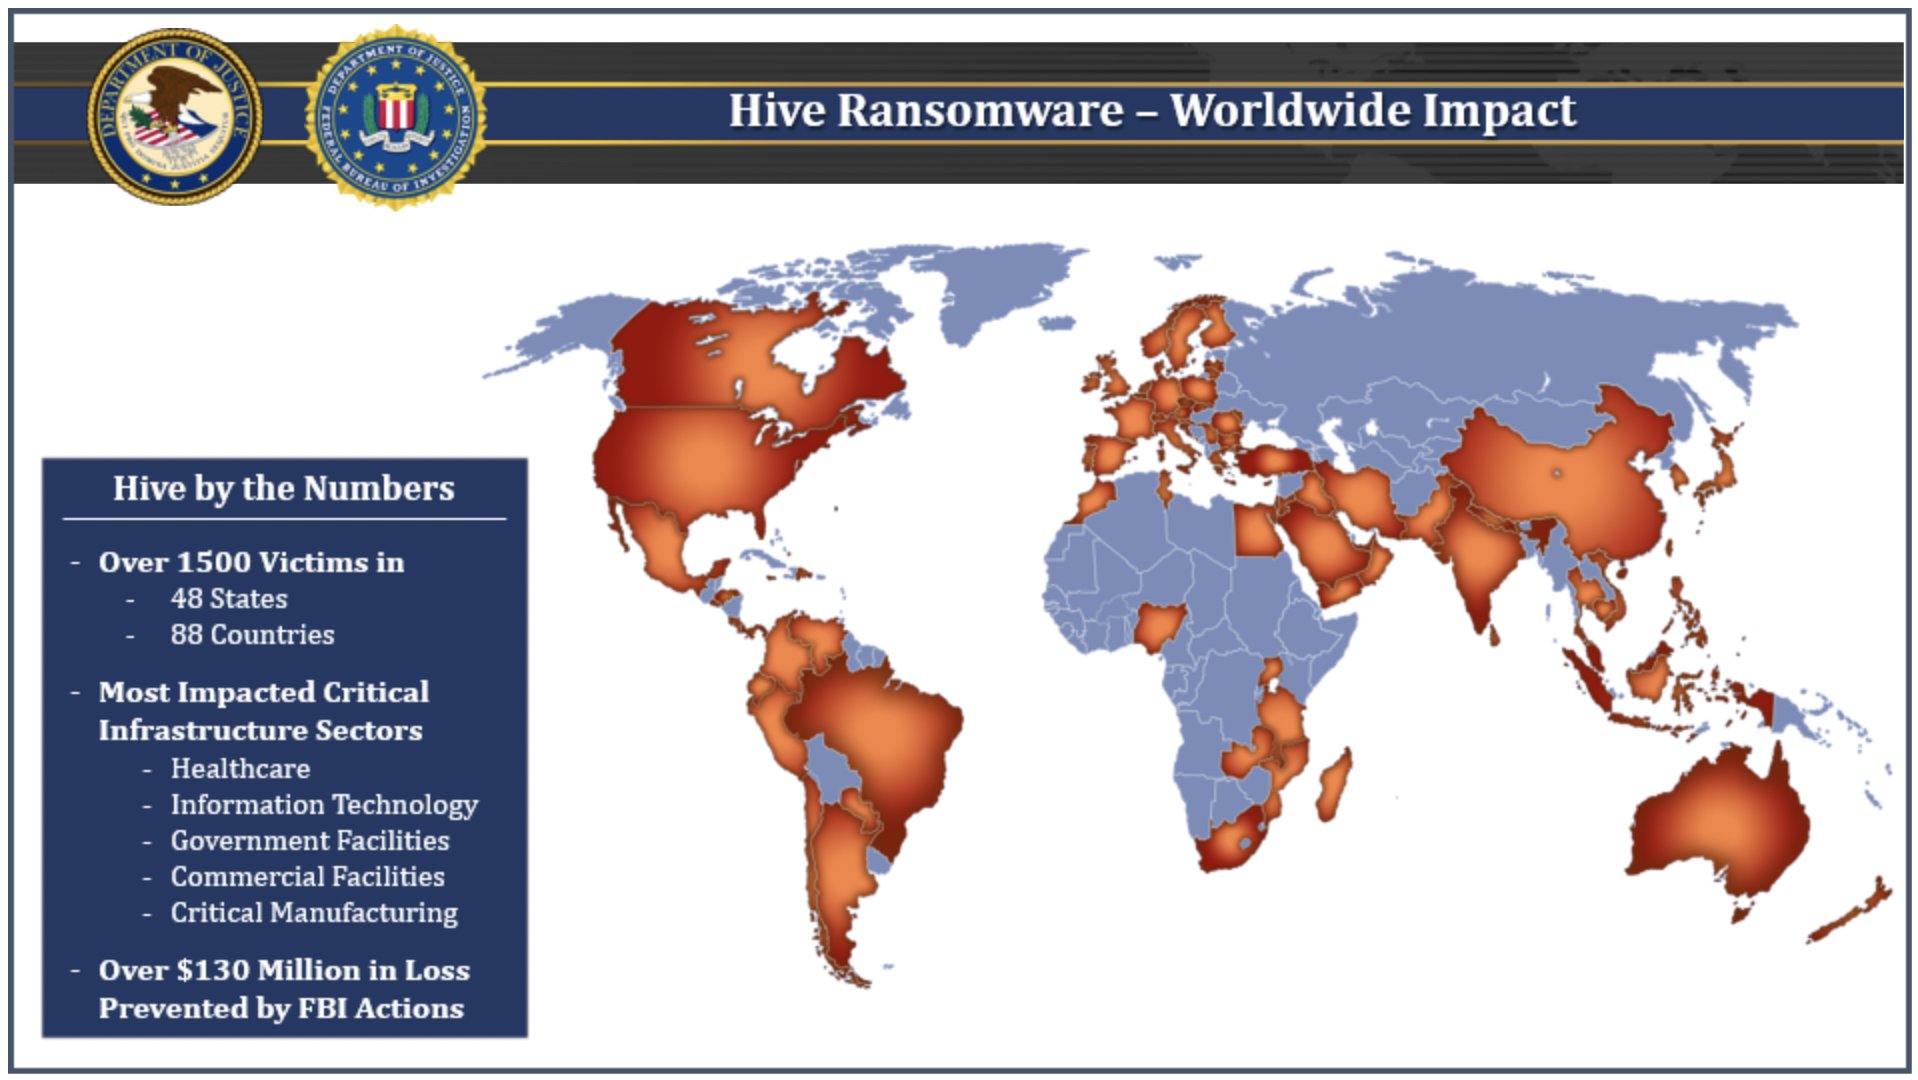
Минюст США сообщил об успешном завершении трансграничной операции по пресечению вымогательства с помощью вредоносной программы Hive. По данным американцев, за полтора года шифровальщик проник в сети более 1500 жертв в 80 странах, в том числе в больницы, школы, финансовые институты, на критически важные объекты (КИИ).

Совместный поход правоохраны против Hive начался в конце июля прошлого года. Агенты ФБР проникали в сети операторов зловреда, находили ключи расшифровки и передавали их жертвам заражения.

За истекший период в ходе вымогательских атак было собрано более 300 дешифраторов; обнаружены также 1000+ ключей, способных помочь жертвам прошлых ransomware-кампаний. В итоге суммарно удалось предотвратить потерю $130 млн в виде выкупа.

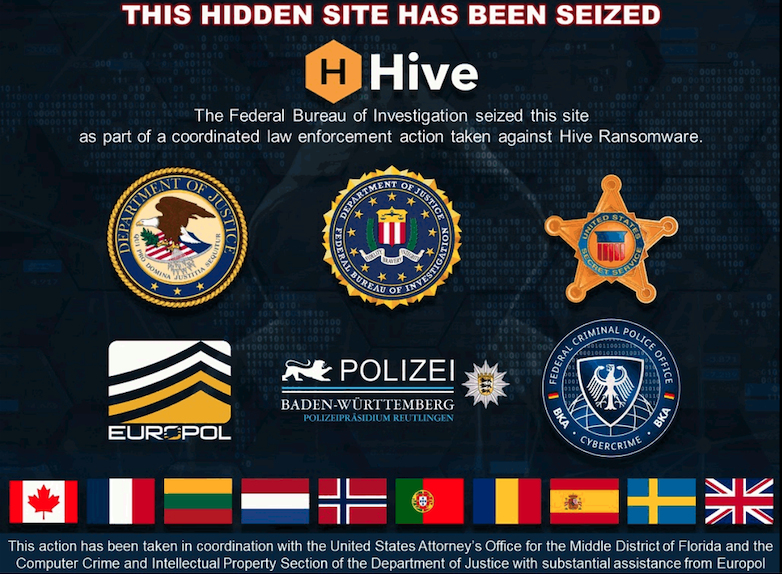
На последнем этапе операции при поддержке силовиков Германии и Нидерландов были захвачены серверы и сайты кибергруппы, стоящей за Hive. Объявив об успехе, власти США подтвердили готовность платить до $10 млн за информацию об авторах атак на КИИ, в том числе об операторах Hive.

Кросс-платформенный вредонос предоставлялся в пользование как услуга (Ransomware-as-a-Service, RaaS). Аффилиаты криминального сервиса обычно прибегали к двойному шантажу — дополнительно воровали данные из сетей жертв и угрожали публикацией в случае неуплаты выкупа; с этой целью в рамках RaaS был создан специальный сайт утечек.

Атаки Hive зачастую приводили к нарушению рабочих процессов жертвы. По данным Федерального агентства кибербезопасности США (Cybersecurity and Infrastructure Security Agency, CISA), первоначальный доступ к сетям злоумышленники получали разными методами — взломом учеток RDP или VPN, через эксплойт уязвимостей 2FA-решения FortiToken, с помощью поддельных писем с вредоносными вложениями.


В расследовании, кроме спецслужб США, принимали участие Европол и правоохранительные органы 11 стран — Германии, Нидерландов, Канады, Норвегии, Швеции, Великобритании, Франции, Испании, Португалии, Румынии, Литвы.

Помощь жертвам, оказанная усилиями ФБР в рамках данной операции, безусловно, бесценна, однако не стоит забывать, что файлы, зашифрованные Hive, можно вернуть и самостоятельно. Эксперты создали декрипторы с учетом всех известных версий зловреда. Эти утилиты доступны бесплатно, в том числе на ИБ-сайте NoMoreRansom.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru