



Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

Киберпреступники выставили на продажу якобы исходный код античит-софта для игр League of Legends и Packman. По словам самих злоумышленников, скомпрометированный код удалось добыть в ходе недавней атаки на разработчика — Riot Game.

В начале этой недели мы писали об атаке на Riot Games, из-за которой у разработчиков сломался выпуск патчей. Известно, что злоумышленникам удалось взломать среду разработки и получить доступ к аккаунту сотрудника благодаря социальной инженерии.

На днях Riot Game подтвердила, что получила письмо с требованиями от киберпреступников, однако компания не собирается платить выкуп. Согласно данным Vice, злоумышленники просят 10 миллионов долларов, в противном случае — грозят опубликовать внутреннюю информацию.

В беседе с VX-Underground кибервымогатели заявили, что им удалось получить доступ к сети Riot Game после успешного применения социальной инженерии в СМС-сообщении, отправленном одному из сотрудников.

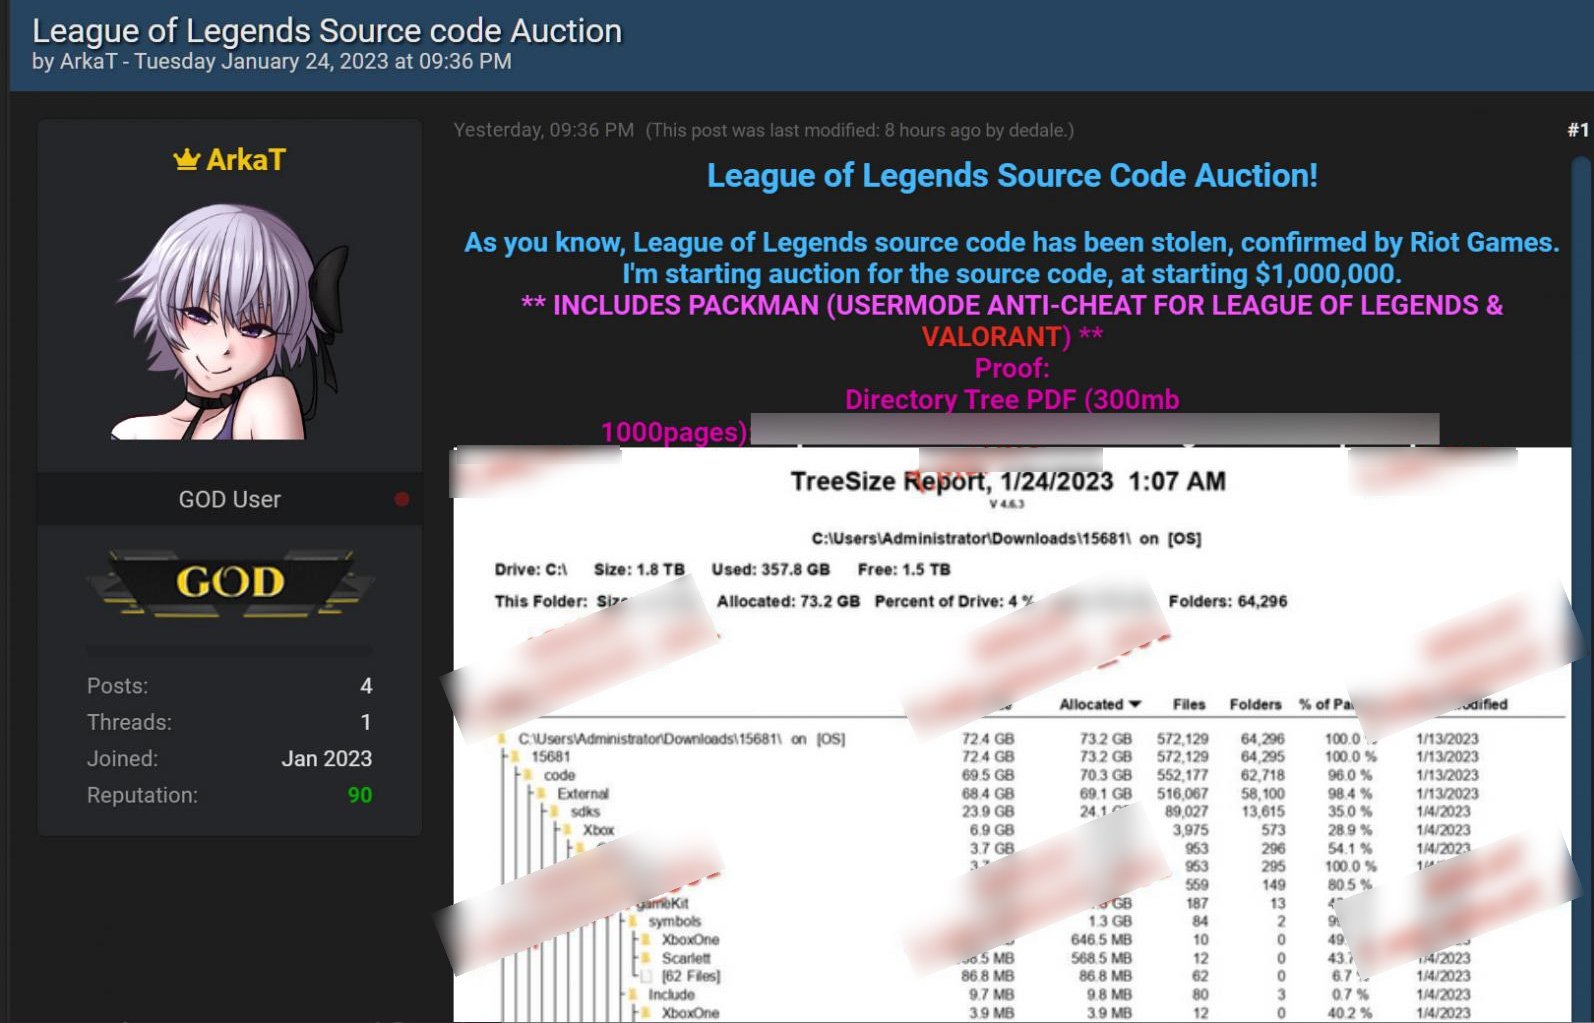
Теперь преступники выставили на аукцион то, что они называют кодом античит-платформы для игровых проектов League of Legends и Packman. Стартовая цена — миллион долларов.


В посте злоумышленников можно увидеть ссылку, которая ведёт на PDF-документ с тысячей страниц. Этот документ якобы описывает директории с исходным кодом весом 72,4 ГБ. В размещённом на YouTube видео пользователь Ryscu показал скриншот слитого кода:

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru