



iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

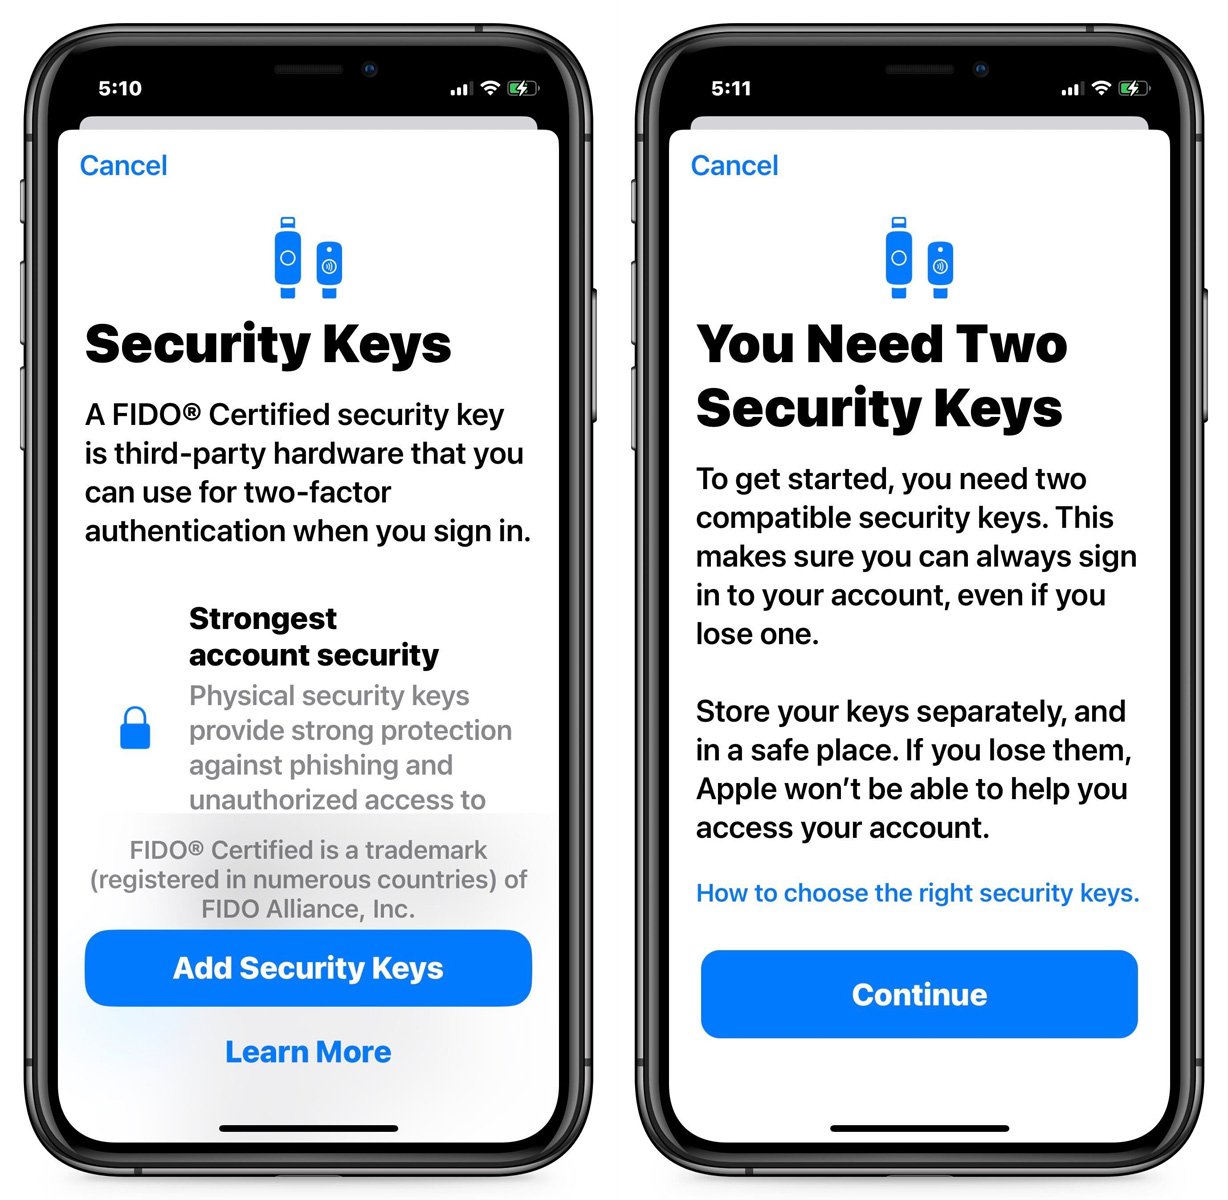
Компания Apple вчера выпустила iOS 16.3 (сборки 20D47 мобильной ОС). Из нововведений наиболее примечательна возможность усиления защиты аккаунтов Apple ID: с этой целью владельцы iPhone теперь смогут использовать физический ключ вместо шестизначного кода в качестве дополнительного идентификатора в рамках 2FA.

Аппаратные ключи безопасности позволяют повысить защиту аккаунтов от удаленного взлома. Злоумышленники могут украсть логин и пароль, даже одноразовый код 2FA, но до физического токена им не добраться — если он, конечно, хранится в надежном месте.

Новый способ аутентификации, введенный в iOS, требует наличия двух ключей; один пользователь носит с собой, другой оставляет дома или в офисе (как резервный). Для включения опции следует открыть настройки iPhone, кликнуть имя, зайти в раздел «Пароль и безопасность» и выбрать «Добавить ключи безопасности», а затем следовать подсказкам.


После настройки при каждом входе в Apple ID пользователь прижимает ключ к верхней части телефона (должна быть поддержка NFC), чтобы завершить аутентификацию. Отключение опции осуществляется из того же меню — выбором «Удалить все ключи безопасности».

В BleepingComputer удостоверились, что новая функция работает с YubiKey 5 NFC, YubiKey 5C NFC и Google Titan. Список Apple также включает YubiKey 5Ci и FEITAN ePass K9 NFC.

Выпуск iOS 16.3 расширяет доступ к защите Advanced Data Protection (сквозное шифрование данных iCloud). Ранее ею могли пользоваться лишь американцы, а теперь — и жители других стран.

Как всегда, в состав новой сборки включены патчи, устраняющие уязвимости в различных компонентах ОС — на сей раз их чертова дюжина. Также стало известно, что Apple пропатчила старенькие iPhone, устранив используемую в атаках брешь (0-day).

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru