



iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

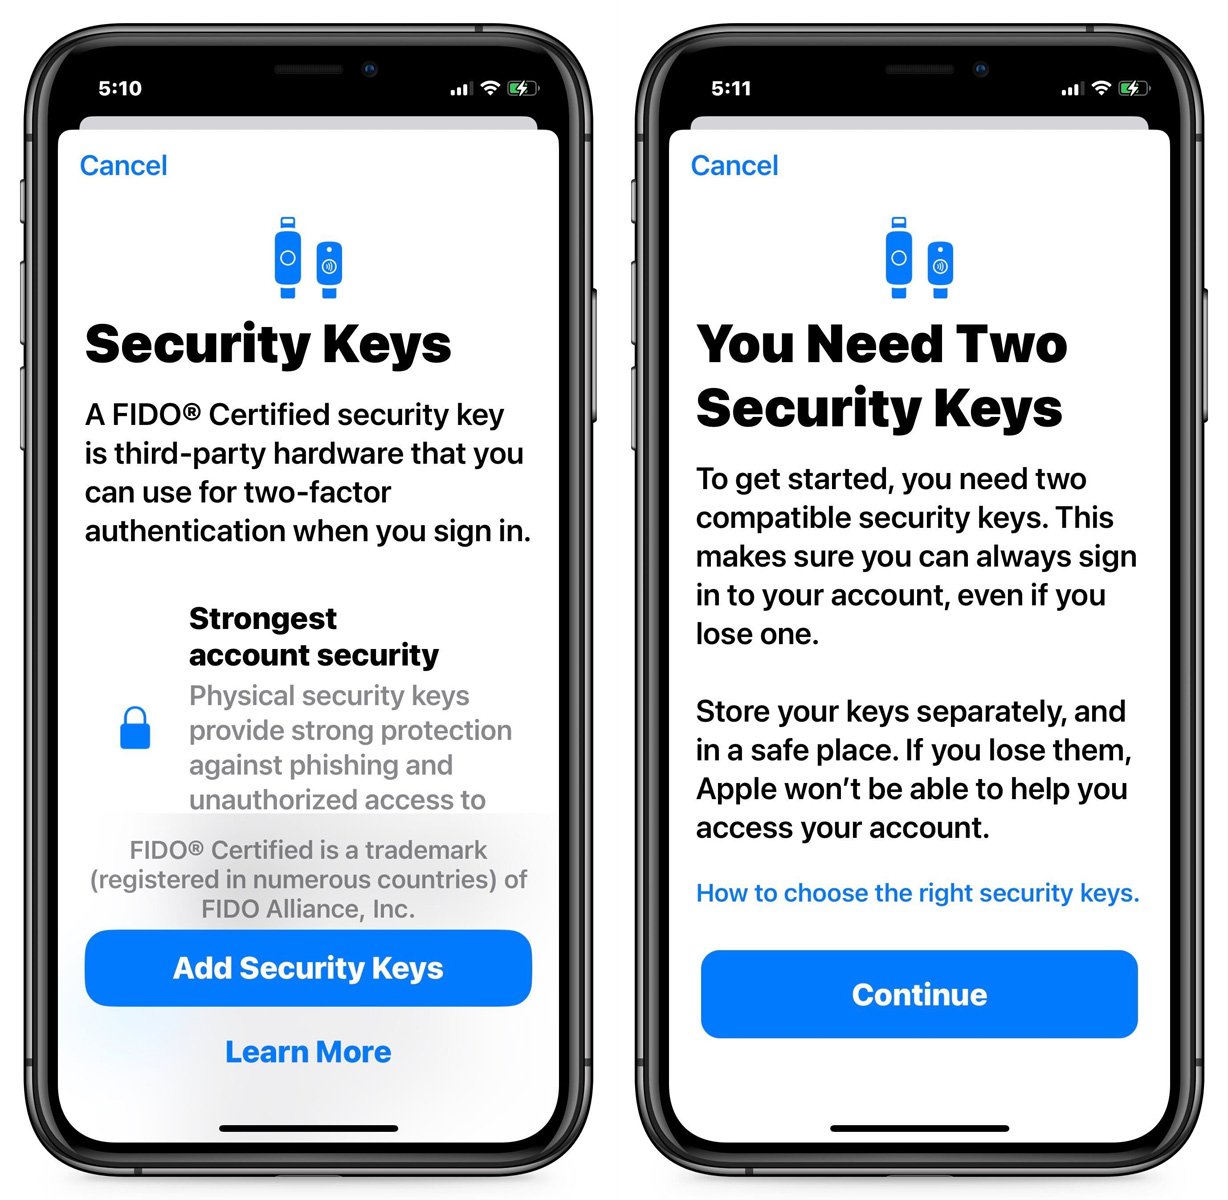
Компания Apple вчера выпустила iOS 16.3 (сборки 20D47 мобильной ОС). Из нововведений наиболее примечательна возможность усиления защиты аккаунтов Apple ID: с этой целью владельцы iPhone теперь смогут использовать физический ключ вместо шестизначного кода в качестве дополнительного идентификатора в рамках 2FA.

Аппаратные ключи безопасности позволяют повысить защиту аккаунтов от удаленного взлома. Злоумышленники могут украсть логин и пароль, даже одноразовый код 2FA, но до физического токена им не добраться — если он, конечно, хранится в надежном месте.

Новый способ аутентификации, введенный в iOS, требует наличия двух ключей; один пользователь носит с собой, другой оставляет дома или в офисе (как резервный). Для включения опции следует открыть настройки iPhone, кликнуть имя, зайти в раздел «Пароль и безопасность» и выбрать «Добавить ключи безопасности», а затем следовать подсказкам.


После настройки при каждом входе в Apple ID пользователь прижимает ключ к верхней части телефона (должна быть поддержка NFC), чтобы завершить аутентификацию. Отключение опции осуществляется из того же меню — выбором «Удалить все ключи безопасности».

В BleepingComputer удостоверились, что новая функция работает с YubiKey 5 NFC, YubiKey 5C NFC и Google Titan. Список Apple также включает YubiKey 5Ci и FEITAN ePass K9 NFC.

Выпуск iOS 16.3 расширяет доступ к защите Advanced Data Protection (сквозное шифрование данных iCloud). Ранее ею могли пользоваться лишь американцы, а теперь — и жители других стран.

Как всегда, в состав новой сборки включены патчи, устраняющие уязвимости в различных компонентах ОС — на сей раз их чертова дюжина. Также стало известно, что Apple пропатчила старенькие iPhone, устранив используемую в атаках брешь (0-day).

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru