



Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

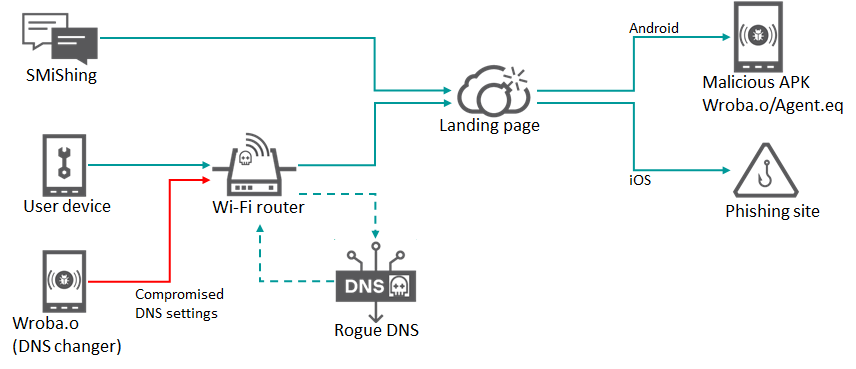
Эксперты «Лаборатории Касперского» обнаружили, что Android-троян, используемый кибергруппой Roaming Mantis, вновь обрел способность подменять DNS-настройки для перенаправления жертв на лендинг-страницы своих хозяев. Новый механизм Wroba пока ориентирован на роутеры определенных моделей, однако нельзя исключить, что в ближайшее время его потенциал расширится.

Деятельность Roaming Mantis эксперты отслеживают с 2018 года. Данная группировка использует вредоносную программу Wroba, она же Moqhao, для кражи данных с мобильных устройств и фишинга.

Вначале злоумышленники проводили атаки только в Азии, взламывая Wi-Fi-роутеры и меняя настройки DNS, а затем переключились на смишинг и стали появляться в других регионах, в том числе в России. Троян Wroba всегда помогал Roaming Mantis заниматься фишингом — использовал модуль DNS changer, рассылал СМС-сообщения с вредоносными URL.


В сентябре прошлого года в Kaspersky провели анализ нового семпла Wroba и обнаружили реализацию DNS changer, заточенного под роутеры, популярные в Южной Корее. Зловред определял модель на основе дефолтного IP-адреса и вшитых в код параметров, затем подключался к заданному аккаунту vk.com и получал адрес сервера, отдающего текущие IP для подмены DNS-настроек роутера.

Авторы атак Roaming Mantis могут использовать угон DNS не только с целью фишинга, но также для дальнейшего распространения инфекции. Если зараженное Andriod-устройство подключится к публичной Wi-Fi-сети, использующей роутер атакуемой модели, Wroba изменит его DNS-настройки, и вредоносные APK осядут на других устройствах в сети.

По данным Kaspersky, вредонос до сих пор активно раздается в некоторых регионах. В декабре список стран, атакуемых Roaming Mantis, пополнили Австрия и Малайзия. По числу загрузок троянских APK на тот момент лидировали Япония (24 645), Австрия (7354), Франция (7246) и Германия (5827). России в этом списке не оказалось.

Судя по URL загрузок, во всех странах, кроме Южной Кореи, злоумышленники использовали смишинг. Данные телеметрии показали, что уровень заражения наиболее высок во Франции (54,4% детектов), Японии (12,1%) и США (10,1%).

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru