



Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Эксперты «Лаборатории Касперского» обнаружили, что Android-троян, используемый кибергруппой Roaming Mantis, вновь обрел способность подменять DNS-настройки для перенаправления жертв на лендинг-страницы своих хозяев. Новый механизм Wroba пока ориентирован на роутеры определенных моделей, однако нельзя исключить, что в ближайшее время его потенциал расширится.

Деятельность Roaming Mantis эксперты отслеживают с 2018 года. Данная группировка использует вредоносную программу Wroba, она же Moqhao, для кражи данных с мобильных устройств и фишинга.

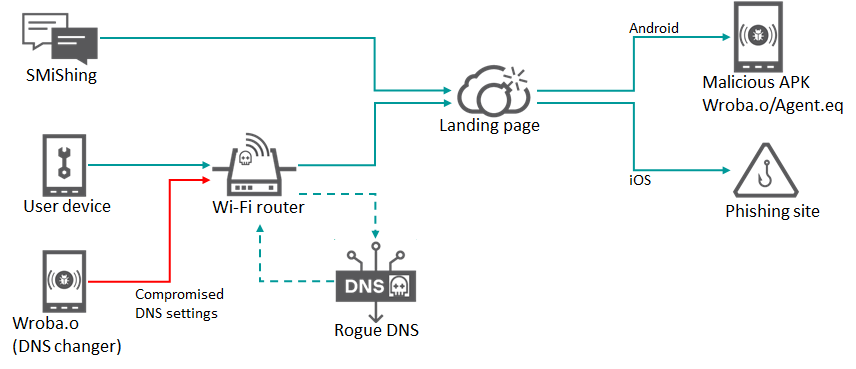
Вначале злоумышленники проводили атаки только в Азии, взламывая Wi-Fi-роутеры и меняя настройки DNS, а затем переключились на смишинг и стали появляться в других регионах, в том числе в России. Троян Wroba всегда помогал Roaming Mantis заниматься фишингом — использовал модуль DNS changer, рассылал СМС-сообщения с вредоносными URL.


В сентябре прошлого года в Kaspersky провели анализ нового семпла Wroba и обнаружили реализацию DNS changer, заточенного под роутеры, популярные в Южной Корее. Зловред определял модель на основе дефолтного IP-адреса и вшитых в код параметров, затем подключался к заданному аккаунту vk.com и получал адрес сервера, отдающего текущие IP для подмены DNS-настроек роутера.

Авторы атак Roaming Mantis могут использовать угон DNS не только с целью фишинга, но также для дальнейшего распространения инфекции. Если зараженное Andriod-устройство подключится к публичной Wi-Fi-сети, использующей роутер атакуемой модели, Wroba изменит его DNS-настройки, и вредоносные APK осядут на других устройствах в сети.

По данным Kaspersky, вредонос до сих пор активно раздается в некоторых регионах. В декабре список стран, атакуемых Roaming Mantis, пополнили Австрия и Малайзия. По числу загрузок троянских APK на тот момент лидировали Япония (24 645), Австрия (7354), Франция (7246) и Германия (5827). России в этом списке не оказалось.

Судя по URL загрузок, во всех странах, кроме Южной Кореи, злоумышленники использовали смишинг. Данные телеметрии показали, что уровень заражения наиболее высок во Франции (54,4% детектов), Японии (12,1%) и США (10,1%).

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru