



StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

APT-группа StrongPity запустила кампанию, в ходе которой киберпреступники атакуют пользователей Android вредоносной версией Telegram. Троянизированный мессенджер распространяется через сайт, замаскированный под сервис видеочата — Shagle.

Об активности StrongPity рассказал специалист ESET Лукас Штефанко. В отчёте исследователь пишет следующее:

«Вредоносный сайт, имитирующий Shagle, используется для распространения кастомного бэкдора группы StrongPity. Вредонос представляет собой модифицированную версию Telegram, в которую добавлен код зловреда».

StrongPity известна своими интересными методами. Например, в конце 2021 года мы писали об атаках группировки, в которых вредоносная составляющая была спрятана в инсталляторе Notepad++. StrongPity также называют APT-C-41 и Promethium, а её активность впервые зафиксировали в 2012 году.

Встроенный в Telegram бэкдор не отличается от того, что StrongPity использовала раньше. Вредонос может записывать звонки, отслеживать местоположение Android-устройства, собирать СМС-сообщения, историю звонков, список контактов и файлы.

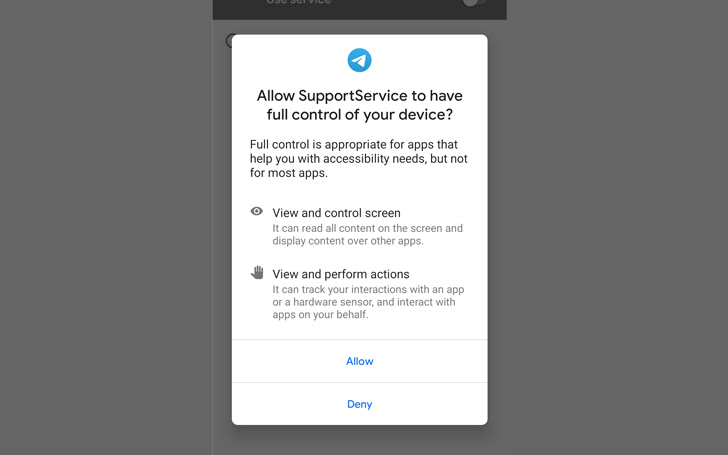
Если бэкдор получит доступ к специальным возможностям Android (accessibility services), он сможет перехватывать уведомления от других установленных приложений.


Кроме того, вредоносная программа способна загружать дополнительные компоненты с командного сервера (C2). Функциональность бэкдора спрятана в легитимной версии Telegram, датируемой 25 февраля 2022 года.

Интересно, что имя пакета совпадает с подлинным приложением Telegram. Это значит, что вы не сможете установить вредонос в систему, где уже стоит легитимный мессенджер. В настоящий момент, по словам Штефанко, вредоносный сайт неактивен.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru