



StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

APT-группа StrongPity запустила кампанию, в ходе которой киберпреступники атакуют пользователей Android вредоносной версией Telegram. Троянизированный мессенджер распространяется через сайт, замаскированный под сервис видеочата — Shagle.

Об активности StrongPity рассказал специалист ESET Лукас Штефанко. В отчёте исследователь пишет следующее:

«Вредоносный сайт, имитирующий Shagle, используется для распространения кастомного бэкдора группы StrongPity. Вредонос представляет собой модифицированную версию Telegram, в которую добавлен код зловреда».

StrongPity известна своими интересными методами. Например, в конце 2021 года мы писали об атаках группировки, в которых вредоносная составляющая была спрятана в инсталляторе Notepad++. StrongPity также называют APT-C-41 и Promethium, а её активность впервые зафиксировали в 2012 году.

Встроенный в Telegram бэкдор не отличается от того, что StrongPity использовала раньше. Вредонос может записывать звонки, отслеживать местоположение Android-устройства, собирать СМС-сообщения, историю звонков, список контактов и файлы.

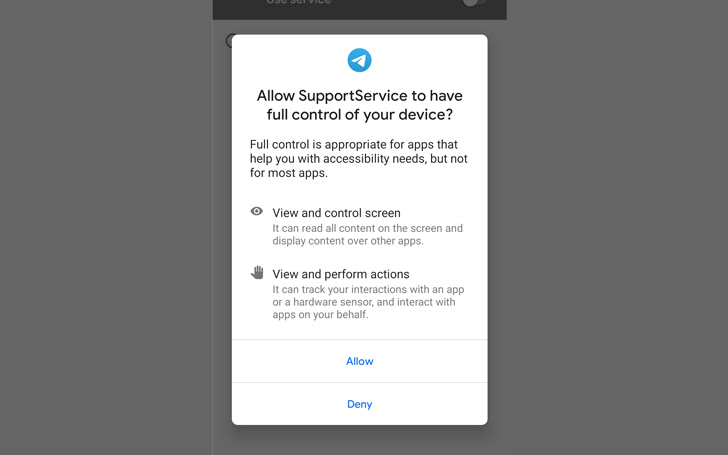
Если бэкдор получит доступ к специальным возможностям Android (accessibility services), он сможет перехватывать уведомления от других установленных приложений.


Кроме того, вредоносная программа способна загружать дополнительные компоненты с командного сервера (C2). Функциональность бэкдора спрятана в легитимной версии Telegram, датируемой 25 февраля 2022 года.

Интересно, что имя пакета совпадает с подлинным приложением Telegram. Это значит, что вы не сможете установить вредонос в систему, где уже стоит легитимный мессенджер. В настоящий момент, по словам Штефанко, вредоносный сайт неактивен.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru