



Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

В «умной» колонке Google Home обнаружился баг, позволяющий установить аккаунт-бэкдор. С помощью этого вектора атаки злоумышленники могли удалённо контролировать девайс и получать данные с его микрофона.

Об уязвимости представителям Google сообщил исследователь Мэтт Канз, заработав таким образом 107 500 долларов. Несмотря на то что Канз нашёл брешь в прошлом году, технические детали он раскрыл только на этой неделе.

Всё началось с того, что специалист проводил тесты на собственной колонке Google Home. В ходе этих экспериментов выяснилось, что новые аккаунты, созданные через приложение Google Home, могут отправлять команды удалённо с помощью облачного API.

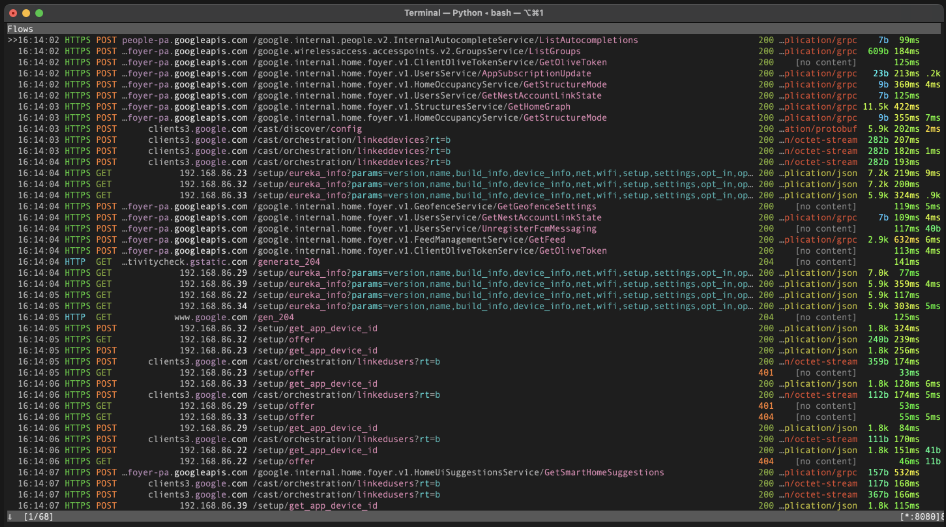
Вооружившись Nmap, Канз нашёл порт для локального API HTTP девайса и поднял прокси для захвата зашифрованного HTTPS-трафика. Задача была — попытаться перехватить токен аутентификации пользователя.


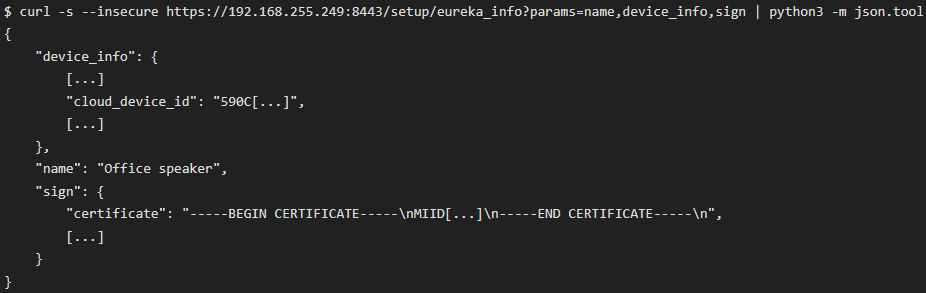
Канз пришёл к выводу, что создать нового юзера на атакуемом устройстве можно в два шага. Для этого требуется имя, сертификат и облачный идентификатор из локального API. С этими данными вы легко можете отправить запрос на сервер Google.


Согласно посту в блоге исследователя, алгоритм атаки выглядит следующим образом:

  1. Атакующий обнаруживает Google Home с помощью прослушки MAC-адресов (помогут соответствующие префиксы — E4:F0:42 и т. п.).
  2. Атакующий отправляет пакеты деаутентификации, чтобы отключить устройство от сети.
  3. Атакующий подключается к колонке и запрашивает информацию: имя, сертификат, облачный идентификатор.
  4. Атакующий подключается к Сети и использует полученные данные для связи своего аккаунта с девайсом.
  5. Теперь атакующий может шпионить за жертвой с помощью Google Home.

Канз опубликовал PoC на GitHub.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru