



Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

В «умной» колонке Google Home обнаружился баг, позволяющий установить аккаунт-бэкдор. С помощью этого вектора атаки злоумышленники могли удалённо контролировать девайс и получать данные с его микрофона.

Об уязвимости представителям Google сообщил исследователь Мэтт Канз, заработав таким образом 107 500 долларов. Несмотря на то что Канз нашёл брешь в прошлом году, технические детали он раскрыл только на этой неделе.

Всё началось с того, что специалист проводил тесты на собственной колонке Google Home. В ходе этих экспериментов выяснилось, что новые аккаунты, созданные через приложение Google Home, могут отправлять команды удалённо с помощью облачного API.

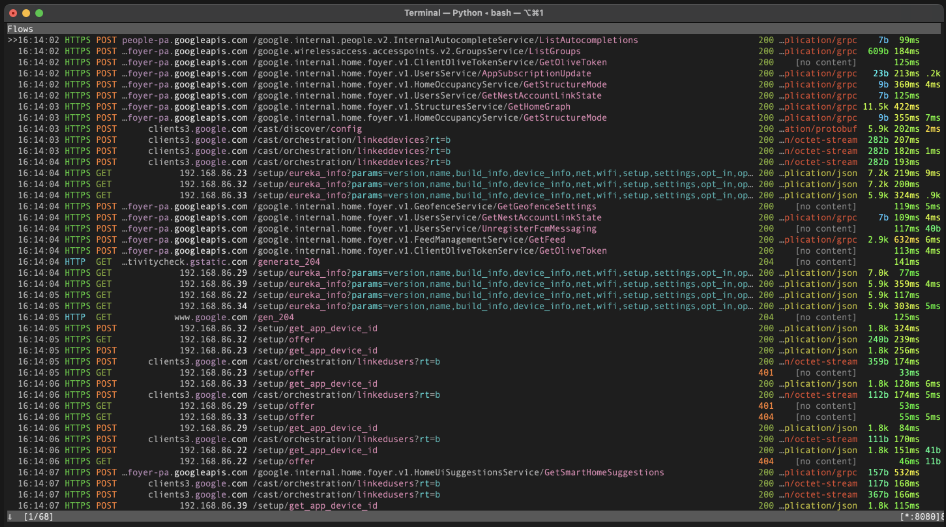
Вооружившись Nmap, Канз нашёл порт для локального API HTTP девайса и поднял прокси для захвата зашифрованного HTTPS-трафика. Задача была — попытаться перехватить токен аутентификации пользователя.


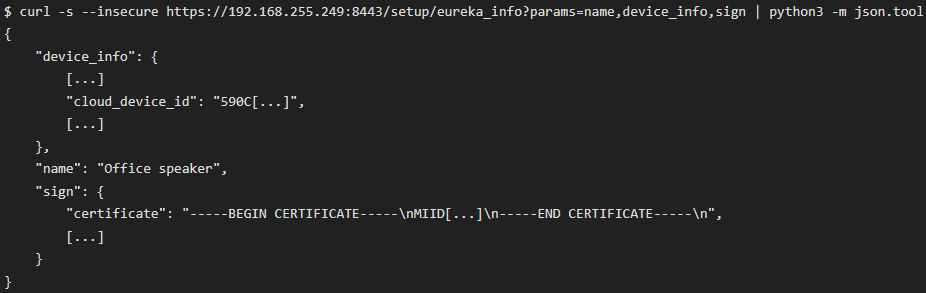
Канз пришёл к выводу, что создать нового юзера на атакуемом устройстве можно в два шага. Для этого требуется имя, сертификат и облачный идентификатор из локального API. С этими данными вы легко можете отправить запрос на сервер Google.


Согласно посту в блоге исследователя, алгоритм атаки выглядит следующим образом:

  1. Атакующий обнаруживает Google Home с помощью прослушки MAC-адресов (помогут соответствующие префиксы — E4:F0:42 и т. п.).
  2. Атакующий отправляет пакеты деаутентификации, чтобы отключить устройство от сети.
  3. Атакующий подключается к колонке и запрашивает информацию: имя, сертификат, облачный идентификатор.
  4. Атакующий подключается к Сети и использует полученные данные для связи своего аккаунта с девайсом.
  5. Теперь атакующий может шпионить за жертвой с помощью Google Home.

Канз опубликовал PoC на GitHub.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru