



EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

EarSpy — новый метод прослушки Android-устройств через датчики движения

Группа исследователей разработала вектор атаки на Android-смартфоны, с помощью которого можно прослушивать голосовые вызовы. В определённых случаях метод позволяет определить пол и личность владельца мобильного устройства.

Техника получила имя EarSpy, она представляет собой разновидность атаки по сторонним каналам. Прослушка осуществляется с помощью чтения данных датчиков движения, которые удаётся получить благодаря реверберации от динамиков девайса.

Немалую роль в успехе играют современные модели смартфонов EarSpy. Если сравнивать с тем, что выпускали несколько лет назад, в актуальных устройствах установлены более мощные динамики. Это играет на руку новому вектору атаки.

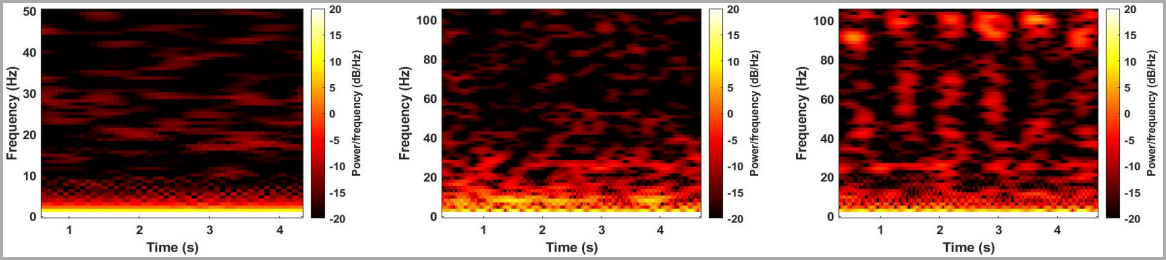
Также стоит отметить более современные датчики движения и гироскопы, который теперь могут фиксировать даже малейший резонанс от динамиков. Для сравнения моделей смартфонов исследователи опубликовали результаты работы спикеров в OnePlus 3T (вышел в 2016 году) и OnePlus 7T (вышел в 2019-м). Обратите внимание, что последний выдаёт намного больше данных:


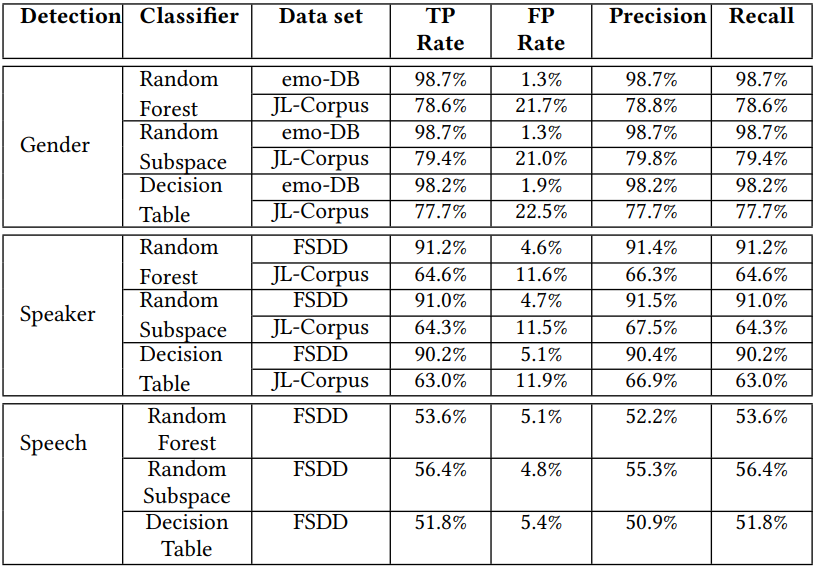
Специалисты задействовали стороннее приложение «Physics Toolbox Sensor Suite» для отслеживания данных акселерометра в процессе сымитированного звонка. МО-алгоритм использовался для чтения данных и распознавания речи в потоке звуков. Результаты на смартфоне OnePlus 7T получились такими: пол говорящего угадывался в 77,7-98,7% случаев, речь распознавалась в 51,8-56,4% случаев.


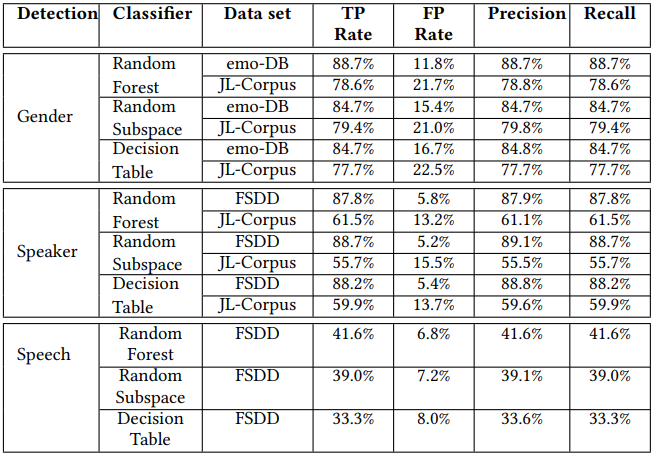
У OnePlus 9 результаты отличались: определение пола — 88,7% случаев, распознавание речи — 33,3-41,6%.


Подробности EarSpy эксперты опубликовали в специальном отчёте (PDF).

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru