



UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

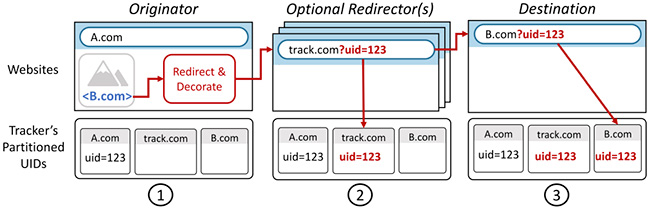
Не так давно разработчики браузеров решили бороться с отслеживанием пользователей в Сети, заблокировав сторонние cookies, однако ответ рекламодателей не заставил себя ждать. Новая техника UID smuggling не требует использования сторонних cookies и при этом прекрасно справляется с трекингом веб-сёрферов.

Специалисты Калифорнийского университета в Сан-Диего изучили UID smuggling и попытались выяснить, насколько новый метод распространён в реальных сценариях отслеживания действий пользователей.

Для этого исследователи разработали специальный инструмент — CrumbCruncher. CrumbCruncher играет роль среднестатистического пользователя, постепенно перемещаясь по сайтам и попутно фиксируя, сколько раз в его отношении использовалась техника UID smuggling.

Результаты веб-сёрфинга CrumbCruncher были следующими: инструмент отметил UID smuggling в 8% случаев перехода по ссылкам в Сети. Именно эту статистику вкупе с подробными сведениями и технологией специалисты Калифорнийского университета готовы предоставить разработчикам браузеров.

По словам самих экспертов, их основная задача — привлечь внимание девелоперов к проблеме UID smuggling. Оказалось, что новый метод трекинга используется чаще, чем изначально предполагали исследователи.


Тем не менее стоит учитывать, что UID smuggling можно задействовать и для вполне безобидных задач. Например, встраивание идентификатора пользователя в URL может дать сайту понять, что пользователь зарегистрирован и имеет собственную учётную запись. В этом случае вам не надо будет вводить каждый раз логин и пароль.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru