



Google ввела сквозное шифрование в Gmail

Google ввела сквозное шифрование в Gmail

Google ввела сквозное шифрование в Gmail

Google ввела сквозное шифрование (E2EE) для Gmail на стороне клиента, но пока в режиме бета-тестирования. Теперь пользователи смогут отправлять зашифрованные письма как внутри, так и за пределами своих доменов.

Напомним, что сквозное шифрование уже было доступно для Google Drive, Google Docs, Sheets, Slides, Google Meet и Google Calendar (бета). Теперь то же самое внедрили в Gmail.

По словам интернет-гиганта пользователи смогут активировать E2EE до 20 января 2023 года. В результате даже серверы Google не смогут расшифровать конфиденциальную информацию в теле письма или во вложениях.

«Шифрование на стороне клиента поможет защитить пересылаемые данные, которые будут недоступны даже для наших серверов. Клиенты при этом сохраняют полный контроль над ключами шифрования», — гласит официальное уведомление Google.

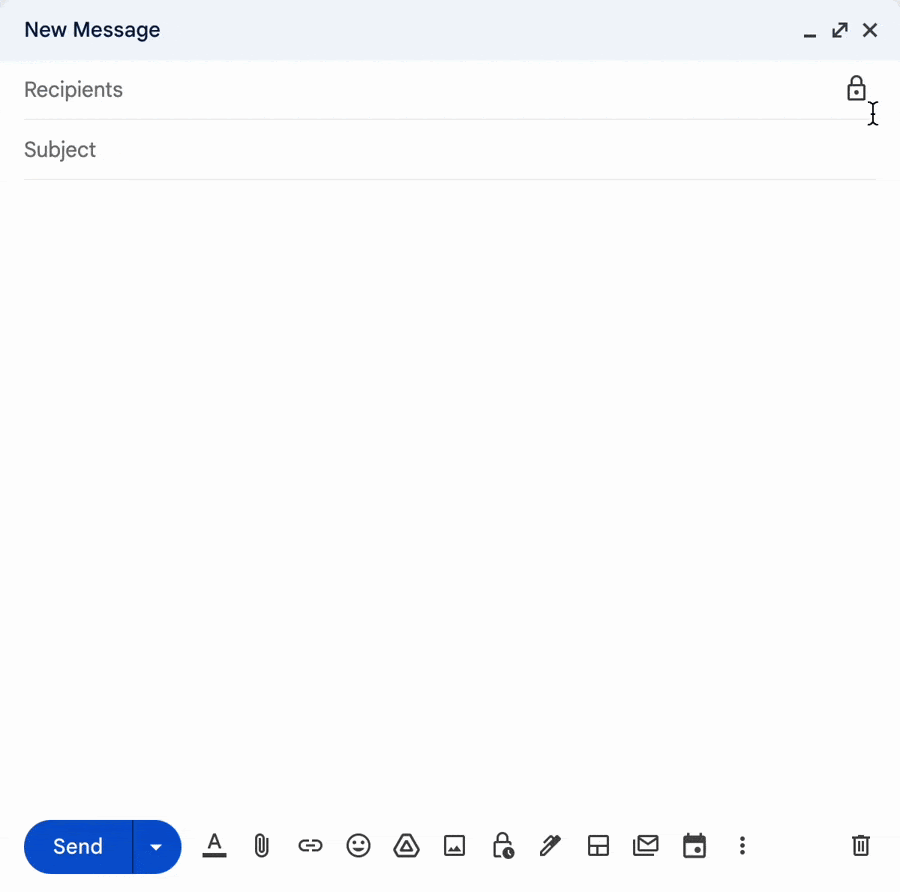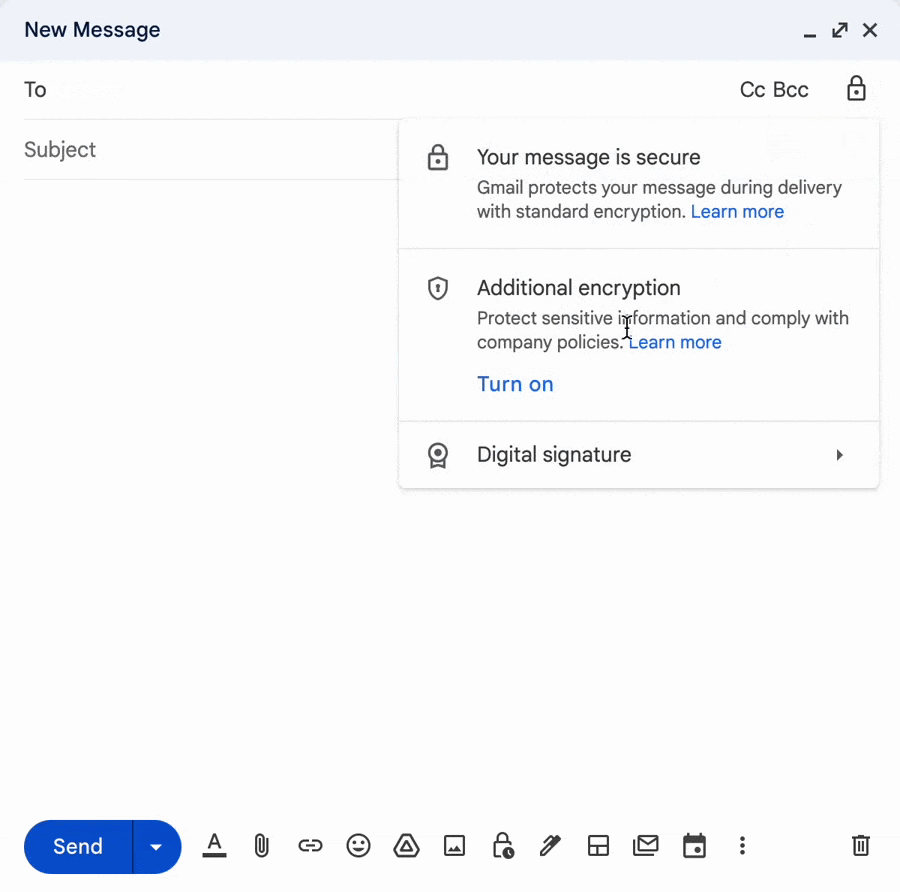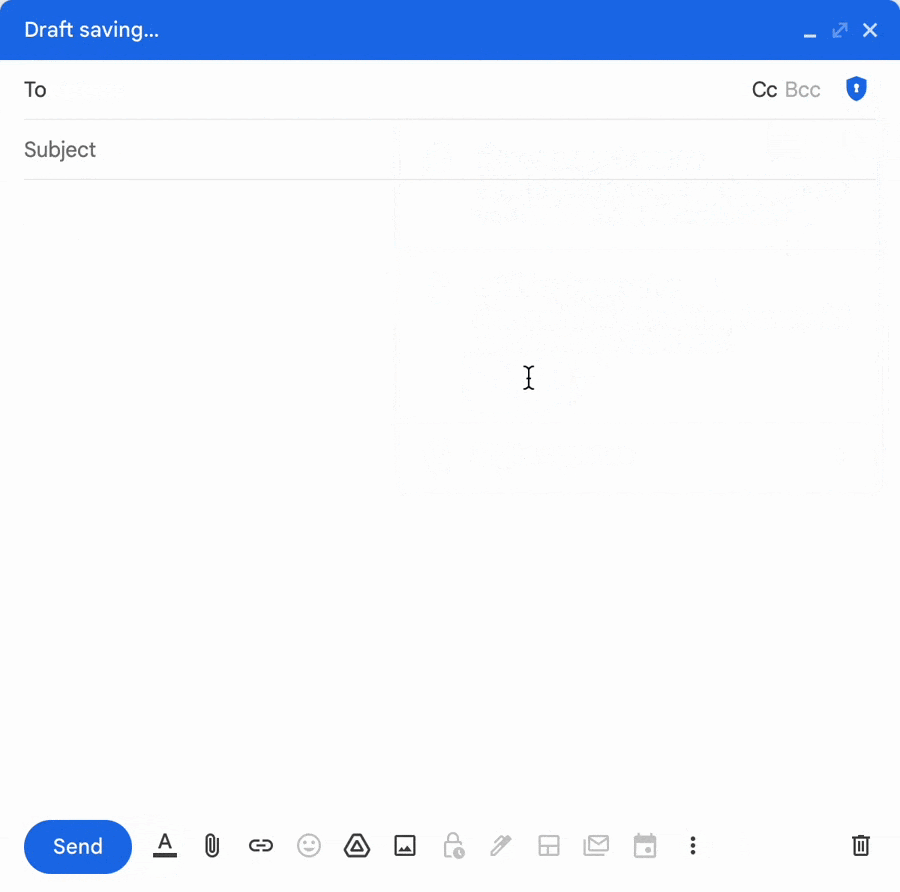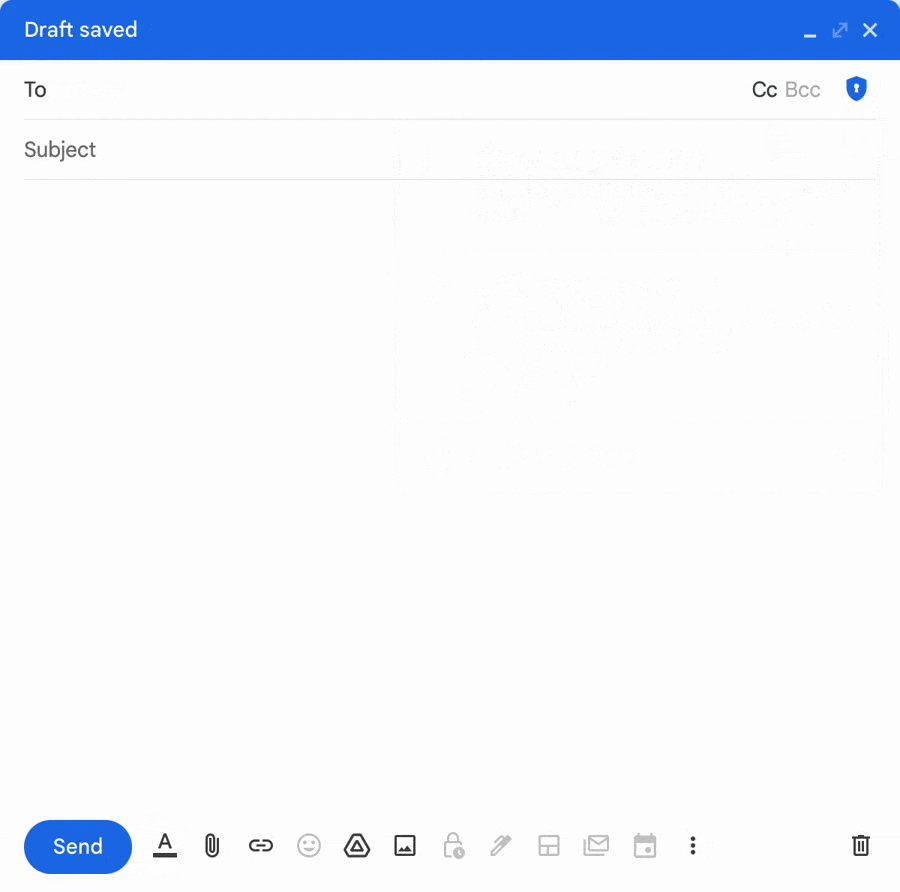
В корпорации специально подчеркнули, что сотрудники не смогут получить доступ к ключам шифрования пользователей. Чтобы включить E2EE, нужно кликнуть на иконке замка и выбрать соответствующий пункт.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru