



Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

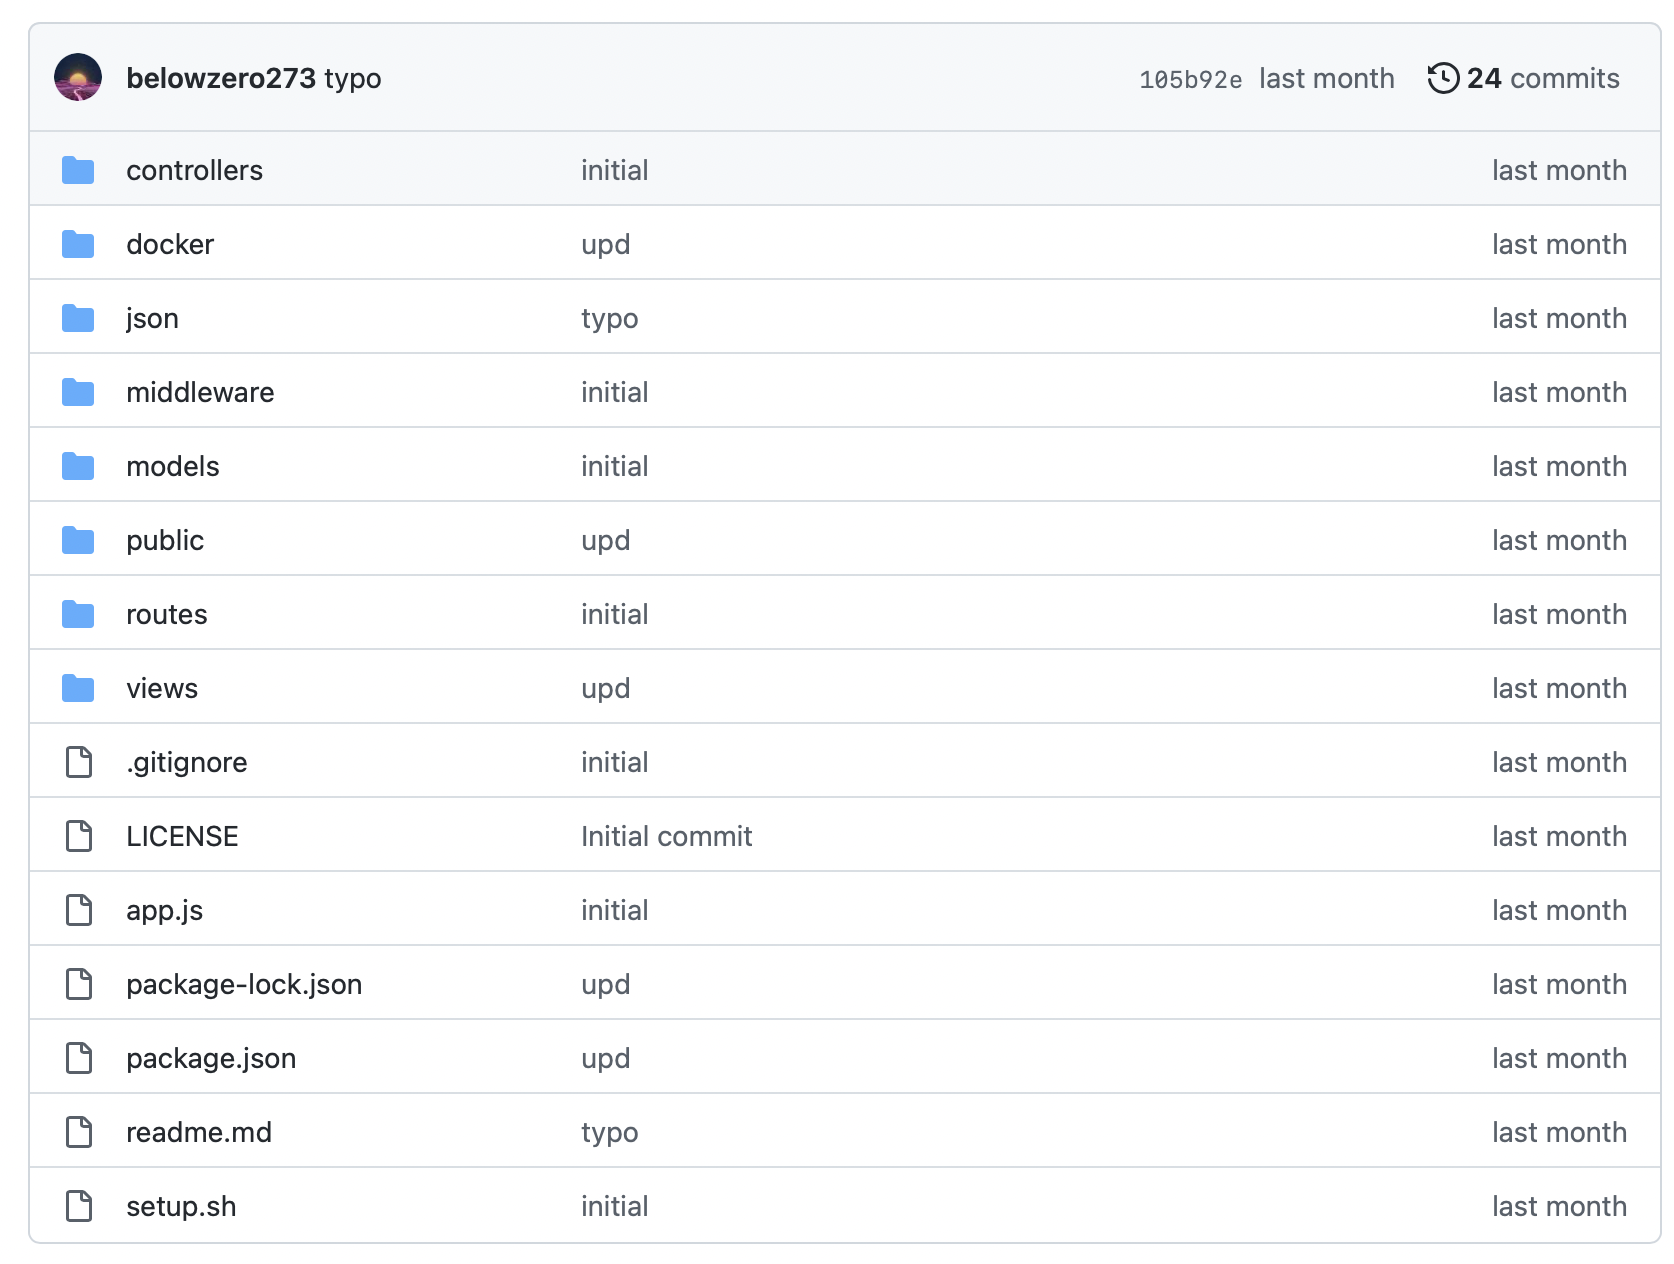
ИТ-эксперт из Петербурга открыл на GitHub страничку, где можно потренироваться в поиске уязвимостей. Эксперту надоели старые учебные кейсы, он придумал свои задачи. Сервис будет дополняться.

Платформа, где можно обучать ИБ-специалистов, называется PDMWA.

Сервис собрал один из специалистов компании “Газинформсервис” Сергей Полунин. Эксперт работает в учебном центре ГИС и проводит там занятия по безопасности прикладных систем.

“Мы долгое время разбирали типовые уязвимости на таких сервисах, как DVWA и OWASP Mutillidae II, — рассказывает Полунин Anti-Malware.ru. — С одной стороны, это проверенные рабочие инструменты, но с другой – эти лабораторные работы уже многократно разобраны, и решения находятся в открытом доступе”.

Эксперт решил разработать свой набор заданий в виде единого веб-приложения. Сервис будет полезен тем, кто отвечает в компании за безопасность веб-сайтов, веб-порталов и подобных ресурсов.


По ссылке представлены 10 самых частых уязвимостей.

Полунин обещает добавлять новые задания со спецификой финансовых учреждений и логистических компаний.

Добавим, Сергей Полунин возглавляет группу расследования инцидентов Газинформсервиса, их ИБ-команда была участником Blue Team на прошедшем Standoff 10. На Anti-Malware.ru скоро выйдет интервью с экспертом. Следить за анонсами удобно, подписавшись на наш Telegram-канал.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru