



Google наконец ввела в Chrome Passkey — безопасную альтернативу паролям

Google наконец ввела в Chrome Passkey — безопасную альтернативу паролям

Google наконец ввела в Chrome Passkey — безопасную альтернативу паролям

Замену паролей, которую Google уже давно обещала пользователям Chrome, наконец добавили в  стабильную версию интернет-обозревателя. Речь о функции «Passkey», которая постепенно становится стандартом для таких гигантов, как Apple, Microsoft и сама Google.

В блоге Chromium сотрудники корпорации отмечают, что поддержку Passkey теперь добавили в стабильный релиз — Chrome M108. Напомним, с октября нововведение обкатывалось на сборках Canary в виде бета-версии.

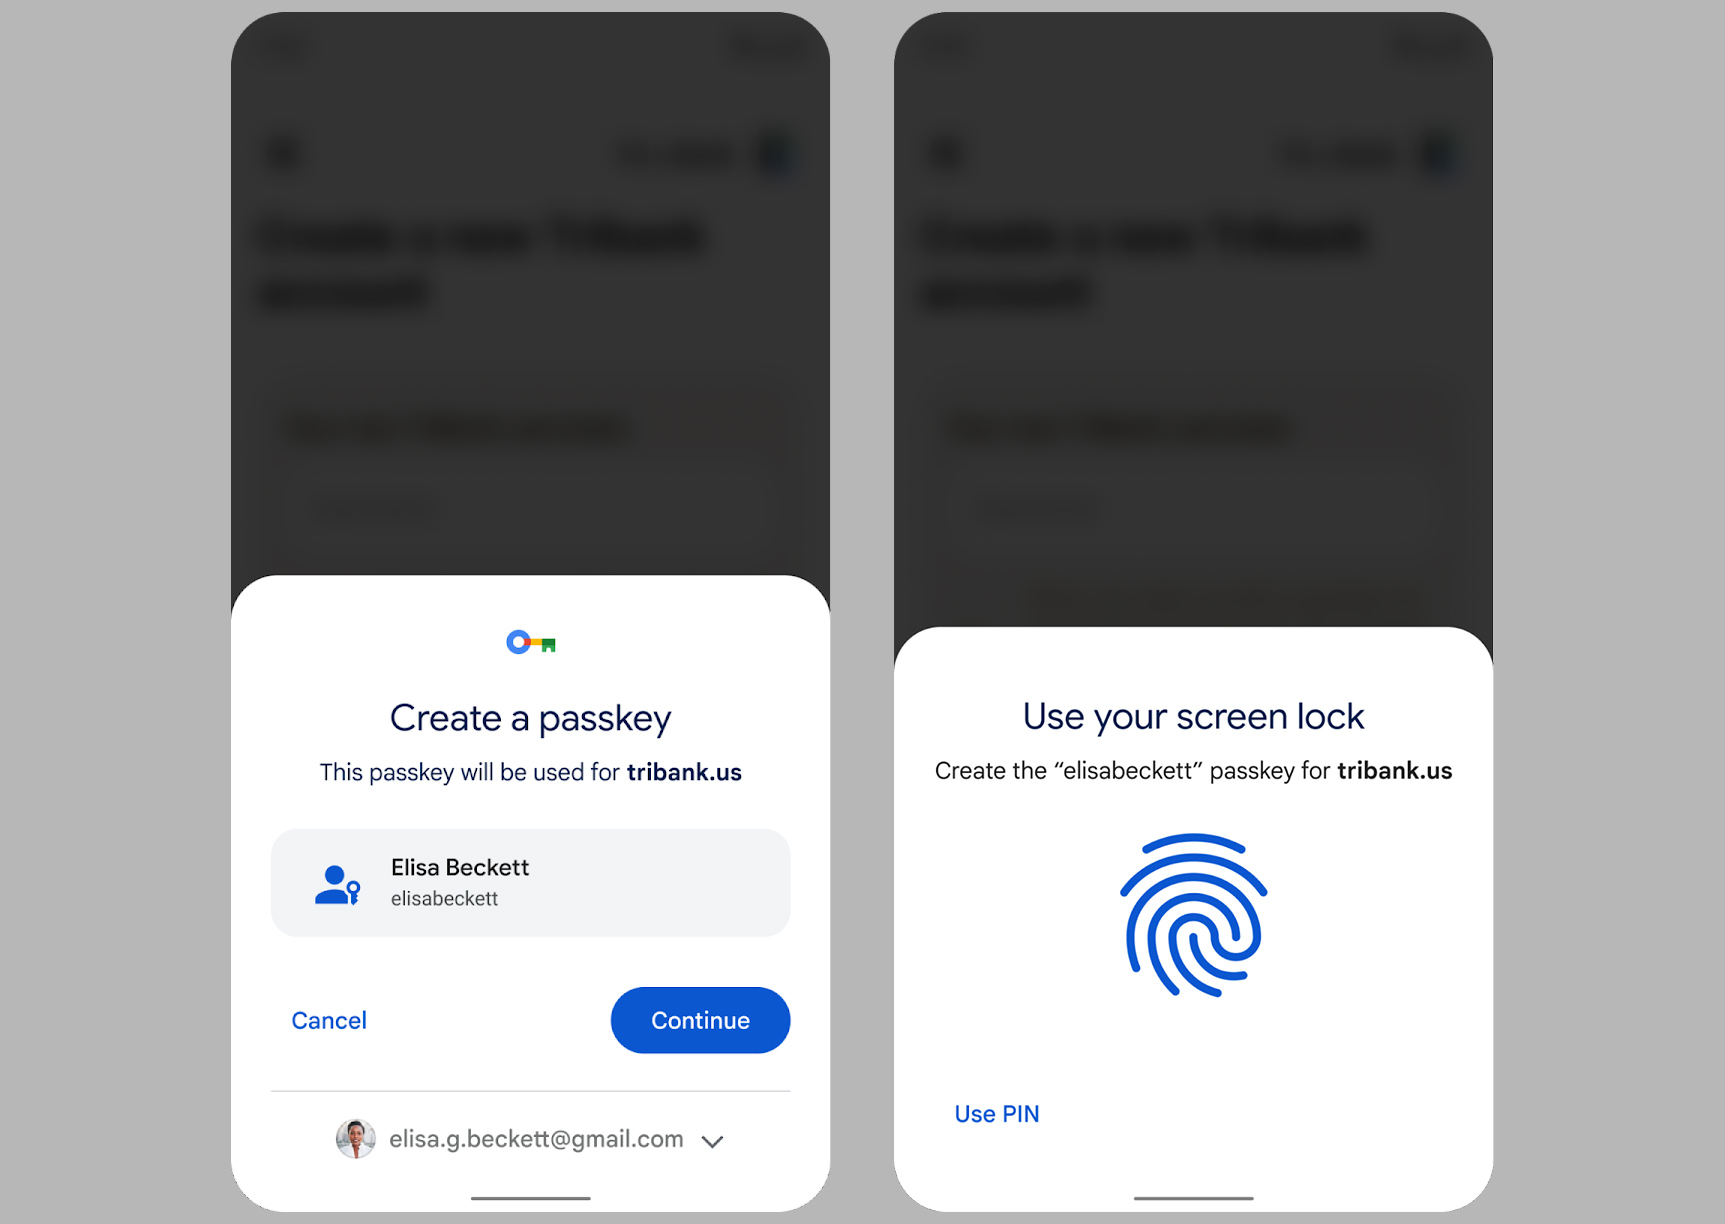
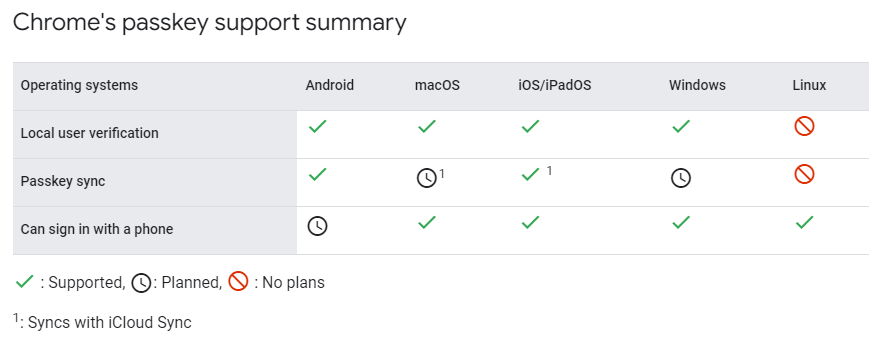
«С последним релизом Chrome мы ввели в эксплуатацию passkeys в системах Windows 11, macOS и Android. Google Password Manager на Android поможет вам синхронизировать все ваши “ключи доступа“ в облаке», — пишут разработчики Chrome.

Предполагается, что Passkey станет более безопасной альтернативой паролям. Принцип работы заключается в хранении так называемых секретов, которыми устройство может обмениваться с веб-сайтами. При совпадении такого секрета ресурс позволит пользователю войти.

Для генерирования пары публичного и закрытого ключа используется стандарт WebAuthn.


Основное преимущество нововведения в сравнении с паролями — перманентная уникальность и стойкость ко взлому. Если даже злоумышленники взламывают сервер, они не смогут добраться до вашего закрытого ключа, а без него, соответственно, не смогут проникнуть в ваш аккаунт. Фишинг также зачастую бессилен против Passkey.


Что касается поддержки Passkey, в этом плане не очень повезло пользователям Linux. Разработчики Google Chrome пока даже не планируют имплементировать синхронизацию ключей и верификацию локального юзера для любителей «пингвина».

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru