



COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

Новый метод кибератаки на изолированные системы, получивший имя COVID-bit, использует электромагнитные волны для передачи данных. В результате атакующему нужно находиться приблизительно в двух метрах для получения информации с закрытых систем.

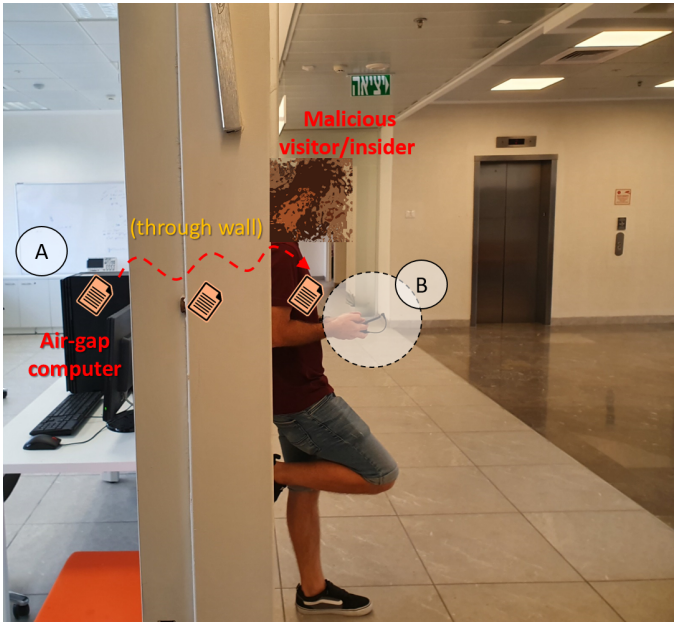
Злоумышленнику нужно «вооружиться» смартфоном или ноутбуком, который поможет принять данные, даже если между ним и атакуемым устройством находится стена.

Технику COVID-bit разработал специалист университета им. Бен-Гуриона в Негеве, Израиль, Мордехай Гури. В прошлом этот же эксперт рассказывал о способе обхода air gap с помощью SATA-кабеля, который использовался как радиоантенна.

Поскольку физически изолированные компьютеры работают на критически важных объектах (госсектор, энергетическая инфраструктура и т. п.), их отключают от публичных сетей из соображений безопасности. Именно поэтому способы кражи информации с таких устройств интересны как для исследователей, так и для хорошо подготовленных киберпреступников.

Как правило, для успешной атаки злоумышленник сначала должен получить физический доступ к изолированному компьютеру и установить в систему кастомную вредоносную программу. Среди ярких примеров подобных кибератак можно привести кампании Stuxnet.

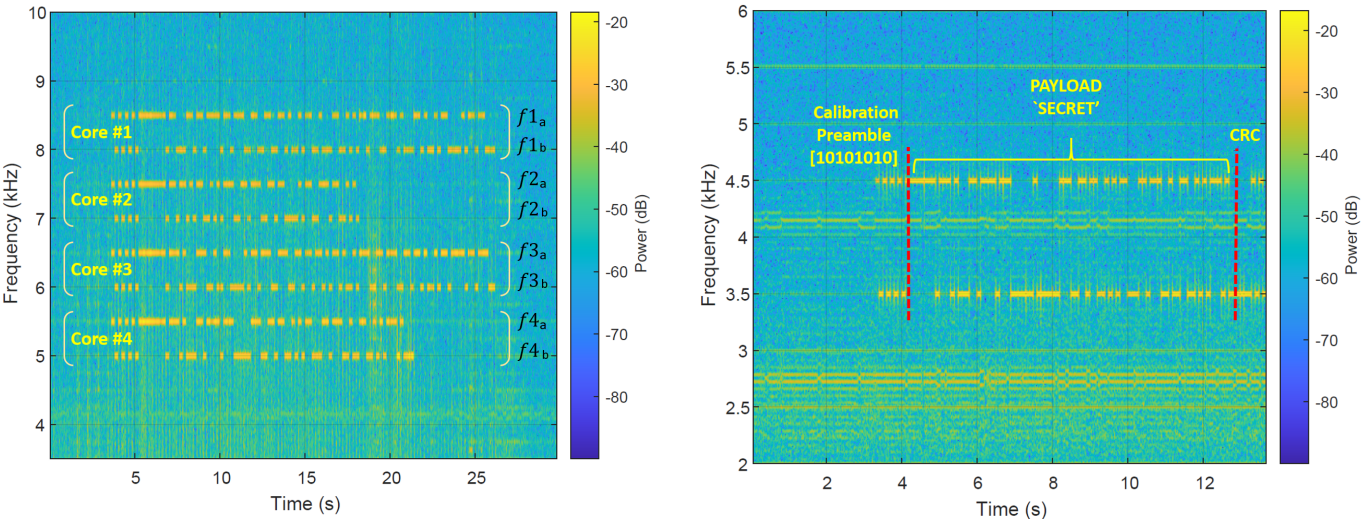
Для реализации COVID-bit атакующему нужно создать программу, способную регулировать нагрузку центрального процессора и частоту его ядер. Причём это необходимо делать таким образом, чтобы заставить блоки питания компьютеров с воздушным зазором выдавать электромагнитное излучение в низкочастотном диапазоне (0–48 кГц).

«Основным источником электромагнитного излучения в стабилизаторе напряжения является внутренняя конструкция и характеристики переключения», — пишет Мордехай Гури в отчёте (PDF).

«При преобразовании переменного тока в постоянный (AC-DC) и постоянного тока с одного уровня напряжения на другой (DC-DC) компоненты MOSFET включаются и выключаются на определенных частотах, что создаёт меандр (сигнал прямоугольной формы)».

При этом волна может нести пейлоад или необработанные данные за последовательностью из восьми битов, означающих начало передачи.


Получателем такой информации может стать смартфон с небольшой рамочной антенной, подключенной к аудиоразъему 3,5 мм (можно сделать в виде наушников), или ноутбук. С помощью девайса может перехватить передачу данных, далее — воспользоваться фильтром шумоподавления, демодулировать «сырые» данные и расшифровать их.


Защита от COVID-bit очевидна: необходима жёстко ограничить доступ к изолированному компьютеру, чтобы ни у кого не было возможности установить вредоносную программу.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru