



COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

Новый метод кибератаки на изолированные системы, получивший имя COVID-bit, использует электромагнитные волны для передачи данных. В результате атакующему нужно находиться приблизительно в двух метрах для получения информации с закрытых систем.

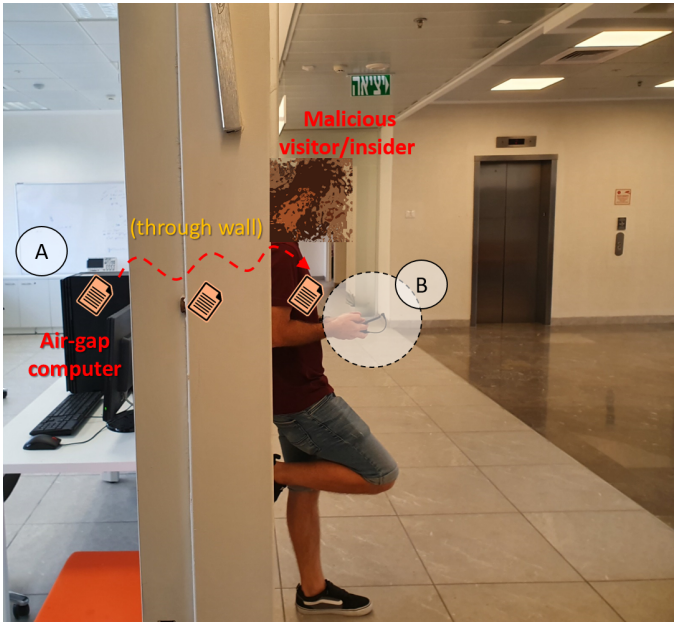
Злоумышленнику нужно «вооружиться» смартфоном или ноутбуком, который поможет принять данные, даже если между ним и атакуемым устройством находится стена.

Технику COVID-bit разработал специалист университета им. Бен-Гуриона в Негеве, Израиль, Мордехай Гури. В прошлом этот же эксперт рассказывал о способе обхода air gap с помощью SATA-кабеля, который использовался как радиоантенна.

Поскольку физически изолированные компьютеры работают на критически важных объектах (госсектор, энергетическая инфраструктура и т. п.), их отключают от публичных сетей из соображений безопасности. Именно поэтому способы кражи информации с таких устройств интересны как для исследователей, так и для хорошо подготовленных киберпреступников.

Как правило, для успешной атаки злоумышленник сначала должен получить физический доступ к изолированному компьютеру и установить в систему кастомную вредоносную программу. Среди ярких примеров подобных кибератак можно привести кампании Stuxnet.

Для реализации COVID-bit атакующему нужно создать программу, способную регулировать нагрузку центрального процессора и частоту его ядер. Причём это необходимо делать таким образом, чтобы заставить блоки питания компьютеров с воздушным зазором выдавать электромагнитное излучение в низкочастотном диапазоне (0–48 кГц).

«Основным источником электромагнитного излучения в стабилизаторе напряжения является внутренняя конструкция и характеристики переключения», — пишет Мордехай Гури в отчёте (PDF).

«При преобразовании переменного тока в постоянный (AC-DC) и постоянного тока с одного уровня напряжения на другой (DC-DC) компоненты MOSFET включаются и выключаются на определенных частотах, что создаёт меандр (сигнал прямоугольной формы)».

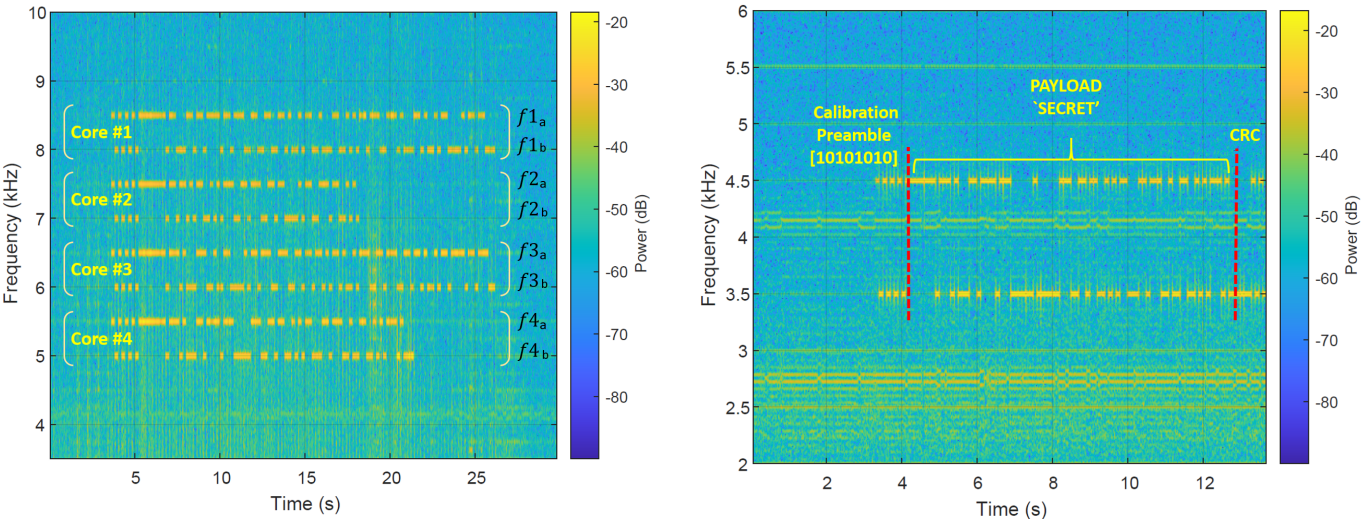
При этом волна может нести пейлоад или необработанные данные за последовательностью из восьми битов, означающих начало передачи.


Получателем такой информации может стать смартфон с небольшой рамочной антенной, подключенной к аудиоразъему 3,5 мм (можно сделать в виде наушников), или ноутбук. С помощью девайса может перехватить передачу данных, далее — воспользоваться фильтром шумоподавления, демодулировать «сырые» данные и расшифровать их.


Защита от COVID-bit очевидна: необходима жёстко ограничить доступ к изолированному компьютеру, чтобы ни у кого не было возможности установить вредоносную программу.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru