



Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Samsung Galaxy S22 взломали в первый день Pwn2Own

Белый хакер заработал $50 000, взломав флагманский аппарат Samsung Galaxy S22. В Торонто проходит конкурс Pwn2Own. Уязвимости нулевого дня быстро нашли и в принтерах от Canon и HP. Больше всего денег — до $200 000 — дадут за взлом Google Pixel 6 и Apple iPhone 13.

Об “успехах” флагманского смартфона компании Samsung пишет BleepingComputer.

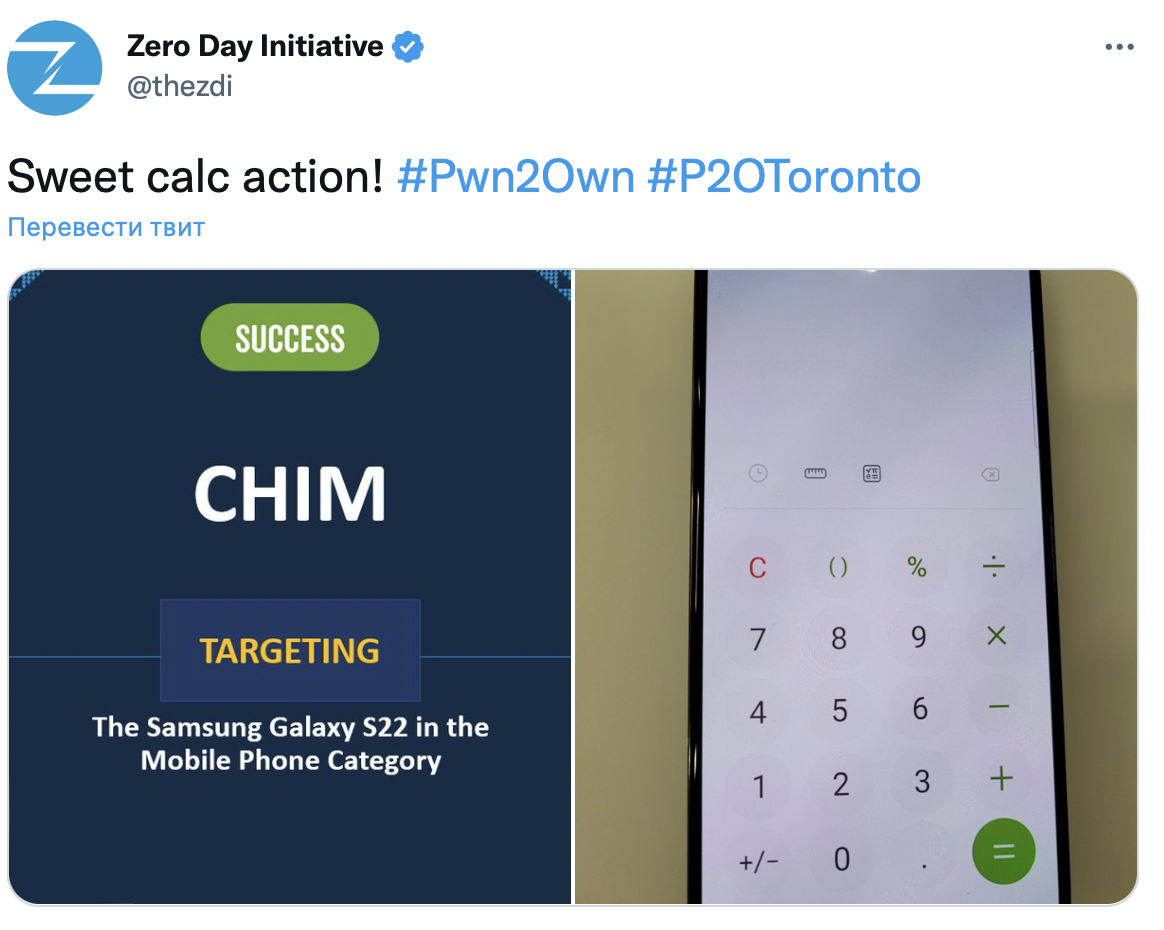
Сначала об использовании 0-day для Samsung Galaxy S22 отчиталась команда STAR Labs. С третьей попытки была выполнена атака с неправильной проверкой ввода. “Звезды” заработали $50 000, а также баллы Pwn2Own. Следующим с задачей справился участник по имени Чим. Как второй финалист, он получил половину заявленной суммы — $25 000.


В первый же день хакеры удачно использовали баги в принтерах и роутерах от Canon, Mikrotik, NETGEAR, TP-Link, Lexmark, Synology и HP.

На Pwn2Own исследователи безопасности “ломают” мобильные телефоны, принтеры, маршрутизаторы, сетевые хранилища, умные колонки и другие устройства. Всего 66 целей, все гаджеты обновлены и имеют заводские установки.

Самая большая награда в категории мобильные телефоны назначена за взлом смартфонов Google Pixel 6 и Apple iPhone 13. Можно заработать до $200 000.

В этом году Pwn2Own Toronto будет идти четыре дня. Сроки продлили из-за большего ажиотажа — на конкурс заявились 26 команд и участников.

Добавим, летом аспирант Северо-Западного университета в Чикаго опубликовал видеоролик, демонстрирующий взлом Google Pixel 6 с помощью выявленной уязвимости нулевого дня в Android. Брешь позволяла захватить контроль над системой и изменить настройки штатных средств безопасности.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru