



В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

Приложения для Android, позволяющие использовать мобильные устройства в качестве клавиатур для десктопа, содержат критические уязвимости. В случае эксплуатации эти бреши позволяют перехватить нажатия клавиш и даже выполнить код удалённо.

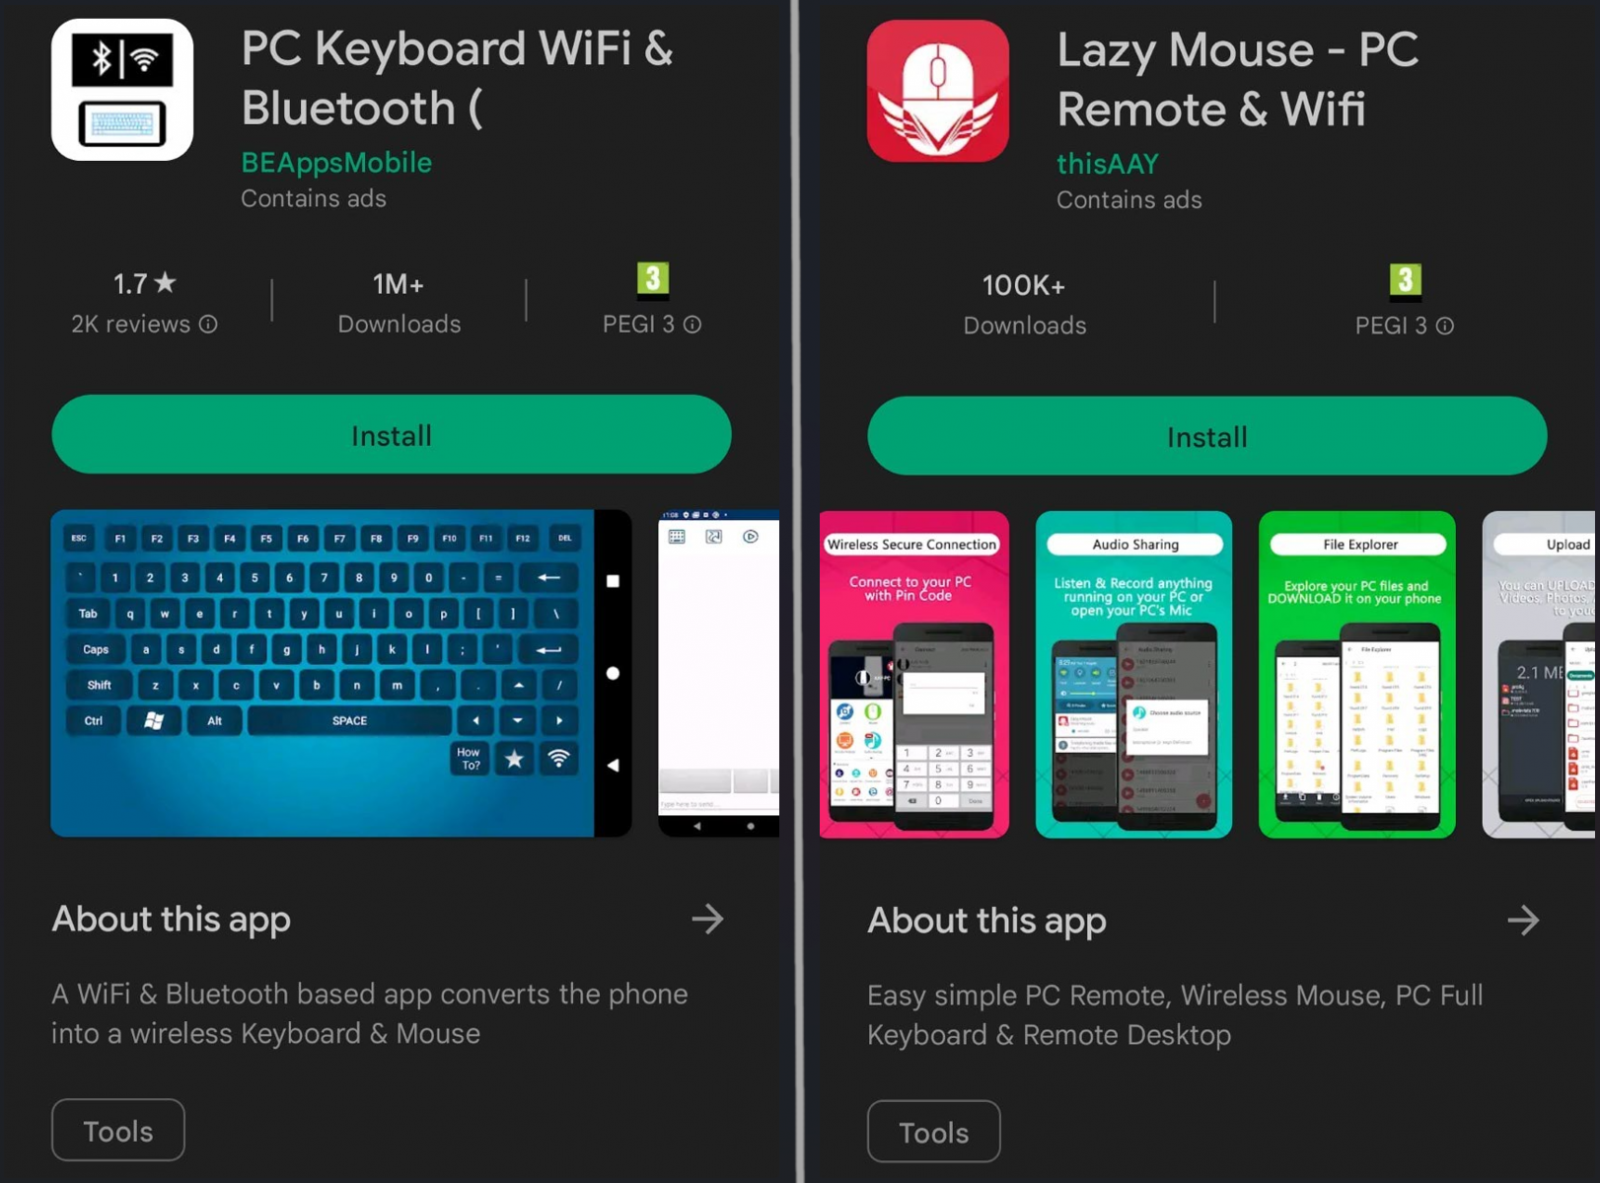
Среди уязвимых приложений обнаружились PC Keyboard, Lazy Mouse и Telepad (как платные, так и бесплатные версии). На площадке Google Play Store у этих приложений в общей сумме более двух миллионов инсталляций.


На проблемы обратили внимание специалисты компании Synopsys. Они же указали разработчикам на бреши в августе 2022 года. После безуспешных попыток связаться с авторами софта, исследователи опубликовали отчёт, описывающий уязвимости.

Интересно, что четыре выявленные бреши из семи получили 9,8 балла по шкале CVSS. Список проблем выглядит так:

  • CVE-2022-45477 (9,8 балла) — дыра в Telepad, позволяющая удалённому пользователю отправить команды серверы и выполнить код.
  • CVE-2022-45478 (5,1 балла) — уязвимость в Telepad, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45479 (9,8 балла) — проблема в PC Keyboard, допускающая удалённое выполнение кода.
  • CVE-2022-45480 (5,1 балла) — брешь PC Keyboard, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45481 (9,8 балла) — отсутствие необходимости устанавливать пароль в дефолтной конфигурации Lazy Mouse, позволяет выполнить вредоносный код.
  • CVE-2022-45482 (9,8 балла) — уязвимость сервера Lazy Mouse, приводящая к успешному брутфорсу.
  • CVE-2022-45483 (5,1 балла) — ещё одна дыра в Lazy Mouse, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru