



В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

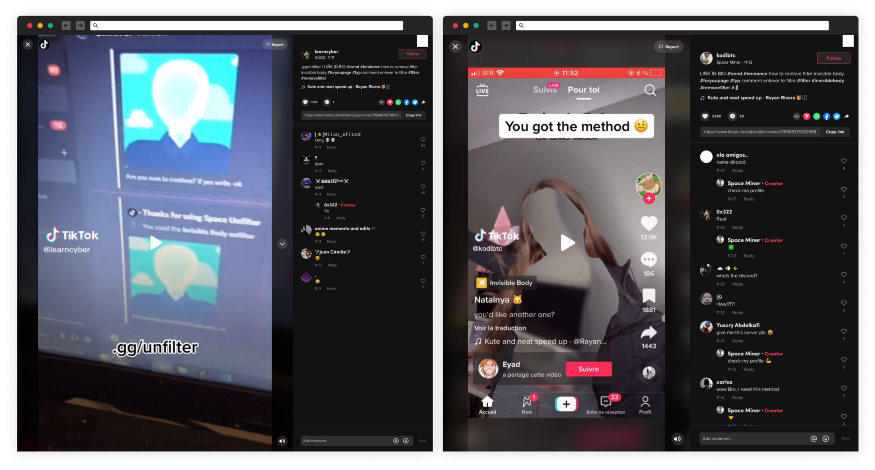
В сообществе TikTok продвигают приложение, якобы позволяющее снять фильтры Invisible Challenge и раскрыть личность героя откровенного видео. Проведенное в Checkmarx исследование показало, что программа unfilter, загружаемая через сервер Discord, предназначена для кражи данных.

Спецэффект TikTok, размывающий изображение автора видеоролика, раздевшегося перед камерой, пользуется большой популярностью. Хештег #invisiblefilter собрал уже более 25 млн просмотров, и злоумышленники решили воспользоваться новой возможностью.

Тиктокеры @learncyber и @kodibtc опубликовали видео с рекламой программы, способной убрать эффект Invisible Body, и приглашением присоединиться к сообществу Space Unfilter в домене discord[.]gg. Авторы вредоносной кампании выложили на сервер порноролики — якобы результат работы продвигаемого софта, который можно скачать с GitHub, а также запустили бот, автоматически отправляющий личное сообщение с просьбой установить звезду для репозитория 420World69/Tiktok-Unfilter-Api.


Проект Unfilter позиционируется как opensource-инструмент, позволяющий подавить фильтры трендовой TikTok-игрушки. Как выяснили аналитики, в файлах проекта скрывается bat-скрипт, устанавливающий вредоносный Python-пакет из списка requirements.txt.

Зловреда неоднократно выуживали и удаляли на PyPi, но он вновь появлялся под другими именами (tiktok-filter-api, pyshftuler, pyiopcs) или новыми аккаунтами. В комментарии для The Record представитель Checkmarx уточил, что скриптовый инсталлятор внедряет в систему трояна W4SP — инфостилера с открытым исходным кодом, опубликованного на GitHub.

Видео злоумышленников, по данным ИБ-компании, за пару дней собирают более 1 млн просмотров, а их репозиторий на GitHub получил статус трендового проекта, так как на его счету числятся 103 звезды и 17 форков. К Discord-сообществу Space Unfilter присоединилось более 30 тыс. тиктокеров, и вредоносным атакам пока не видно конца.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru