



Утечка в Twitter оказалась масштабнее, чем считалось ранее

Утечка в Twitter оказалась масштабнее, чем считалось ранее

Утечка в Twitter оказалась масштабнее, чем считалось ранее

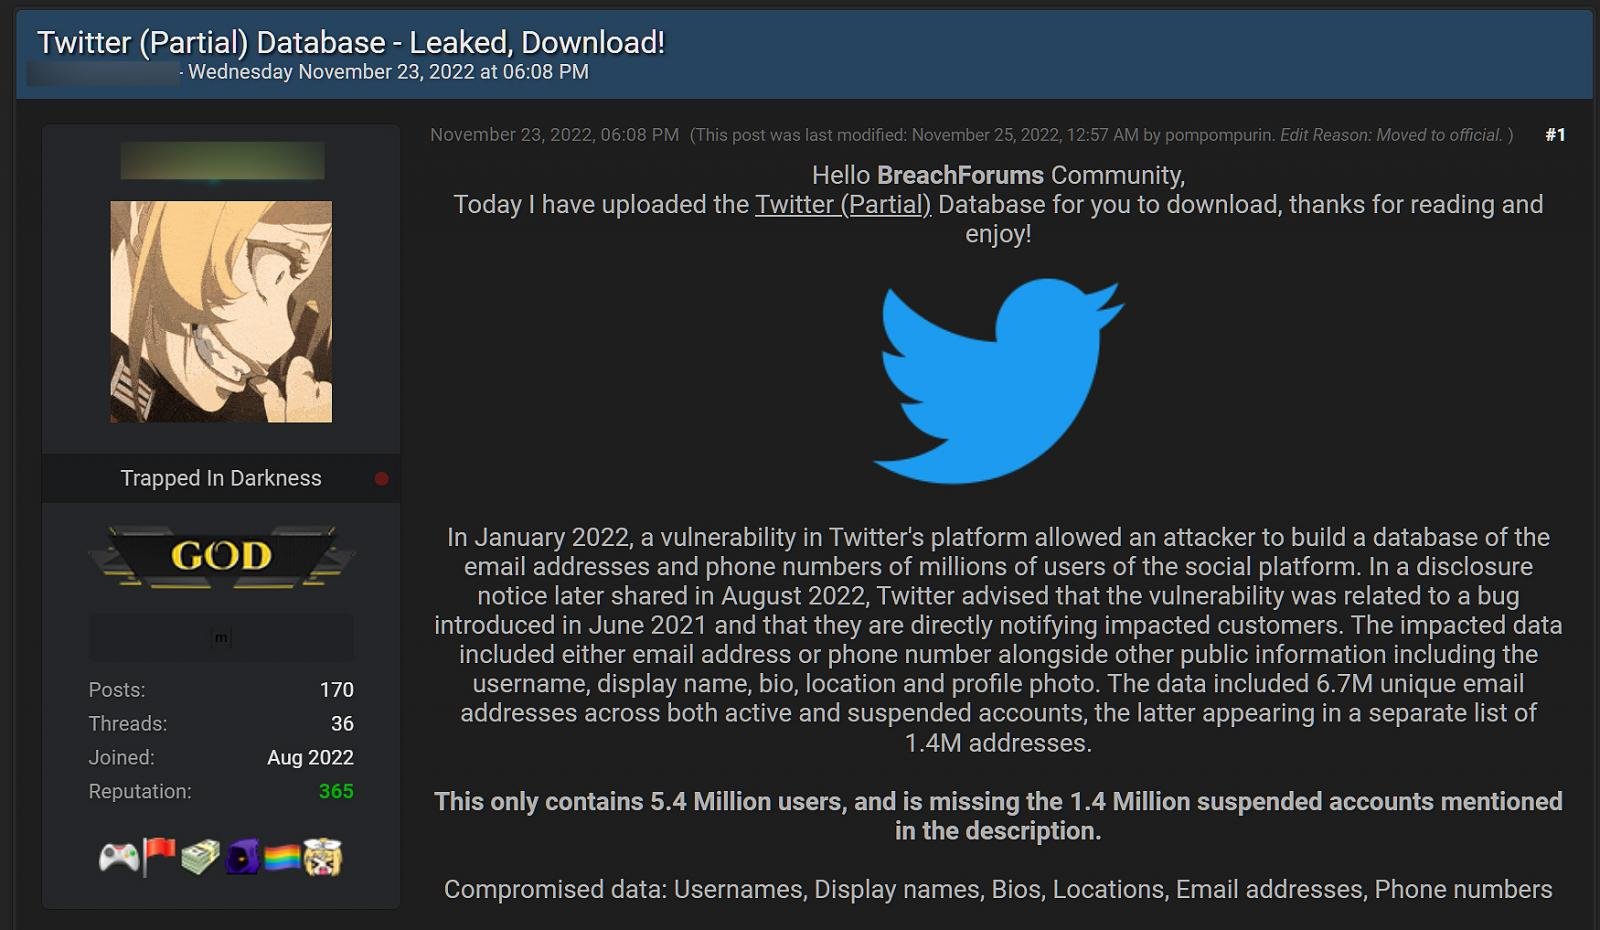
Выставленные на продажу номера телефонов и email 5,4 млн пользователей Twitter теперь доступны в даркнете бесплатно. Более того, обнаружена еще одна похожая, но более внушительная база данных, украденных с помощью той же уязвимости.

Минувшим летом некий devil разместил на хакерском форуме объявление о продаже свыше 5,4 млн записей с публичными и приватными данными твиттерян. Как выяснилось, информация была похищена в декабре 2021 года через эксплойт уязвимости в API. Компания Twitter в итоге подтвердила утечку, а лазейку закрыла еще в январе.

Согласно новым данным, devil был не единственным, кому удалось воспользоваться этим багом до того, как от него избавились. Владелец хакерского форума Breached, использующий ник Pompompurin, заявил BleepingComputer, что они тоже применили эксплойт, пока это было возможно, и сделали такой же дамп, а потом с помощью другого API добыли данные 1,4 млн временно заблокированных Twitter-профилей. Дополнительную информацию было решено придержать, и об этом знали только несколько посвященных.

Уже слитая база на 5,4 млн записей теперь выложена в общий доступ на теневом форуме. Дамп содержит такие данные, как email-адрес или номер телефона, Twitter ID, имя пользователя, ник, подтвержденный статус, местонахождение, URL, описание профиля, количество читателей, дата создания аккаунта, число друзей и избранников, ссылки на опубликованные изображения.


К сожалению, утечка оказалась более масштабной. Недавно ИБ-эксперт Чад Лодер (Chad Loder) обнаружил еще одну пользовательскую базу Twitter, составленную хакерами в прошлом году, — миллионы записей с ПДн европейцев и американцев, разрешивших находить себя в Twitter по номеру телефона или адресу email (опция Discoverability | Phone в настройках конфиденциальности).

Опрос владельцев аккаунтов подтвердил подлинность утекшей информации. В BleepingComputer, действуя таким же образом, удостоверились в актуальности номеров телефона твиттерян из Франции — аналитикам удалось раздобыть один из файлов, в котором содержалось около 1,4 млн записей.

Примечательно, что ни один из контактов, проверенных BleepingComputer, не числился в базе, украденной devil, а затем командой Breached. Новоявленный дамп, по неподтвержденным данным, содержит 17 млн записей, разбитых по странам и регионам; в нем представлены данные жителей Западной Европы, Израиля и США.

Пользователям Twitter рекомендуется на всякий случай сменить пароль, а также последить за входящей почтой. При обнаружении писем от имени Twitter, сообщающих о временной блокировке аккаунта или проблемах со входом и перенаправляющих в сторонний домен, их следует игнорировать и удалять: скорее всего, это послания фишеров.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru