



Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Анализ прошивки устройств от Dell, HP и Lenovo выявил наличие устаревших версий криптографической библиотеки OpenSSL. Это создает дополнительные риски для цепочки поставок.

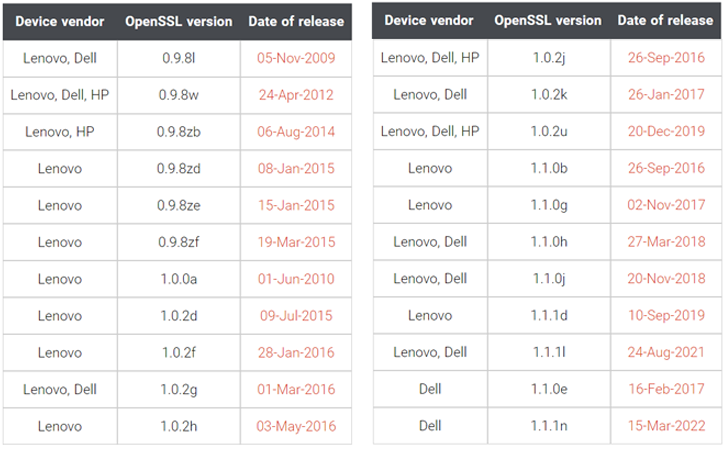
EFI Dev Kit II (EDK II), как известно, идет в комплекте с собственным криптографическим пакетом CryptoPkg, использующим службы проекта OpenSSL. Специалисты компании Binarly изучили прошивку устройств Lenovo Thinkpad и пришли к выводу, что в них фигурируют три разные версии OpenSSL: 0.9.8zb, 1.0.0a и 1.0.2j, последняя из которых была выпущена в 2018 году.

Более того, один из функционирующих модулей — InfineonTpmUpdateDxe — связан с OpenSSL версии 0.9.8zb, релиз которой состоялся 4 августа 2014 года.

«Модуль InfineonTpmUpdateDxe отвечает за обновление прошивки Trusted Platform Module (TPM) на чипе Infineon», — пишет Binarly в отчете.


«Такая ситуация ярко отражает проблему цепочки поставок со сторонними зависимостями. Как правило, такие зависимости не получают патчей даже для критических уязвимостей».

К слову, некоторые прошивки Lenovo и Dell задействуют ещё более старую версию — 0.9.8l, которая вышла 5 ноября 2009 года. У HP наблюдается практически такая же история: используется версия библиотеки под номером 0.9.8w, которой десять лет.

Исследователи из Binarly также выделили уязвимые места в Software Bill of Materials (SBOM), возникшие в результате интеграции скомпилированных модулей в прошивке.

В начала ноября мы сообщали, что разработчики OpenSSL устранили распиаренные уязвимости, но всё оказалось не так страшно, как эксперты предполагали изначально.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru