



Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Анализ прошивки устройств от Dell, HP и Lenovo выявил наличие устаревших версий криптографической библиотеки OpenSSL. Это создает дополнительные риски для цепочки поставок.

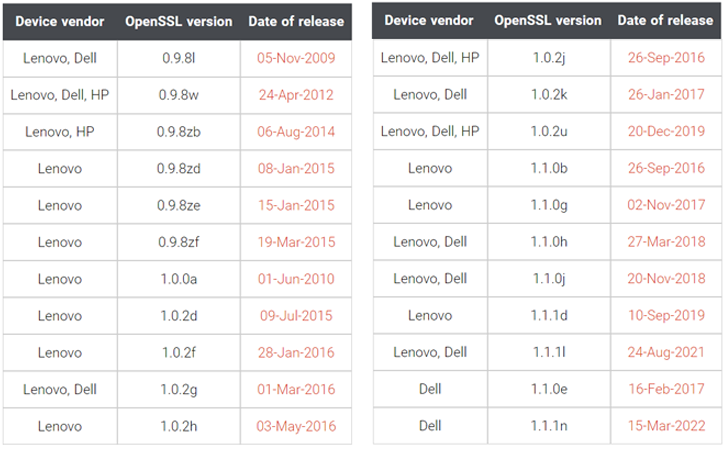
EFI Dev Kit II (EDK II), как известно, идет в комплекте с собственным криптографическим пакетом CryptoPkg, использующим службы проекта OpenSSL. Специалисты компании Binarly изучили прошивку устройств Lenovo Thinkpad и пришли к выводу, что в них фигурируют три разные версии OpenSSL: 0.9.8zb, 1.0.0a и 1.0.2j, последняя из которых была выпущена в 2018 году.

Более того, один из функционирующих модулей — InfineonTpmUpdateDxe — связан с OpenSSL версии 0.9.8zb, релиз которой состоялся 4 августа 2014 года.

«Модуль InfineonTpmUpdateDxe отвечает за обновление прошивки Trusted Platform Module (TPM) на чипе Infineon», — пишет Binarly в отчете.


«Такая ситуация ярко отражает проблему цепочки поставок со сторонними зависимостями. Как правило, такие зависимости не получают патчей даже для критических уязвимостей».

К слову, некоторые прошивки Lenovo и Dell задействуют ещё более старую версию — 0.9.8l, которая вышла 5 ноября 2009 года. У HP наблюдается практически такая же история: используется версия библиотеки под номером 0.9.8w, которой десять лет.

Исследователи из Binarly также выделили уязвимые места в Software Bill of Materials (SBOM), возникшие в результате интеграции скомпилированных модулей в прошивке.

В начала ноября мы сообщали, что разработчики OpenSSL устранили распиаренные уязвимости, но всё оказалось не так страшно, как эксперты предполагали изначально.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru