



Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Эксперты снова бьют тревогу по поводу задержки патчей для Android-устройств — это явление называется “patch gap“. На этот раз проблема коснулась связки из пяти уязвимостей в графическом ядре Mali, которое разрабатывает компания ARM.

Удивительно, но некоторые производители смартфонов до сих пор не имплементировали патчи, хотя прошло несколько месяцев после их выпуска ARM. В результате миллионы мобильных устройств от Google, Samsung, Xiaomi, Oppo открыты для эксплуатации связки из пяти брешей.

На проблему обратили внимание исследователи из Google Project Zero, обвинив во всём пресловутый patch gap, от которого так и не избавились в случае с Android-смартфонами. Для зелёного робота вполне обычной является ситуация, в которой важные обновления доставляются месяцами. Всё это время владельцам девайсов остаётся лишь надеяться, что они не станут жертвой взлома.

На время подготовки апдейтов влияет необходимость сначала протестировать все патчи на разных устройствах, прежде чем выдавать их конечным пользователям.

Упомянутые уязвимости специалисты Project Zero обнаружили в июне 2022 года. Сейчас их отслеживают под общими идентификаторами CVE-2022-33917 и CVE-2022-36449. Первая позволяет пользователю с низкими правами запустить некорректные операции обработки в графическом ядре и получить доступ к свободным секциям памяти.

Под идентификатором CVE-2022-36449 эксперты собрали проблемы, приводящие к записи за пределами границ буфера и доступу к освобождённой памяти. Сам проект Project Zero разделил уязвимости на пять частей и присвоил им следующие номера: 2325, 2327, 2331, 2333 и 2334.

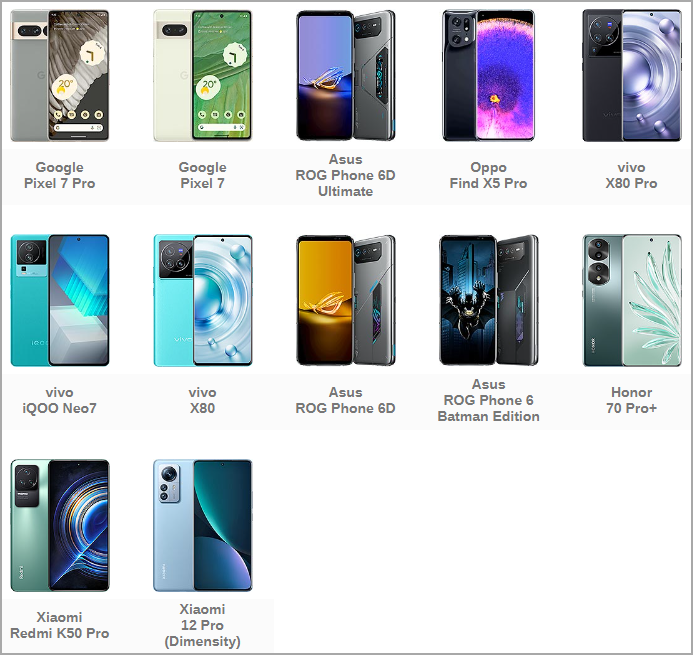
Известно, что среди затронутых моделей есть Google Pixel 7, Asus ROG Phone 6, Redmi Note 11 and 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro and Reno 8 Pro, Motorola Edge и OnePlus 10R.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru