



Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Эксперты снова бьют тревогу по поводу задержки патчей для Android-устройств — это явление называется “patch gap“. На этот раз проблема коснулась связки из пяти уязвимостей в графическом ядре Mali, которое разрабатывает компания ARM.

Удивительно, но некоторые производители смартфонов до сих пор не имплементировали патчи, хотя прошло несколько месяцев после их выпуска ARM. В результате миллионы мобильных устройств от Google, Samsung, Xiaomi, Oppo открыты для эксплуатации связки из пяти брешей.

На проблему обратили внимание исследователи из Google Project Zero, обвинив во всём пресловутый patch gap, от которого так и не избавились в случае с Android-смартфонами. Для зелёного робота вполне обычной является ситуация, в которой важные обновления доставляются месяцами. Всё это время владельцам девайсов остаётся лишь надеяться, что они не станут жертвой взлома.

На время подготовки апдейтов влияет необходимость сначала протестировать все патчи на разных устройствах, прежде чем выдавать их конечным пользователям.

Упомянутые уязвимости специалисты Project Zero обнаружили в июне 2022 года. Сейчас их отслеживают под общими идентификаторами CVE-2022-33917 и CVE-2022-36449. Первая позволяет пользователю с низкими правами запустить некорректные операции обработки в графическом ядре и получить доступ к свободным секциям памяти.

Под идентификатором CVE-2022-36449 эксперты собрали проблемы, приводящие к записи за пределами границ буфера и доступу к освобождённой памяти. Сам проект Project Zero разделил уязвимости на пять частей и присвоил им следующие номера: 2325, 2327, 2331, 2333 и 2334.

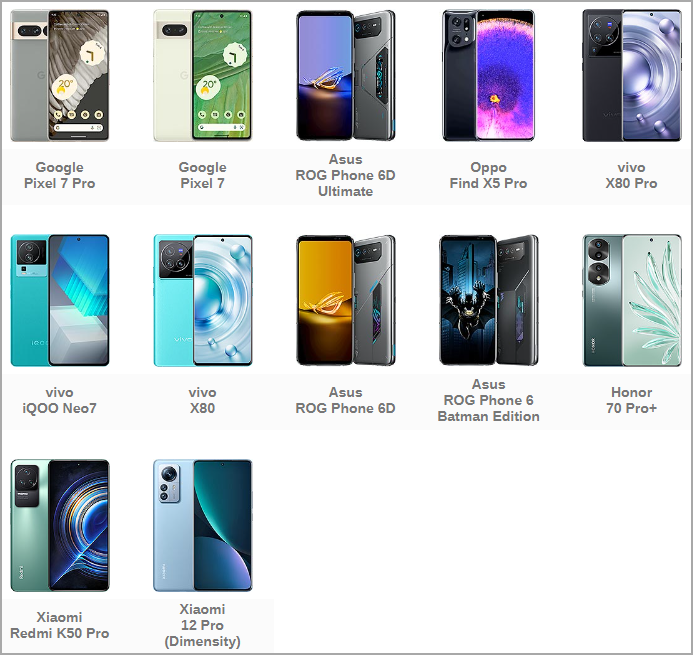
Известно, что среди затронутых моделей есть Google Pixel 7, Asus ROG Phone 6, Redmi Note 11 and 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro and Reno 8 Pro, Motorola Edge и OnePlus 10R.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru