



Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Забэкдоренное расширение Chrome скачали свыше 200 000 завсегдатаев Roblox

Проведенный в BleepingComputer анализ показал, что плагин SearchBlox для Chrome содержит бэкдор, позволяющий воровать учетки Roblox и Rolimons (торговой площадки геймерского сообщества). На счету расширения числится более 200 тыс. загрузок в Chrome Web Store, компанию Google уже уведомили о неприятной находке.

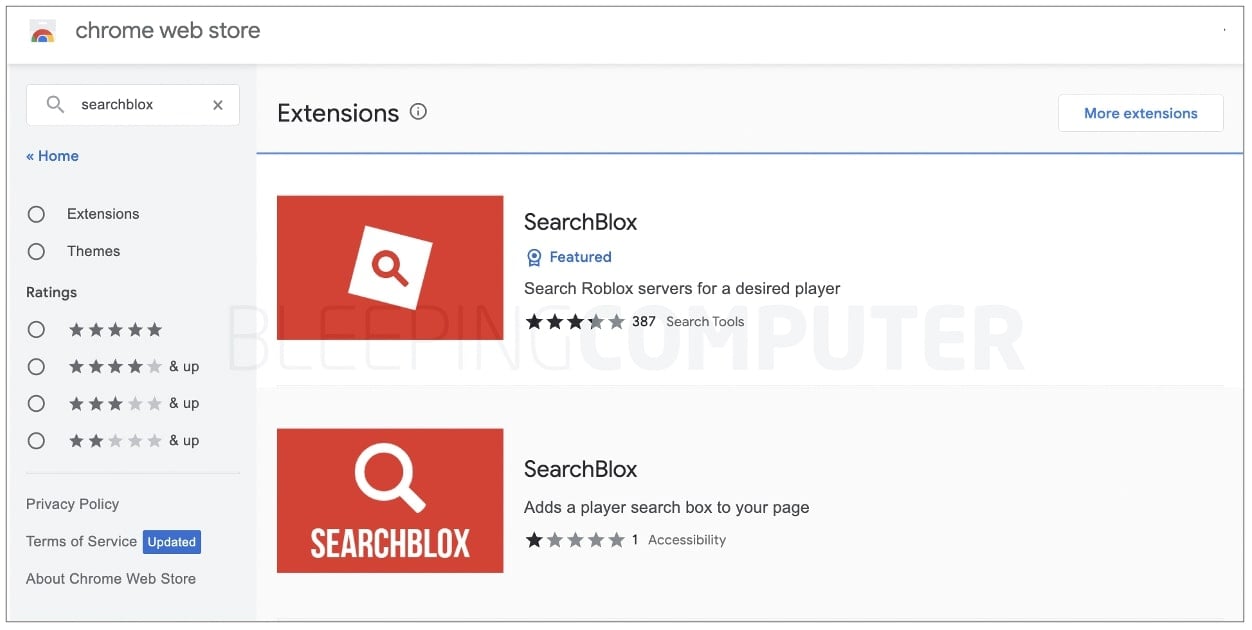
Поиск SearchBlox в магазине возвращает два результата; оба позиционируются как софт, помогающий быстро отыскать конкретного геймера на серверах Roblox. Согласно статистике Chrome Web Store, одно расширение скачали более 200 раз, другое — 959.


Сегодня утром Roblox-комьнити взбудоражило сообщение: популярный плагин забэкдорен, тем, кто его установил, нужно сменить пароли. В BleepingComputer проверили эту информацию и убедились, что она верна.

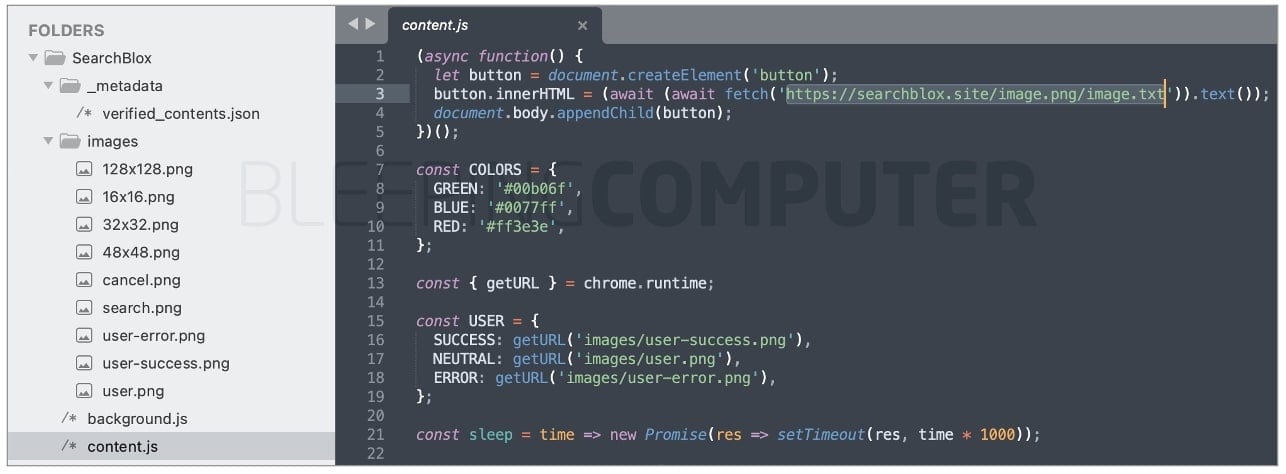
В одном варианте SearchBlox, доступном в магазине Google, бэкдор обнаружен в третьей строке файла content.js:


Во втором варианте плагина зловред прячется в файле button.js. Вредоносный URL в обоих случаях один и тот же — hxxps://searchblox[.]site/image.png/image.txt.

Привязанная ссылкой страница содержит HTML-код, который, судя по тегу <img>, должен отображать картинку. Проверка показала, что на самом деле он загружает JavaScript, который закодирован как HTML-сущности, предваряемые символами & и #.

Расшифровка выявила обфусцированный код, предназначенный для вывода данных в домен releasethen[.]site, который, как и searchblox[.]site, был зарегистрирован в этом месяце. Хостинг-провайдер в обоих случаях — литовская компания Hostinger.

Забэкдоренные плагины и используемые ими URL, как обнаружили в BleepingComputer, пока не детектятся антивирусами из коллекции VirusTotal. Справедливости ради стоит отметить, что сегодня, 23 ноября, в 14:56 UTC появился первый положительный результат — для страницы в домене searchblox[.]site.

Всем, кто установил SearchBlox, эксперты советуют немедленно его удалить. Нелишне также очистить куки в браузере и сменить пароли к Roblox, Rolimons и другим сайтам, на которые совершался вход в период использования опасного расширения.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru